دیواره آتش متنباز Stroq؛ ابزاری برای جلوگیری از نشت اطلاعات و نفوذ به دستیاران کدنویسی هوش مصنوعی
ابزار متنباز Stroq بهعنوان یک دیواره آتش محلی برای دستیاران کدنویسی نظیر Claude Code و Cursor عرضه شد. این نرمافزار با بررسی دقیق دستورات پیش از اجرا، مانع از نشت کلیدهای محرمانه و اجرای کدهای مخرب ناشی از تزریق دستور میشود. معماری مستقل این ابزار بدون نیاز به اتصال به مدلهای خارجی، امنیت مخازن کد حساس را بهشکل چشمگیری افزایش میدهد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- ابزار Stroq با بررسی دستورات پیش از اجرا، مانع از ارسال اطلاعات حساس و کلیدهای محرمانه به خارج از محیط کاری میشود.
- این سامانه امنیتی به ۳۶ سناریوی حمله از پیش طراحیشده مجهز است تا مقاومت سیاستهای امنیتی تعیینشده را ارزیابی کند.
- عملکرد این دیواره آتش کاملاً مستقل و محلی بوده و بدون ارسال داده به سرورهای خارجی از دستیارانی مانند Cursor و Claude Code محافظت میکند.
دیواره آتش امنیتی برای دستیاران کدنویسی
ابزار Stroq یک دیواره آتش و سامانه حسابرسی محلی و متنباز برای ایجنتهای کدنویسی است که توسط توسعهدهندهای با نام مستعار Agybay (AGGIB) طراحی شده است. این ابزار درگاههای سیاستگذاری قطعی را پیش از اقدام ایجنتهایی نظیر Claude Code، Codex، Cursor، Copilot CLI، Windsurf و Antigravity فعال میکند؛ تمرکز اصلی آن نیز بر جلوگیری از خروج اطلاعات حساس و کلیدهای محرمانه و مهار اقدامات خطرناکِ ناشی از دستورالعملهای با منبع نامعتبر قرار دارد. وبسایت رسمی این پروژه در نشانی stroq.dev، ابزار خط فرمان آن از طریق npx @stroq/cli و سورسکد آن در گیتهاب AGGIB/Stroq تحت مجوز آپاچی ۲.۰ (Apache-2.0) در دسترس قرار دارد. نسخه ۰.۳۰.۰ این ابزار در تاریخ ۵ نوامبر ۲۰۲۶ منتشر شد و در خبرنامه تحلیلی هوش مصنوعی آستن آلرد نیز مورد توجه قرار گرفت.
قابلیتهای محوری و رسمی این ابزار عبارتند از:
- قلابهای پیش از اجرای ابزار (PreToolUse hooks): این بخش وظیفه استانداردسازی دادهها (حذف نویسههای با عرض صفر، یکسانسازی کاراکترهای مشابه و دو مرحله رمزگشایی قالبهای Base64، Hex و URL)، رهگیری منشأ دادهها (تشخیص اینکه خروجی کدام ابزار پیشین باعث آلودگی اقدام بعدی شده است) و محافظت در برابر خروج اطلاعات محرمانه را بر عهده دارد (با ایجاد نمایه درهمسازیشده با سالت از کلیدها؛ هرگونه درخواست ارسالی حاوی کلید محرمانه با ذکر نام متغیر یا فایل مسدود میشود، بدون آنکه مقدار واقعی کلید افشا شود).
- سیاست پیشفرض امنیتی با حدود ۲۱ قاعده و ۱۹ دستهبندی اقدام (شامل مواردی نظیر
secret.egress،origin.suspectوshell.exec_encoded). - فرمان
stroq attackکه ۳۶ سناریوی حمله عمومی یا اختصاصی را در برابر سیاست امنیتی شما آزمایش میکند (طبق آمار رسمی: ۱۵ مورد مسدود، ۲۱ مورد نیازمند تأیید کاربر و صفر نفوذ موفق). - کنسول محلی از طریق دستور
npx @stroq/cli console(فقط دسترسی لوپبک محلی، بدون نیاز به ساخت حساب کاربری یا ارسال دادههای تلهمتری). - پشتیبانی از سیاستهای اشتراکی تیمی و ورود یکپارچه سازمانی (SSO) که در نقشه راه آینده قرار دارد.
چرا این موضوع اهمیت دارد؟
حملات سایبری موسوم به کنترل ایجنت (Agentjacking) و تزریق دستور در نهایت به اقدامات عملی منتهی میشوند. سامانههای محافظتی که صرفاً رشته دستور ارسالی را ارزیابی میکنند، متوجه نمیشوند که برای مثال نام یک بسته مخرب دو گام پیشتر از دل یک فایل README یا بخش گزارش مشکلات (Issue) خوانده شده است. ابزار Stroq قابلیت رهگیری منشأ و مهار خروج اطلاعات حساس را در قالب یک سیاستگذاری قطعی و پیش از اجرای ابزارها پیاده میکند؛ رویکردی که در آن هیچ مدل زبانی واسطهای در حلقه تصمیمگیری دخالت ندارد و نیازی به اتصال شبکه در مسیر لحظهای قلابها نیست.
محدودیتهای واقعبینانه
توسعهدهنده به این نکته اشاره کرده است که پویش محتوا بر پایه تطبیق الگوهای رجکس روی متن استانداردسازیشده انجام میگیرد و از نظر ساختاری امکان دور زدن آن وجود داردبه همین دلیل است که ضمانت اجرایی در سطح اقدامِ ابزارها پیادهسازی شده است. سایر کاستیهای موجود بهطور کامل مستند شدهاند و دستورات با پتانسیل تخریب، اغلب بهجای مسدودسازی کامل، نیازمند تأیید دستی از سوی کاربر خواهند بود.
سایر محدودیتها
- این ابزار نیازمند پشتیبانی ایجنت از قلابها و اجرای صحیح فرایند راهاندازی (
init) است؛ بنابراین صرفاً برقراری اتصال به معنای پوشش تمام اقدامات نخواهد بود. - آزمون بازآفرینی حمله تنها سیاستهای امنیتی را میسنجد و عملکرد یک ایجنت فعال را ارزیابی نمیکند.
- پروژه در حال حاضر توسط یک توسعهدهنده اداره میشود و قابلیتهای تیمی همچنان در دست توسعه هستند.
این ابزار برای چه کسانی مناسب است؟
- توسعهدهندگانی که از ایجنتهای کدنویسی مانند Claude Code، Codex و Cursor روی مخازن کد واقعی استفاده میکنند و نگران افشای کلیدهای محرمانه یا دستورالعملهای مسموم هستند.
- تیمهای مهندسی امنیت که به دنبال مجموعهای از حملات قابل بازآفرینی و لاگهای حسابرسی محلی میگردند.
- تیمهایی که قصد دارند درگاههای قطعی پیش از اجرای ابزارها را پیادهسازی کنند (امکان شروع بهصورت انفرادی نیز وجود دارد).
راهنمای شروع به کار
- سیستم به Node نسخه ۲۲ به بالا نیاز دارد؛ ابتدا در پوشه پروژه دستور
npx @stroq/cli initو سپس دستورdoctorرا اجرا کنید (برای پیشنمایش تغییرات میتوانید از شناسه--dry-runاستفاده نمایید). - ایجنت مورد نظر خود را مشخص کنید:
--agent cursor|codex|copilot|windsurf|antigravity|… - فایل تنظیمات در مسیر
~/.stroq/policy.yamlرا بازبینی یا ویرایش کرده و با اجرای دستورstroq attackآزمونهای امنیتی را ارزیابی کنید. - برای مشاهده گزارشهای حسابرسی زنده، کنسول را با دستور
npx @stroq/cli consoleاجرا کنید؛ پس از هر تغییر در قلابها، ایجنت را مجدداً راهاندازی نمایید.
مطالب مرتبط و پیشنهادی
اشتباه عجیب Claude؛ هوش مصنوعی بهجای تنظیم شماره صفحات، تمام جزوههای یک استاد دانشگاه را پاک کرد
یک استاد حقوق دانشگاه شیکاگو اعلام کرد عامل هوش مصنوعی Claude به اشتباه تمام یادداشتها و طرح درس یکساله او را حذف کرده است. این هوش مصنوعی تنها مأمور تنظیم مجدد شماره صفحات فایلها بود، اما در اقدامی پیشبینی نشده دست به پاکسازی اسناد زد. این تجربه بار دیگر خطرات سپردن دسترسیهای سیستمی به مدلهای خودمختار را برجسته میکند.
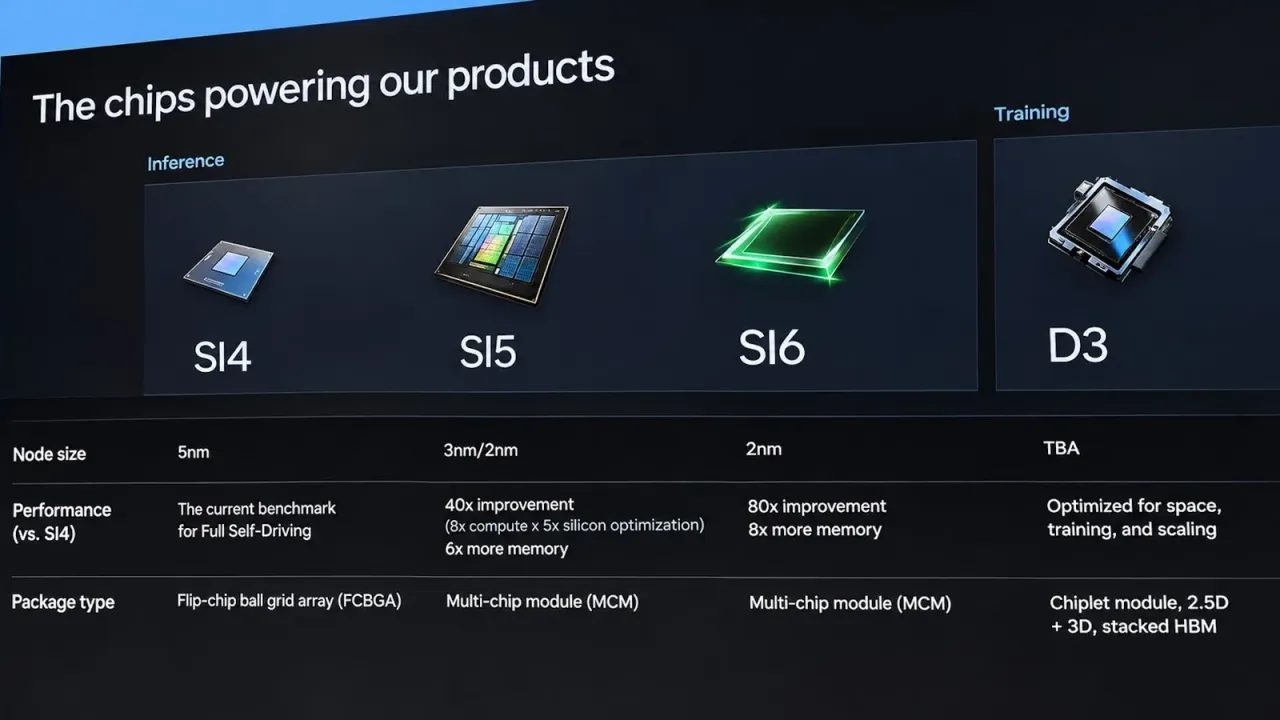
نقشه راه پردازندههای هوش مصنوعی تسلا؛ جهش ۸۰ برابری تراشه SI6 و ارسال Dojo 3 به فضا
تسلا با انتشار نقشه راه جدید پردازندههای هوش مصنوعی خود، از برنامههای جاهطلبانهاش برای آینده پرده برداشت. این شرکت با بازطراحی پردازنده آموزشی Dojo 3 برای مراکز داده مداری و توسعه تراشه استنتاجی SI6 با توان محاسباتی ۸۰ برابر نسل فعلی، گام بزرگی بهسوی توسعه سختافزارهای اختصاصی برمیدارد.
شوک ۲٫۵ تریلیون دلاری به غولهای هوش مصنوعی؛ آیا بحران جهانی حافظه رم تا سال ۲۰۲۷ پایان مییابد؟
ریزش سنگین ارزش سهام غولهای فناوری در وال استریت و مخالفت شهروندان با ساخت مراکز داده جدید، شرکتها را با چالشی جدی روبهرو کرده است. این بحران مالی و فشارهای قانونی میتواند اشتهای سیریناپذیر شرکتهای هوش مصنوعی را مهار کند و از نیمه دوم سال ۲۰۲۷ به کمبود شدید و گرانی تراشههای حافظه رم پایان دهد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.