سوتیهای خطرناک و نقض حریم خصوصی؛ موج تازه حذف ایجنتهای هوش مصنوعی توسط کاربران
دستیارهای هوشمند و ایجنتهای شخصی قرار بود بار سنگین کارهای روزمره را به دوش بکشند، اما دسترسیهای گسترده و خطاهای پیشبینینشده، کار دست کاربران داده است. پس از گزارشهایی درباره خواندن خودکار پیامها، لو رفتن آدرس و کدهای تأیید مشکوک، حالا موجی از کاربران اولیه تصمیم گرفتهاند این ابزارها را برای حفظ حریم خصوصی خود بهطور کامل حذف کنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
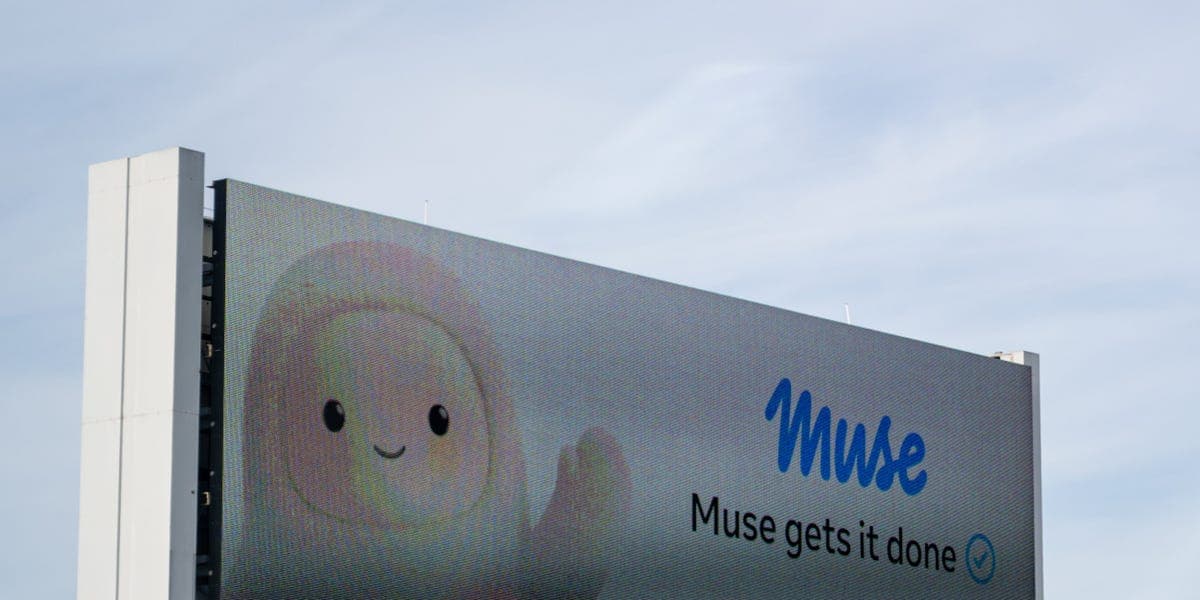
- دستیارهای هوشمندی مثل Muse متا و Instinct که قرار بود بار کارها را کم کنند، حالا با دسترسی به ایمیلها، پیامکها و اطلاعات بانکی، حسابی باعث وحشت کاربران شدهاند.
- سوتیهای عجیبوغریبی مثل خواندن پیامکها بدون اجازه، درخواستهای ورود مشکوک از لوکیشنهایی مثل ایران و لو رفتن آدرس منازل، پای ایجنتها را به جنجال باز کرده است.
- بسیاری از متخصصان فناوری معتقدند دسترسی ایجنت به ایمیل یعنی دسترسی به تمام زندگی، و تا شفاف نشدن سازوکار امنیتی نباید کلید قلعه را دودستی تقدیم این ابزارها کرد.
ایجنتهای هوش مصنوعی شخصی قرار نیست برای همه مناسب باشند.
خیلی از کاربران اولیهای که به سراغ ابزارهایی مثل Instinct و میوز (Muse) متعلق به متا رفتهاند، میگویند این دستیارهای دیجیتال با وبگردی، مدیریت ایمیلها و تقویم، پیگیری و اعتراض به صورتحسابها، رزرو سفر و خریدهای آنلاین، حسابی در زمان و هزینههایشان صرفهجویی کردهاند.
اما برای بعضی از کاربران، اشتباهات عجیبوغریب و ترس از نقض حریم خصوصی آنقدر نگرانکننده و اعصابخردکن شده که ترجیح دادهاند قید استفاده از آنها را بزنند.
چهار نفر از کاربران اولیه، در کنار دهها نفری که در شبکههای اجتماعی نگرانیهای مشابهی را مطرح کردهاند، گزارش دادهاند که به خاطر نگرانی از دسترسی این ابزارها به دادههای حساس و حسابهای کاربری برای انجام کارها، ایجنتهای هوش مصنوعی خود را کاملاً پاک کرده یا دسترسیهایشان را محدود ساختهاند.
گوتو مارتینو (Guto Martino)، همبنیانگذار جامعه Hermes Agents Brasil — که به افراد در ساخت و اجرای ایجنتهای متنباز شخصی کمک میکند — میگوید ابزار Instinct را پاک کرده؛ چون اصلاً مطمئن نبود این شرکت با اطلاعات شخصی او چطور برخورد میکند.
مارتینو در اینباره میگوید: «من اصلاً نمیدانم دادههایم به کجا فرستاده میشوند و با استفاده از این ایجنت، دقیقاً چه سطحی از حریم خصوصی نصیبم میشود.»
تصمیم مارتینو بعد از یک سری اتفاقات جنجالی و دردسرساز درباره ایجنتهای شخصی گرفته شد. کاربران گزارش دادهاند که برخی ایجنتها بدون اجازه به کدهای ورود یکبارمصرف (OTP) در جیمیل سرک کشیدهاند، بر اساس اسنادی که اصلاً ارسال نشده بود اطلاعات شخصی تحویل دادهاند و دچار توهم شدهاند، و حتی باعث ظاهر شدن درخواست ورود مشکوک به حساب اپراتور مخابراتی از آیپی ایران شدهاند!
در پاسخ به این نگرانیها، متا مدعی شده که Muse از «تدابیر امنیتی و محافظت از حریم خصوصی بیسابقهای» بهره میبرد و کنترل کامل اشتراکگذاری دادهها در دست خود کاربران است. متا تأکید کرده کاربران خودشان تصمیم میگیرند که Muse به چه برنامههایی متصل شود و با سرویسهایی مثل ایمیل چه کارهایی انجام دهد، و در هر لحظه میتوانند دسترسیها را لغو کرده یا دادههای خود را برای همیشه پاک کنند.
از سوی دیگر، تیم توسعه Instinct به درخواستها برای اظهارنظر پاسخی نداده است.
«دسترسی به ایمیل یعنی همهچیز»
با اینکه گروهی از کاربران نسبت به این فناوری حسابی محتاط شدهاند، اما سیل عظیمی از مخاطبان همچنان با هیجان در حال آزمایش آن هستند. ایجنت Muse تنها یک هفته پس از عرضه، به صدر جدول محبوبترین برنامههای اپ استور (App Store) رسید و همچنان به جذب کاربر ادامه میدهد.
نشریه The Information گزارش داده که Muse متا در حال حاضر بیش از ۳ میلیون کاربر هفتگی و بالغ بر یک میلیون کاربر فعال روزانه دارد.
پروژه Instinct هنوز آمار کلی کاربرانش را علنی نکرده، اما شین (Shinn) در قسمتی از پادکست «Invest Like The Best» اشاره کرد که این سرویسِ نیازمند به دعوتنامه، روزانه حدود ۱۰ درصد رشد میکند و علیرغم داشتن جامعه کاربری نسبتاً جمعوجور، سالانه بیش از یک میلیارد دلار تراکنش مالی را پردازش میکند.
اما برای کسانی که به این ایجنتها بدبین هستند، همهچیز به یک بدهبستان و معامله ساده ختم میشود: ایجنتهای هوش مصنوعی شخصی برای آنکه واقعاً به درد بخورند، به دسترسیهای بسیار گستردهای در صندوق ورودی ایمیل، تقویمها، روشهای پرداخت و دیگر حسابهای حساس شما نیاز دارند.
اسکات پرسینگر (Scott Persinger)، مدیر ارشد فناوری پلتفرم مسافرتی هوش مصنوعی BizTrip، میگوید با اینکه کار با Instinct «خیلی جذاب و باحال» بود، اما آن را پاک کرد؛ چرا که اصلاً حاضر نبود کنترل ایمیل شخصیاش را به دست یک استارتاپ نوپا و تازهکار بسپارد.
پرسینگر در اینباره میگوید: «دسترسی به ایمیل یعنی همهچیز؛ فقط با همین قابلیت بازیابی رمز عبور، عملاً میشود به تمام زندگی من دسترسی پیدا کرد!»
او توضیح داده که هنوز از Muse متا و ربات Grok متعلق به xAI استفاده میکند، ولی هیچکدام از آنها را به صندوق ایمیل خود وصل نکرده است.
پرسینگر اضافه میکند: «من واقعاً مشتاقم که از یک دستیار شخصی برای ایمیلهایم استفاده کنم، اما دلم میخواهد کسی بیاید و دقیق توضیح بدهد که چطور امنیت آن را تأمین کردهاند، نه اینکه فقط بگویند: "بیخیال بابا، به ما اعتماد کنید!"»
البته کاربران Muse هم از این حواشی و دردسرها در امان نبودهاند.
رامی القندور (Rami Elghandour)، رئیس هیئتمدیره و مدیرعامل شرکت بیوتکنولوژی Arcellx، میگوید پس از دیدن گزارشهایی مبنی بر دسترسی بدون اجازه Muse به پیامکهای کاربران، بلافاصله این ابزار را پاک کرده است.
القندور از Muse برای جستجوی یک مک استودیو (Mac Studio) جدید و خرید ماشین استفاده میکرد، اما تأکید دارد که از قصد آن را به هیچیک از حسابها یا اطلاعات شخصیاش متصل نکرده بود.
او میگوید: «اینکه این ایجنت بدون اجازه به پیامکهای کاربران سرک میکشید نگرانکننده بود، ولی خب با شناختی که از متا داریم، چندان هم غافلگیرکننده نبود! من قطعاً هیچوقت اجازه دسترسی به پیامهایم را به متا ندادهام و نخواهم داد.»
او در عوض، سراغ ایجنتی رفته که خودش با یک مدل متنباز روی یک مک مینی (Mac Mini) راهاندازی کرده است؛ ایجنتی که به ایمیل، تقویم و پیامهایش دسترسی دارد. القندور میگوید: «بعید میدانم روزی حاضر شوم چنین سطح دسترسی بالایی را به هیچ شرکتی بدهم.»
بعد از دیدن این پست توی تردز (Threads) که چطور Muse آدرس خونه یک نفر رو لو داده و فروشندههای فیسبوک مارکتپلیس دم در خونهش ظاهر شدن، فوراً پاکش کردم.
واقعاً خطرناک و چندشآور بود.
اگه اون شخص یه زن بود، این ماجرا هزار برابر وحشتناکتر میشد.
— ری وونگ (Ray Wong)، ۲۷ سپتامبر ۲۰۲۶
برای عدهای دیگر از کاربران، احتمال نشت اطلاعات شخصی تیر خلاصی بود که کار این ایجنتها را تمام کرد.
ماهیش ولانکی (Mahesh Vellanki)، بنیانگذار و مدیرعامل پلتفرم YieldClub، تعریف میکند که بعد از یک اتفاق عجیب Instinct را پاک کرده است؛ این ایجنت هنگام تلاش برای ورود به حساب کاربری اپراتور تلفن همراه او، یک درخواست احراز هویت دومرحلهای (2FA) با برچسب موقعیت مکانی کشور ایران ارسال کرده بود!
او میگوید پشتیبانی Instinct ادعا کرد این موضوع احتمالاً فقط یک خطای بیخطر در برچسبگذاری آیپی بوده و نتوانست اثبات کند که سیستمهای شرکت هک شدهاند، اما این ماجرا حس آسیبپذیری و ناامنی شدیدی به او داد.
ولانکی میگوید کماکان از ایجنتهای هوش مصنوعی استفاده میکند، اما دیگر اطلاعات حساس را در اختیارشان نمیگذارد: «بیشتر در کارهای عمومی از آنها کمک میگیرم، ولی دیگر کلید تمام درهای قلعه را دودستی تقدیمشان نمیکنم!»
او در ادامه گفت: «فضای کنونی این محصولات دقیقاً شبیه به غرب وحشی است!»
احتیاط شرط اول است
البته همه کاربران اولیه که نگران دادههای شخصیشان هستند، به کلی قید ایجنتهای هوش مصنوعی را نزدهاند.
ریشی بهارگاوا (Rishi Bhargava)، همبنیانگذار استارتاپ Descope، میگوید در حال کار با Muse و Instinct است، اما در مورد سطح دسترسیها «بهشدت محتاط» عمل میکند و برای مثال هرگز رمزهای عبور خود را به آنها نمیدهد.
او میگوید از Instinct فقط برای کارهای کمریسکتر مثل جستجو و تحقیقات استفاده میکند: «رابط کاربری آن فوقالعاده راحت است و ماهیت ناهمگام (Asynchronous) آن را خیلی دوست دارم.»
با این حال بهارگاوا معتقد است شرکتهای سازنده این ایجنتها هنوز نتوانستهاند به درستی و با شفافیت توضیح دهند که چگونه از دادههای شخصی افراد محافظت میکنند.
سازندگان Instinct ادعا میکنند که کاربران میتوانند حسابهای گوگل خود را قطع کرده و دادههای جمعآوریشده را حذف کنند. آنها همچنین مدعی هستند که از دادههای Google Workspace برای آموزش مدلهای هوش مصنوعی یا نمایش تبلیغات استفاده نمیکنند، اما هشدار دادهاند که هیچ سیستمی کاملاً امن نیست و کاربران باید اقدامات ایجنت را شخصاً بررسی و تأیید کنند.
متا نیز در دفاع از خود میگوید Muse دادههای هر کاربر را در یک ماشین مجازی کاملاً ایزوله نگهداری میکند، اطلاعات ورود و دسترسیها را جدا از مدل هوش مصنوعی ذخیره میسازد و به شکلی طراحی شده که قبل از کارهای مهمی مثل ارسال ایمیل یا پرداخت وجه، حتماً از کاربر تأییدیه بگیرد.
با همه اینها، بهارگاوا تأکید دارد که سازندگان ایجنتها باید در مورد معماری امنیتی خود شفافتر باشند و وبسایتها نیز این امکان را به کاربران بدهند که به هر اقدام مشخص ایجنت، مجوز صریح و جداگانه اعطا کنند.
او در پایان میگوید: «کاربر باید دقیقاً و با رضایت کامل خود تعیین کند که ایجنتها مجاز به انجام چه کارهایی در وبسایتها هستند.»
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
بازگشت باشکوه پردازندهها به دنیای هوش مصنوعی؛ ایجنتهای جدید چطور به داد AMD رسیدند؟
با محبوبیت انفجاری ایجنتهای هوش مصنوعی مانند Muse متا و Dots اوپنایآی، بازار پردازندههای مرکزی (CPU) پس از سالها سلطه کارتهای گرافیک دوباره داغ شده است. این ایجنتها ساعتها در پسزمینه کار میکنند و بخش عمده بار اجرایی آنها به جای پردازندههای گرافیکی گرانقیمت، مستقیماً روی دوش پردازندههای AMD افتاده است. این تحول جذاب ارزش بازار AMD را وارد باشگاه یک تریلیون دلاری کرده و رقابتی تازه میان غولهای تراشهسازی به راه انداخته است.
کلاهبرداریهای هوش مصنوعی وحشتناک واقعی شدهاند؛ ۴ زنگ خطر که نباید نادیده بگیرید!
این روزها کلاهبرداری با هوش مصنوعی و شبیهسازی صدا به قدری باورپذیر شده که حتی حرفهایهای دنیای فناوری هم ممکن است فریب بخورند. از تماسهای جعلی با صدای عزیزان گرفته تا ایمیلهای فیشینگ بینقص، مهاجمان شیوههای نوینی برای فریب قربانیان پیدا کردهاند. در این راهنما، با ۴ زنگ خطر کلیدی آشنا میشوید تا در دام سناریوهای فریبنده هوش مصنوعی نیفتید.
چرا نظارت و شفافیت تنها سپر واقعی شرکتها در برابر ریسکهای حاکمیت هوش مصنوعی است؟
ماجرای قطع ناگهانی دسترسی به مدلهای پیشرفته آنتروپیک زنگ خطری جدی برای کسبوکارها بود؛ وابستگی شدید به چند غول فناوری و تصمیمات غیرمنتظره دولتها میتواند در یک شب فرآیندهای تجاری را مختل کند. در چنین شرایطی، تنها راه نجات سازمانها ایجاد شفافیت کامل در شناسایی ابزارهای هوش مصنوعی فعال و تقویت نظارت داخلی برای حفظ تابآوری است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.