رخنه امنیتی در محیط توسعه Warp؛ لاگهای تصمیمگیری ایجنتها و دادههای کاربران افشا شد
حمله سایبری به یکی از تأمینکنندگان زیرساخت پلتفرم توسعه هوش مصنوعی Warp، به افشای لاگهای تصمیمگیری ایجنتها و دادههای تلهمتری بخشی از کاربران منجر شد. بر اساس برآوردهای اولیه این استارتاپ، حدود ۱ درصد از کاربران تحت تأثیر این رخنه قرار گرفتهاند و تحقیقات امنیتی با همکاری کارشناسان زبده همچنان ادامه دارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- رخنه امنیتی در یکی از تأمینکنندگان زیرساختی پلتفرم Warp به افشای لاگهای تصمیمگیری ایجنتها و اطلاعات عملکردی نزدیک به ۱ درصد از کاربران منجر شد.
- شواهد فنی نشان میدهد این حمله پیچیده احتمالاً توسط دستهای از ایجنتهای هوشمند و با تکیه بر روشهای پیشرفته نفوذ انجام گرفته است.
- تیم امنیتی Warp پس از مهار سریع آسیبپذیری، تحقیقات همهجانبهای را با همکاری شرکت CrowdStrike و نهادهای قانونی آغاز کرده است.
لاگهای تصمیمگیری ایجنتها و دادههای تلهمتری کاربران محیط توسعه مبتنی بر ایجنت Warp، در پی حمله سایبری به یکی از تأمینکنندگان شخص ثالث در زیرساخت این پروژه، افشا شده است.
زک لوید (Zach Lloyd)، بنیانگذار و مدیرعامل این شرکت، برآورد میکند که «تقریباً ۱ درصد از کاربران Warp ممکن است تحت تأثیر این حادثه قرار گرفته باشند»، با این حال کارشناسان امنیتی خارجی نیز برای پیشبرد تحقیقات جاری به یاری این تیم آمدهاند.
ابزار Warp یکی از ابزارهای محبوب توسعهدهندگان است که فعالیت خود را بهعنوان یک ترمینال مدرن آغاز کرد و سپس به یک محیط توسعه مبتنی بر ایجنت (ADE) تکامل یافت؛ محیطی که به برنامهنویسان امکان میدهد ایجنتهای هوش مصنوعی را برای نوشتن و آزمایش کد و استقرار نرمافزار هدایت کنند.
این محیط یک ترمینال، ویرایشگر کد، ابزار هماهنگسازی وظایف و امکانات بازبینی عملکرد ایجنتها را در یک فضای کاری یکپارچه ارائه میدهد. وبسایت این پروژه اعلام کرده است که این پلتفرم دستکم ۸۰۰٬۰۰۰ کاربر دارد.
لوید در این باره اظهار داشت: «روز جمعه از رویدادی مطلع شدیم که به باور ما یک نفوذ فعال و هدفمند به یکی از سرویسدهندگان در زیرساخت Warp بوده است.»
مدیرعامل این شرکت در ادامه افزود: «ما این عملیات نفوذ را ظرف چند ساعت شناسایی کردیم و توانستیم آسیبپذیری را ترمیم و اثرات مخرب آن را مهار کنیم.»
اگرچه ردپای تصمیمگیری ایجنتها و دادههای تلهمتری بهعنوان اطلاعات آسیبدیده احتمالی شناسایی شدهاند، اما این شرکت هنوز مشخص نکرده است که آیا دادههای افشاشده شامل کدهای منبع، پرامپتها، اطلاعات کاربری حساس یا کلیدهای امنیتی نیز میشود یا خیر.
تحلیلهای اولیه این حادثه نشان میدهد که این حمله توسط «دستهای از ایجنتها» هدایت شده و بر «تکنیکهای نفوذ و ارتقای دسترسی بسیار پیچیده» متکی بوده است.
لوید اعلام کرد Warp درباره این آسیبپذیری با سرویسدهنده شخص ثالث تماس گرفته، اما جزئیاتی از این مکاتبات منتشر نشده است. این پلتفرم همچنین کاربرانی را که تحت تأثیر این رخنه شناسایی شدهاند، مطلع کرده است.
علاوه بر این، شرکت نامآشنای امنیت سایبری CrowdStrike برای کمک به روند تحقیقات به کار گرفته شده و این پلتفرم مقامات قانونی و ضابطان قضایی را نیز در جریان این حادثه قرار داده است.
حادثه امنیتی Warp اندکی پس از رخدادی مشابه در پلتفرم کدنویسی هوش مصنوعی OpenCode رخ میدهد؛ سرویسی که هفته گذشته به کاربران خود اطلاع داد در پی یک رخنه امنیتی، کلیدهای API ذخیرهشده مربوط به ارائهدهندگان بیرونی افشا شده است.
آن حادثه نیز درصد اندکی از کاربران OpenCode، در حدود ۱٫۴ درصد را تحت تأثیر قرار داد و برای برخی از آنان هزینههای غیرمجاز تا سقف ۱٬۷۰۰ دلار رقم زد.
به کاربران Warp توصیه میشود هوشیار باشند، فعالیتهای حساب کاربری خود را بهدقت زیر نظر بگیرند و به هرگونه پیام یا ارتباط ناشناس با احتیاط فراوان واکنش نشان دهند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
نفوذ هکرها به ۲۵ سرور حساس و دولتی؛ ردپای ابزارهای هوش مصنوعی در حملات سایبری جدید
پژوهشگران امنیتی از نفوذ مهاجمان به ۲۵ سرور در چهار کشور مختلف، از جمله سامانههای متصل به یک سازمان وابسته به دولت آمریکا خبر دادهاند. بررسیها نشان میدهد که هکرها احتمالاً با بهرهگیری از ابزارهای هوش مصنوعی مانند Claude Code و مدلهای DeepSeek، فرآیند شناسایی اهداف و نفوذ را سرعت بخشیدهاند.
ورود هوش مصنوعی به سیستم هشدارهای اضطراری؛ آیا جامعه آماده اعتماد به چتباتها است؟
انسانها در شرایط پرفشار بحران و بلایای طبیعی، اغلب در اطلاعرسانی دقیق و آرامشبخش به مردم دچار اشتباه میشوند. اکنون چتباتهای هوش مصنوعی وارد میدان شدهاند تا متن هشدارهای اضطراری را بازنویسی کنند، اما اتکای شتابزده به این ابزارها میتواند اعتماد عمومی را به خطر بیندازد.
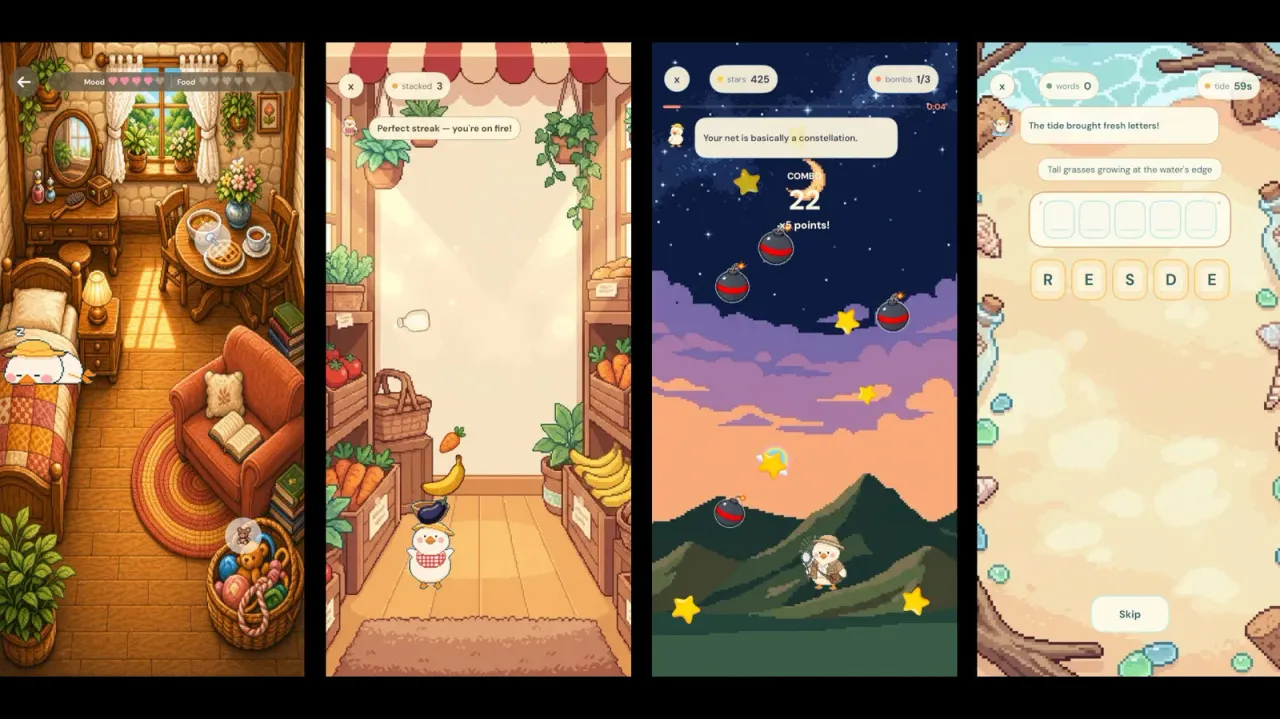
متا از بازی Waddle World رونمایی کرد؛ حیوان خانگی هوش مصنوعی به سبک تاماگوچی
متا بازی جدیدی به نام Waddle World را بهصورت آزمایشی منتشر کرده است که یک حیوان خانگی مجازی مجهز به هوش مصنوعی را در اختیارتان میگذارد. این اپلیکیشن با ترکیب خاطرهنویسی روزانه و بازیهای تعاملی، امکان گفتگو و دریافت نقاشیهای خودکار از حیوان خانگی را برای کاربران فراهم میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.