هکرهای کره شمالی گروه WaterPlum بیش از ۳۰ هزار دستگاه را در سراسر جهان آلوده کردند
بر اساس هشدار مشترک نهادهای مجری قانون، گروه هکری WaterPlum وابسته به کره شمالی با جعل هویت شرکتهای هوش مصنوعی دستکم ۳۰ هزار دستگاه را آلوده کرده و بیش از ۱۰٫۷ میلیون دلار ارز دیجیتال به سرقت برده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- گروه هکری WaterPlum با استفاده از بدافزارها حداقل ۳۰ هزار دستگاه را در بیش از ۱۰۰ کشور آلوده کرده است.
- این هکرها با جعل هویت شرکتهای هوش مصنوعی و استفاده از نرمافزارهای تغییر چهره با هوش مصنوعی، متقاضیان کار را فریب میدهند.
- هدف اصلی این حملات سرقت ارز دیجیتال و تامین مالی برنامههای تسلیحاتی کره شمالی بوده و تاکنون بیش از ۱۰٫۷ میلیون دلار سرقت شده است.
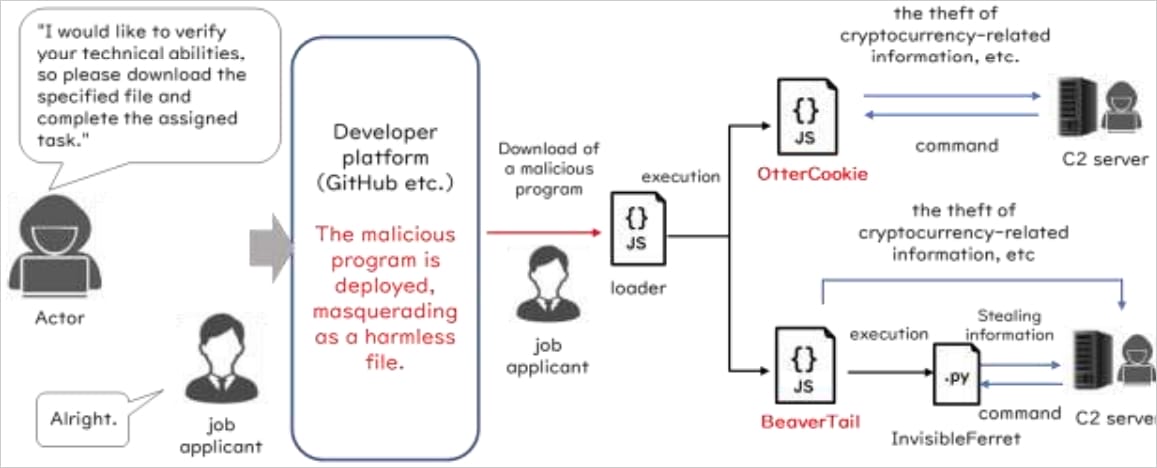
- بدافزارهای مورد استفاده شامل BeaverTail و InvisibleFerret هستند که از طریق پروژههای جعلی کدنویسی توزیع میشوند.
بر اساس یک هشدار مشترک از سوی نهادهای مجری قانون، گروه هکری کره شمالی با نام WaterPlum دستکم ۳۰ هزار دستگاه را در سراسر جهان بین دسامبر ۲۰۲۵ تا ژوئیه ۲۰۲۶ آلوده کرده و بیش از ۱۰٫۷ میلیون دلار ارز دیجیتال سرقتشده را به این کشور منتقل کرده است.
این آمار و ارقام از یک هشدار امنیتی مشترک توسط مقامات ژاپنی، آمریکایی، استرالیایی و آلمانی که به صورت گروهی فعالیتهای این گروه تهدیدآمیز را ردیابی کردهاند، به دست آمده است.
گروه WaterPlum با یک کمپین چندساله به نام «Contagious Interview» مرتبط است که پیش از این متقاضیان کار را با بستههای مخرب npm هدف قرار میداد تا دستگاههای آنها را به بدافزار آلوده کند.
مهاجمان با جعل هویت شرکتهای معتبر در حوزه هوش مصنوعی، ارز دیجیتال و NFT، یا با استفاده از پلتفرمهای کاریابی و فریلنسری با کارجویان ارتباط برقرار میکنند.
در جریان مصاحبههای جعلی و آزمونهای کدنویسی، به قربانیان دستور داده میشود تا پروژههایی را دانلود کنند، مشکلات فرضی در نرمافزارهای ویدیوکنفرانس را برطرف سازند، یا کدهای مخربی را اجرا کنند.
گروه WaterPlum بخشی از یک اکوسیستم گستردهتر از عوامل تهدید کره شمالی است که حملاتی با انگیزههای مالی انجام میدهند تا برای این کشور درآمدزایی کرده و به تامین مالی برنامههای تسلیحاتی آن کمک کنند.
در این هشدار امنیتی آمده است: «عوامل WaterPlum دستکم ۳۰ هزار دستگاه را در بیش از ۱۰۰ کشور آلوده کرده و وجوه یا اعتبارنامههای حسابها را از بیش از ۷۰۰۰ کیف پول ارز دیجیتال به سرقت بردهاند.»
«این افراد ۱٫۷ میلیارد ین ژاپن (معادل ۱۰٫۷۱ میلیون دلار آمریکا) از داراییهای ارز دیجیتال را به کره شمالی (DPRK) منتقل کردهاند.»
این هشدار چندین خانواده بدافزار را به عملیاتهای WaterPlum مرتبط میداند، از جمله:
- BeaverTail: بدافزار جاوا اسکریپت که در بستههای npm پنهان شده است.
- InvisibleFerret: در پشتی (Backdoor) مبتنی بر پایتون.
- OtterCookie: تروجان دسترسی از راه دور (RAT) و سارق اطلاعات مبتنی بر جاوا اسکریپت.
- OtterCandy: بدافزاری که قابلیتهای OtterCookie و RAT را ترکیب میکند.
- StoatWaffle: بدافزار ماژولار Node.js که از طریق پروژههای مخرب Visual Studio Code توزیع میشود و از فایلهای پیکربندی استفاده میکند تا پس از باز شدن و اعتماد به یک پوشه، کدهای مخرب را اجرا کند.
پس از آلودهشدن هدف، مهاجمان تلاش میکنند تا اعتبارنامههای مرورگر، محتوای کلیپبورد، کلیدهای فشردهشده، کلیدهای خصوصی ارز دیجیتال و عبارات بازیابی، و اسناد را سرقت کنند و در عین حال از صفحه نمایش عکس بگیرند.
آنها همچنین ممکن است از دسترسی به رایانههای آلوده برای نفوذ به شبکههای کارفرمایان یا مشتریان قربانیان استفاده کنند و دامنه حملات را به سرقت مالکیت فکری و جاسوسی گسترش دهند.
آژانسهای امنیتی همچنین گروه WaterPlum را مستقیماً به عملیاتهای کلاهبردارانه کارگران فناوری اطلاعات کره شمالی مرتبط میدانند و اعلام کردهاند که برخی از هکرهای WaterPlum به عنوان کارشناسان دورکار فناوری اطلاعات فعالیت کرده و توسعه وب را برای مشتریان انجام میدهند؛ ضمن اینکه هر دو گروه از آدرسهای IP یکسانی استفاده کردهاند.
این هشدار همچنین تاکید میکند که کارشناسان فناوری اطلاعات کره شمالی از مدارک هویتی سرقتشده در حملات WaterPlum استفاده مجدد میکنند تا با جعل هویت قربانیان، مشاغل جدیدی به دست آورند.
بر اساس یافتههای بازرسان، عوامل WaterPlum در طول مصاحبههای آنلاین از نرمافزارهای تغییر چهره با هوش مصنوعی استفاده میکنند، سپس دوربینهای خود را خاموش کرده و مشکلات شبکه را مقصر میدانند.
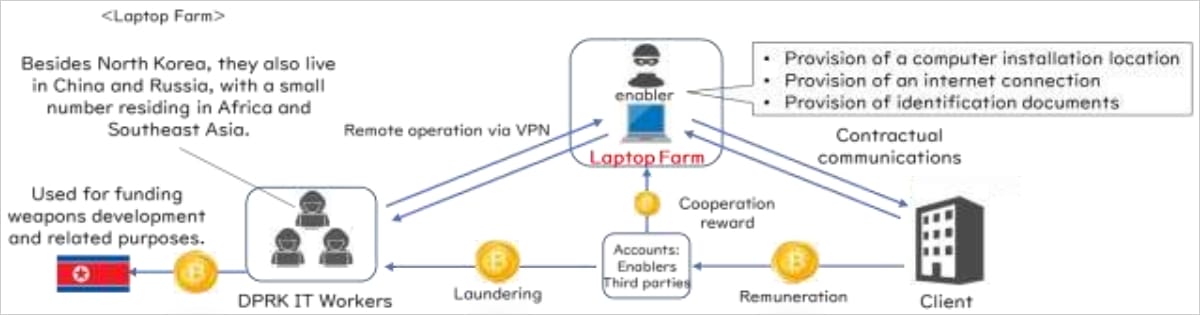
پلیس فدرال آمریکا (FBI) و پلیس ژاپن ارزیابی کردهاند که عوامل WaterPlum و برخی از کارشناسان فناوری اطلاعات کره شمالی زیر نظر دفتر عمومی ۳۱۳ این کشور فعالیت میکنند که بخشی از دپارتمان صنایع مهماتسازی و مسئول تحقیق و تولید تسلیحات کره شمالی است.
آژانس پلیس ملی ژاپن اعلام کرد که مقامات برای اولین بار یک «مزرعه لپتاپ» متعلق به کارشناسان فناوری اطلاعات کره شمالی را در این کشور شناسایی، بررسی و متلاشی کردهاند و شواهدی به دست آوردهاند که نشان میدهد صدها میلیون ین به خارج از کشور منتقل شده است.
این هشدار امنیتی به شرکتها توصیه میکند که هویت، موقعیت مکانی و صلاحیتهای متقاضیان کار را با دقت بررسی کرده و دسترسی آنها را تنها به سیستمها و دادههای مورد نیاز برای انجام وظایفشان محدود کنند.
توسعهدهندگان باید از اجرای کدهای ناشناخته در خارج از محیط سندباکس خودداری کرده و فایلها و کدهای ارائهشده را برای یافتن دستوراتی که پیلودهای اضافی دریافت میکنند، بررسی کنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
هوش مصنوعی در برزخ سیاست آمریکا: چرا جمهوریخواهان گاز میدهند و دموکراتها ترمز میکشند؟
دنیای هوش مصنوعی این روزها وارد یک بازی سیاسی خطرناک شده؛ جایی که مرزبندیهای حزبی در واشنگتن، آینده این فناوری را به یک میدان نبرد تبدیل کرده است. در حالی که جمهوریخواهان چراغ سبز پیشروی بیوقفه را نشان میدهند، دموکراتها قصد دارند با وضع قوانین سفتوسخت ترمز این صنعت را بکشند؛ تنشی که میتواند به ضرر کل اکوسیستم هوش مصنوعی تمام شود.

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.