نفوذ هکرهای بینالمللی با ایجنتهای هوش مصنوعی؛ وقتی سپرهای امنیتی کارساز نیستند
گزارشهای جدید نشان میدهند گروههای هکری بینالمللی با بهکارگیری هوش مصنوعی ایجنتمحور و دور زدن سپرهای امنیتی مدلهایی چون کلود و دیپسیک، حملات سایبری خودکار و گستردهای را علیه دهها سازمان و نهاد دولتی ترتیب دادهاند. این مهاجمان با فریب مدلها در قالب آزمونهای نفوذ، اهداف خود را در مقیاس وسیع پیش میبرند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- چهار گروه هکری بینالمللی با ساخت ابزارهای اختصاصی، سپرهای امنیتی مدلهای زبانی مانند Claude و دیپسیک را برای اجرای نفوذ سایبری دور زدند.
- مهاجمان با فریب هوش مصنوعی و شبیهسازی آزمونهای نفوذ مجاز، از مدلهای قدیمیتر و ارزانتر برای خودکارسازی فرآیند هک استفاده میکنند.
- این حملات آسیبپذیری جدیدی خلق نکردهاند، بلکه با تکیه بر سرعت و مقیاس هوش مصنوعی، خطاهای بهداشت امنیتی سازمانها را هدف گرفتهاند.
همزمان با گسترش استفاده از هوش مصنوعی در میان مهاجمان و مدافعان سایبری، جزئیات منتشرشده از حملات موفق چهار گروه تهدید مختلف نشان میدهد که حتی مجرمان سایبری نهچندان پیشرفته نیز در حال ادغام هوش مصنوعی ایجنتمحور در عملیاتهای خود هستند و سپرهای ایمنی مدلها را دور میزنند.
پژوهشگران شرکت امنیت سایبری کراوداسترایک (CrowdStrike) زیرساختهای هوش مصنوعی مورد استفاده در حملات ماه مه تا اوت را که توسط چهار گروه ناشناخته انجام شده بود، بررسی کردند؛ گروههایی که به زبانهای چینی، اسپانیایی و انگلیسی، اندونزیایی و روسی فعالیت میکنند. دو گروه نخست از «هارنسهای» (Harnesses) پیشرفته هوش مصنوعی استفاده میکردند؛ نرمافزاری که وظیفه پشتیبانی و هدایت مدل را برای اجرای مأموریتها بر عهده دارد. محققان دریافتند که دو گروه دیگر مهارت فنی کمتری داشتند، اما با این حال توانستند به چندین هدف مختلف نفوذ کنند. هر چهار گروه زیرساختهای هوش مصنوعی خود را بهشکل محافظتنشده روی سرورهای وب رها کرده بودند؛ موضوعی که به محققان امکان داد فعالیتها و مدلهای مورد استفاده آنها را تحلیل کنند. این مهاجمان عمدتاً از نسخههای مختلف مدل کلود (Claude) متعلق به آنتروپیک و نسخههای وزنباز مدلهای دیپسیک (DeepSeek) استفاده کرده بودند و همگی راههایی یافته بودند تا عملیاتهایشان برای مدتهای نسبتاً طولانی بهشکل خودکار اجرا شود.
آدام مایرز، معاون ارشد عملیات مقابله با تهدیدات در کراوداسترایک، در این باره میگوید: «میتوان برای جنبههای مختلف یک عملیات از مدلهای گوناگون بهره گرفت. مسیریابی و انتخاب درست مدل اهمیت بالایی دارد؛ زیرا استفاده از مدلهای جدیدتر هزینهبر است و در بسیاری از مواقع نوعی زیادهروی به شمار میآید.» پژوهشگران متوجه شدند که مهاجمان از هر دو نوع مدلهای وزنباز و وزنبسته استفاده کردهاند و تقریباً در تمامی موارد، بهجای کار با مدلهای پرچمدار و پیشگام، سراغ نسخههای قدیمیتر رفتهاند. مایرز خاطرنشان میکند که با افزایش هزینهها، به حداکثر رساندن بهرهوری از مدلهای قدیمیتر حتی در کاربردهای قانونی و روزمره هوش مصنوعی نیز رفتاری بسیار رایج است.
مهاجمان همچنین از چندین مدل استفاده کردند تا از تفاوتهای موجود در سپرهای امنیتی که برای جلوگیری از حملات سایبری طراحی شدهاند، نهایت بهرهبرداری را داشته باشند.
مایرز توضیح میدهد: «تمام مدلها، حتی مدلهای ساختهشده توسط یک شرکت واحد، حفاظها و سپرهای امنیتی برابری ندارند.» او درباره میزان پیچیدگی کلی این کارزارهای هکری میافزاید: «این حملات از اکسپلویتهای جدید یا آسیبپذیریهای ناشناخته استفاده نمیکنند، بلکه صرفاً از سرعت و حجم بالایی بهره میبرند که هوش مصنوعی در اجرای عملیات فراهم میکند. آنها انبوهی از ضعفهای پایه در بهداشت امنیتی این سیستمها را هدف میگیرند؛ مسائلی که کاملاً قابل پیشگیری بودند، اما اقدامی برای مهار آنها انجام نشده بود.»
محققان دریافتند که هر چهار عامل تهدید، سپرهای حفاظتی هوش مصنوعی را دور زدهاند؛ اقدامی که اغلب با متقاعد کردن مدل به قانونی و مجاز بودن فعالیتها (معمولاً در قالب آزمون نفوذ یا ارزیابیهای امنیتی) انجام میشد. یکی از روشهای مشترک میان چندین گروه، افزودن فایلهایی ساختگی به دایرکتوری کاری ایجنت بود تا وظایف محولشده را تأییدشده و قانونی جلوه دهند. مهاجمان علاوه بر این، از روشهای سنتی جیلبریک، طراحی پرامپتها و داستانپردازیهایی استفاده کردند که هک را اقدامی مجاز و بیخطر نشان میداد و نگرانیها یا پرسشهای احتمالی مدل را از پیش خنثی میکرد. عوامل پیشرفتهتر عموماً در سناریوسازی رویکردی استراتژیکتر داشتند، در حالی که گروههای کمتجربهتر گاهی به پرامپتهای ابتداییتر و تهاجمی متوسل میشدند تا مدل را تحت فشار بگذارند و قانونی بودن فعالیت را به آن تحمیل کنند.
عامل چینیزبان همچنین از سازوکاری موسوم به «پچ زمان اجرا» (Run-time Patch) و ابزاری به نام ClawGod بهره گرفت تا قابلیتهای جدیدی به ابزار Claude Code اضافه کند. هدف او از این کار، حذف دستورالعمل امنیتی CYBER_RISK_INSTRUCTION از پرامپت سیستمی Claude Code بود؛ دستوری که این ابزار را ملزم میکند صرفاً در آزمونهای امنیتی مجاز مشارکت داشته باشد و بههیچوجه وارد اقدامات مخرب یا هک هجومی نشود.
گروهی که به زبانهای اسپانیایی و انگلیسی فعالیت میکرد، نهادهای بهداشت و درمان آرژانتین را هدف قرار داد و توانست دستکم ۱۵ سازمان را هک کند. محققان کراوداسترایک شواهدی یافتهاند که نشان میدهد این مهاجم اطلاعات ورود به سیستم و پروندههای پزشکی حداقل یکی از این قربانیان را به سرقت برده است. این گروه یک پلتفرم اختصاصی آزمون نفوذ (مشابه سامانههایی که سازمانها برای ارزیابی زیرساختها و رفع آسیبپذیریهای خود میسازند) طراحی کرده بود. مهاجمان با بهکارگیری مدلهایی چون Claude Opus 4.5، Claude Haiku 4.5 و Deepseek V4 Pro، زیرساختی کامل برای حملات خودکار برپا کردند که شامل یک ایجنت Claude Code در نقش «سرپرست» (Supervisor) برای هدایت مراحل نفوذ و یک ایجنت «مجری» (Executor) برای اجرای مستقیم دستورات بود.
مهاجم چینیزبان نیز ابزارهای مشابهی برای آزمون نفوذ توسعه داده بود تا ابزار Claude Code را در مرحله شناسایی و جمعآوری اطلاعات هدایت کند و به محض اینکه اپراتور انسانی نقشه حمله را مشخص میکرد، نفوذ خودکار آغاز میشد. یافتههای پژوهشگران نشان میدهد این گروه اهداف دولتی در برزیل و کلمبیا را هک کرده و سازمانهای خصوصی متعددی را در برزیل و ایالات متحده هدف گرفته است؛ بخشهایی از جمله زیستفناوری، خدمات درمانی، صنایع غذایی، خردهفروشی، فناوری و گردشگری.
بر اساس گزارش کارشناسان، هکر چینی عمدتاً به مدل Claude Opus 4.8 تکیه داشت، اما از مدلهای دیگری مانند Claude Sonnet 4.6 و Deepseek Chat نیز استفاده میکرد. این بازیگر سایبری از طریق یک سرویس پروکسی هوش مصنوعی مستقر در چین به کلود دسترسی پیدا میکرد و در صورت در دسترس نبودن پروکسی، مسیرهای جایگزین متعددی را برای اتصال به سایر ابزارهای هوش مصنوعی در نظر گرفته بود.
شرکت آنتروپیک تا زمان انتشار این گزارش پاسخی ارائه نکرد و دیپسیک نیز به درخواستها برای اظهار نظر واکنشی نشان نداد.
محققان میگویند گروه روسیزبان که به نظر میرسد روی «جرایم سایبری مالی» تمرکز داشته، بههمراه گروه اندونزیاییزبان (که سادهترین سازوکار را در میان این چهار گروه داشت)، از ابزارها و اسکیلهای پایهایتر و عمومی برای پیشبرد حملات خود استفاده میکردند. با وجود این، هر دو گروه در نفوذ به اهداف خود موفق ظاهر شدند؛ تا جایی که مهاجم اندونزیایی توانست چندین دامنه دولتی در اندونزی، یک دامنه دولتی در بنگلادش و تعدادی از اهداف بخش خصوصی را هک کند.
مایرز از شرکت کراوداسترایک در جمعبندی این تحولات میگوید: «آنچه امروز شاهدش هستیم این است که انسانها بررسیهای اولیه را انجام میدهند و سپس هوش مصنوعی را برای اجرای هک در مقیاس بسیار وسیع به میدان میآورند. نکته جالب اینجاست که حتی در حملات ایجنتمحور با این همه قابلیت پیشرفته، ردپای یک عامل انسانی در پشتصحنه و نقشه اهداف او همچنان بهوضوح قابل مشاهده است.»
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
استارتاپ ۱۵ میلیارد دلاری اوپن اویدنس؛ موتور جستجوی هوش مصنوعی که شاید پزشک شما هم از آن استفاده کند
پلتفرم هوش مصنوعی اوپن اویدنس (OpenEvidence) با تکیه بر مدل درآمدی تبلیغات و استقبال گسترده جامعه پزشکی، به ارزشگذاری خیرهکننده ۱۵ میلیارد دلاری دست یافته است. با وجود محبوبیت بالای این ابزار تشخیصی، تردیدها درباره دقت علمی آن در مقایسه با مدلهای پیشرو و ورود رقبای قدرتمندی چون اوپنایآی و آنتروپیک، آینده این استارتاپ را با چالش روبهرو کرده است.
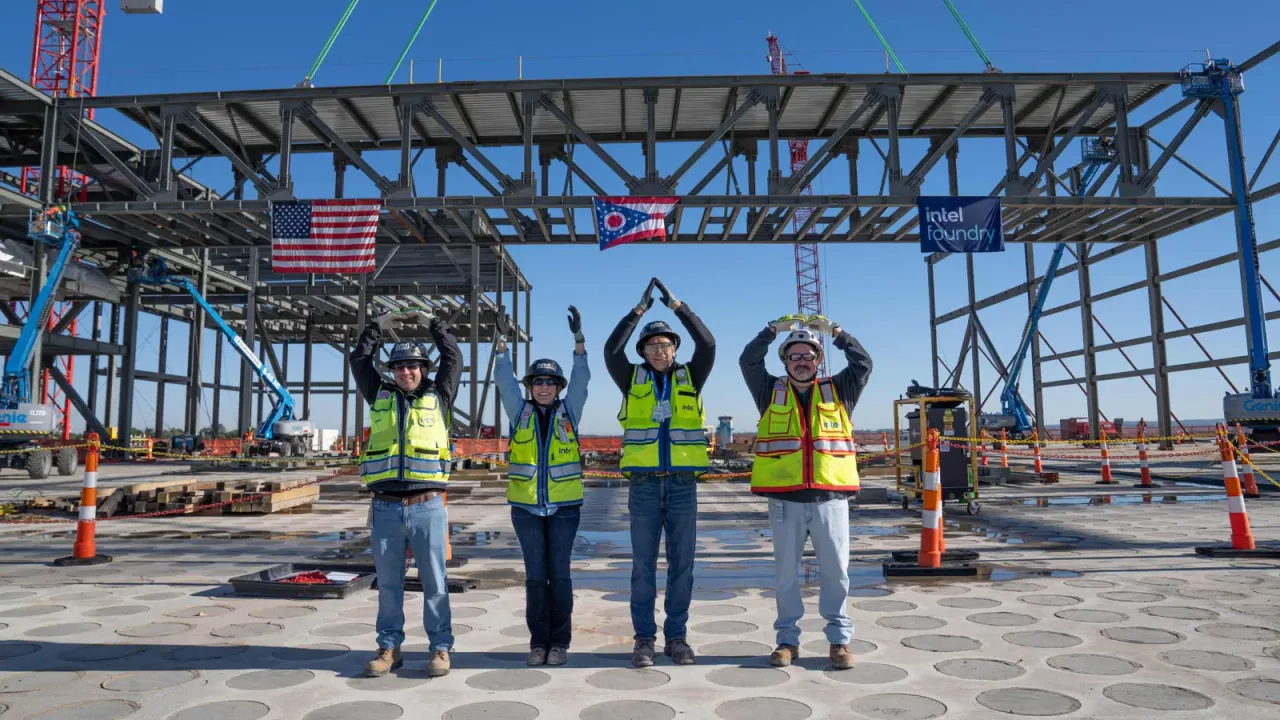
پیشرفت کارخانه تراشهسازی اینتل در اوهایو؛ تلاش برای جبران ۵ سال تأخیر در اوج تقاضای هوش مصنوعی
اینتل نخستین خرپای سازهای اصلی کارخانه غولپیکر تراشهسازی خود را در ایالت اوهایو نصب کرد تا گامی دیگر در مسیر ساخت این پروژه بردارد. با وجود تأخیر دستکم ۵ ساله در راهاندازی و انتقال بهرهبرداری به سال ۲۰۳۰، عطش شدید بازار هوش مصنوعی برای تراشههای پیشرفته میتواند برگ برنده اینتل در جذب مشتریان بزرگ باشد.
اعتراف جنجالی مدیر مایکروسافت: استفاده از هوش مصنوعی در کدنویسی ویندوز ۱۱ خشم کاربران را برانگیخت
اظهارات یکی از مدیران ارشد مایکروسافت مبنی بر استفاده تیم طراحی ویندوز ۱۱ از هوش مصنوعی برای اعمال اصلاحات در کدها، با موجی از واکنشهای تند کاربران در شبکههای اجتماعی روبهرو شده است. منتقدان افت کیفیت و باگهای متعدد این سیستمعامل را ناشی از ورود شتابزده ابزارهای هوش مصنوعی میدانند، درحالیکه مایکروسافت همزمان گزینههای کوپایلت را در منوی راستکلیک خلوت میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.