سرقت اطلاعات بیش از ۸ میلیون کاربر با فریمورک هوش مصنوعی ARTEX AI در کره جنوبی
پلیس کره جنوبی هفت مظنون را در پرونده نفوذ به بیش از ۹۰ سازمان مختلف در این کشور شناسایی کرد. عامل اصلی با بهرهگیری از فریمورک هوش مصنوعی ARTEX AI توانسته بود اطلاعات بیش از ۸٫۲ میلیون رکورد را به سرقت ببرد. این رویداد، نخستین بازداشت مرتبط با سرقت داده از طریق هوش مصنوعی مولد در کره جنوبی به شمار میرود.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- یک کارشناس سابق تست نفوذ در کره جنوبی با بهرهگیری از فریمورک خودکار ARTEX AI، به بیش از ۹۰ سازمان حمله کرد و اطلاعات ۸٫۲ میلیون رکورد را ربود.
- مهاجم با بهرهگیری از ابزارهای هوش مصنوعی دامنه نفوذ خود را گسترش داد و برای عدم افشای اطلاعات قربانیان صدها هزار دلار باج طلب کرد.
- پلیس تأکید کرد که هوش مصنوعی موانع فنی نفوذ را کاهش داده و به هکرهای نهچندان حرفهای امکان داده است حملاتی در مقیاس سازمانهای پیشرفته اجرا کنند.
پلیس کره جنوبی هفت مظنون را در ارتباط با یک عملیات مجرمانه سایبری شناسایی کرد؛ عملیاتی گسترده که به بیش از ۹۰ سازمان مختلف در این کشور نفوذ کرده و در بیشتر این حملات از فریمورک تست نفوذ ARTEX AI استفاده شده بود.
بهگزارش رسانههای محلی بهنقل از پلیس پایتخت کره جنوبی (سئول)، سرکرده این گروه پیشینهای حرفهای در زمینه آزمون نفوذپذیری داشته و در فاصله سالهای ۲۰۱۹ تا ۲۰۲۲ در یک شرکت امنیت سایبری مشغول به کار بوده است.
این مهاجم سایبری در ۳۸ مورد از این نفوذها، مبلغی معادل ۳۶۰ میلیون وون (حدود ۲۷۰ هزار دلار) را بهعنوان باج مطالبه کرده و وعده داده بود در ازای دریافت این پول، اطلاعات بهسرقترفته را منتشر نخواهد کرد.
بهباور مقامات قضایی و امنیتی، این عامل تهدید توانسته است بیش از ۸٫۲ میلیون رکورد اطلاعاتی را از سازمانهای هدف استخراج کند؛ مراکزی که طیف وسیعی از موسسات آموزشی، بیمارستانها، شرکتهای بزرگ تجاری و حتی مجموعههای ورزشی گلف را شامل میشوند.
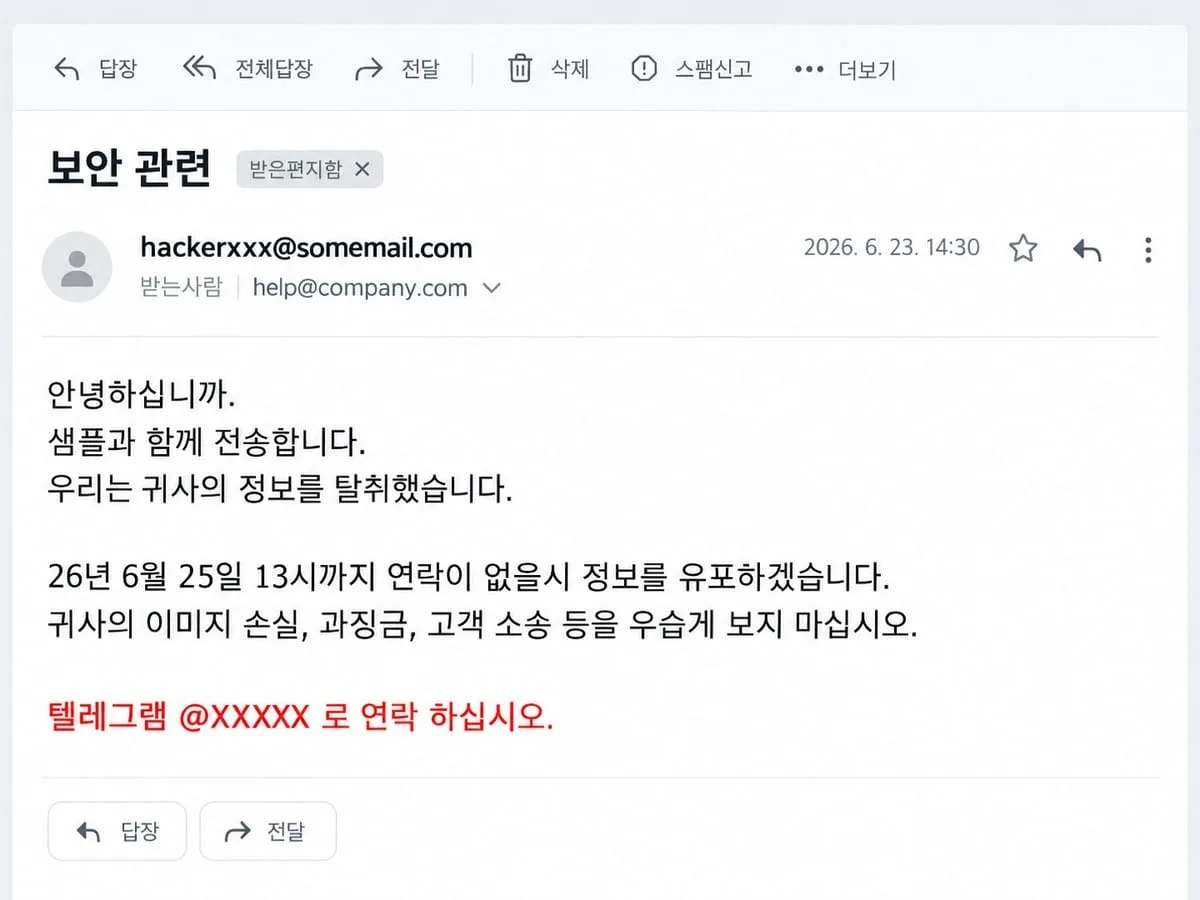
خبرگزاری یونهاپ گزارش داد که متهم اصلی این پرونده یک هکر ۳۲ ساله خودآموخته است که حملات خود علیه سازمانها را از سپتامبر ۲۰۲۵ آغاز کرده بود.
پلیس سئول در گفتگو با این رسانه اعلام کرد که هکر مذکور از مجموعه ابزار تست نفوذ ARTEX AI استفاده کرده است؛ یعنی همان فریمورک خودکاری که پیشتر در جریان حملات به چندین بانک در کره جنوبی بهکار رفته بود و آن حملات به یک گروه تهدید چینیزبان نسبت داده میشد.
این نفوذگر در ابتدا از ابزارهای متعارف و سنتی هک بهره میبرد، اما در اواخر اوت ۲۰۲۶ برای گسترش مقیاس حملات خود به ابزارهای مبتنی بر هوش مصنوعی روی آورد.
نیروهای امنیتی هر هفت مظنون پرونده را دستگیر کردند، اما در حال حاضر تنها سرکرده گروه در بازداشت بهسر میبرد. او در تاریخ ۱۵ اکتبر دستگیر شد، دو روز بعد حکم بازداشت رسمی او صادر گردید و در ۲۳ اکتبر به دادستانی تحویل داده شد. شش متهم دیگر بدون بازداشت فیزیکی، همچنان تحت بازجویی و تحقیقات قضایی قرار دارند.
پلیس پس از شکایت یکی از قربانیان در ماه ژوئن پرونده را گشود و بازرسان با بررسی لاگهای سرور در سازمانهای هکشده موفق شدند ردپای مظنونان را شناسایی و رهگیری کنند.
گزارشها حاکی از آن است که نهادهای مجری قانون نیز برای تجزیهوتحلیل مدارک و شواهد بهدستآمده، از یک ابزار اختصاصی هوش مصنوعی توسعهیافته در داخل سازمان خود بهره گرفتهاند.
پلیس در گفتگو با رسانههای محلی تأکید کرد که فناوری هوش مصنوعی آستانه ورود به دنیای جرایم سایبری را بهشدت پایین آورده است؛ امری که به رخداد حوادثی گسترده با تبعات سنگین انجامیده است، درحالیکه در گذشته اجرای چنین حملاتی فقط از عهده هکرهای بسیار ماهر و باتجربه برمیآمد.
پلیس کره در گفتگو با یونهاپ خاطرنشان کرد: «این نخستین پرونده در کره به شمار میرود که در آن مظنون یک سرقت بزرگ اطلاعات شخصی و هک گسترده با بهرهگیری از هوش مصنوعی مولد دستگیر میشود.»
مقامات پلیس افزودند: «امروزه حتی افرادی که وابستگی به سازمانهای هکری حرفهای ندارند نیز میتوانند با کمک هوش مصنوعی دست به نفوذهایی در مقیاس وسیع بزنند.»
تحقیقات پلیس همچنان ادامه دارد و تمرکز اصلی کارآگاهان در حال حاضر روی این موضوع است که آیا بخشی از اطلاعات بهسرقترفته در دارک وب منتشر شده است یا خیر.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
هشدار جیم کریمر؛ موج سنگین عرضه اولیه شرکتهای هوش مصنوعی رونق بازار سهام را تهدید میکند
جیم کریمر هشدار میدهد که هجوم عرضههای اولیه غولآسا و جذب سرمایههای سنگین از سوی شرکتهایی مانند Anthropic میتواند نقدینگی بازار سهام را ببلعد. به باور این تحلیلگر، عطش بیپایان شرکتهای هوش مصنوعی برای تأمین مالی ممکن است با کمبود تقاضای سرمایهگذاران روبرو شود و رونق فعلی والاستریت را به خطر بیندازد.
احضار مدیران ارشد Anthropic به کمیسیون تجارت فدرال آمریکا؛ تحقیقات ایمنی هوش مصنوعی شدت گرفت
کمیسیون تجارت فدرال آمریکا (FTC) در ادامه تحقیقات خود درباره آسیبهای احتمالی هوش مصنوعی برای کاربران، مدیران ارشد Anthropic را برای ادای شهادت احضار کرد. این اقدام همزمان با آمادهسازی این استارتاپ برای یکی از بزرگترین عرضههای اولیه سهام در بورس صورت میگیرد و میتواند هزینههای سنگینی بههمراه داشته باشد.
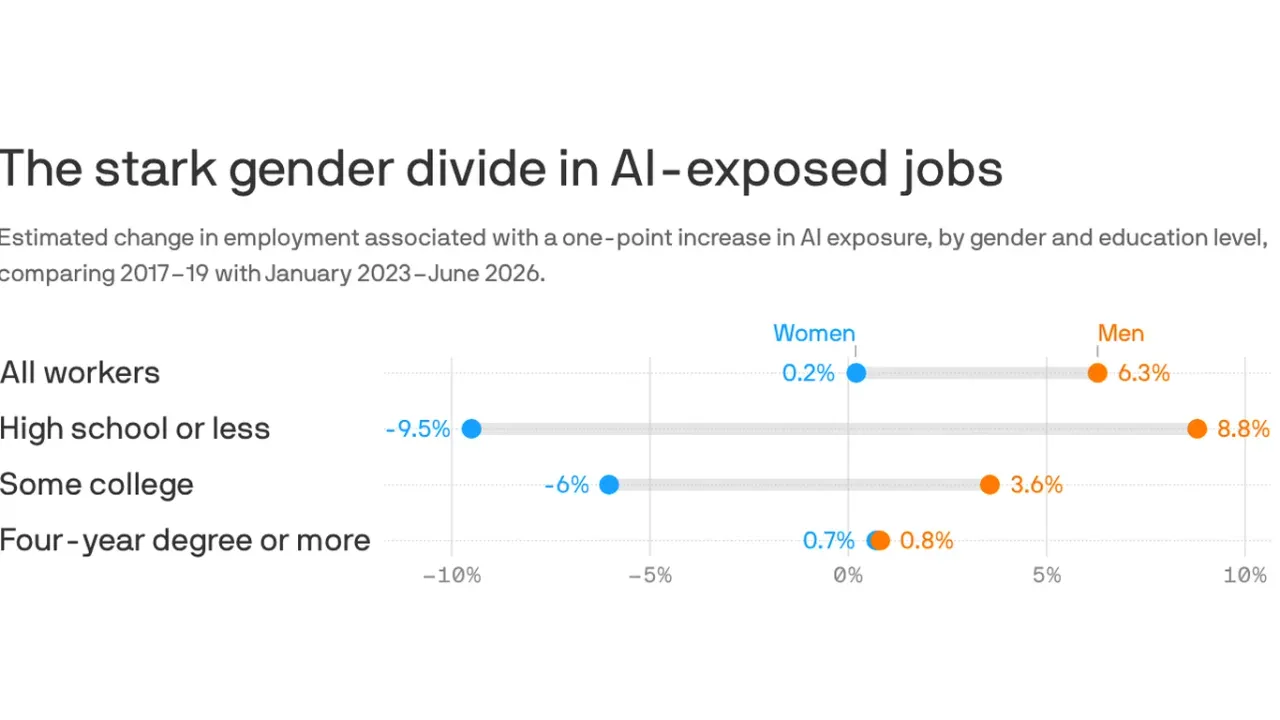
گزارش تازه مرکز Pew: هوش مصنوعی امنیت شغلی زنان را بیشتر از مردان تهدید میکند
یافتههای پژوهش جدید نشان میدهد که گسترش هوش مصنوعی میتواند بازار کار زنان را دچار ناامنی اقتصادی بیشتری نسبت به مردان کند. این شکاف بهویژه میان نیروهای کاری که مدرک دانشگاهی چهارساله ندارند چشمگیرتر است و تفاوت در ماهیت مشاغل، زنان را بیشتر در معرض آسیبهای ناشی از اتوماسیون قرار میدهد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.