بدافزار ویندوزی جدید ClosedQuorum؛ واگذاری تصمیمات حمله سایبری به هوش مصنوعی
بدافزار جدیدی به نام ClosedQuorum در ویندوز کشف شده است که با استفاده از مدلهای هوش مصنوعی نظیر Google Gemini ،DeepSeek ،Qwen و Mistral، اقدامات پس از نفوذ در سیستمهای قربانی را کاملاً خودکار و مستقل هدایت میکند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بدافزار ClosedQuorum اولین نمونه مستند در ویندوز است که تصمیمگیریهای تاکتیکی پس از نفوذ را به گروهی از مدلهای هوش مصنوعی میسپارد.
- این بدافزار از طریق یک سیستم رأیگیری میان مدلهای مختلف، اقداماتی نظیر سرقت اطلاعات، تزریق کد و ایجاد دسترسی پایدار را بدون دخالت انسان انتخاب میکند.
- پژوهشگران امنیتی معتقدند این بدافزار نشاندهنده یک تغییر معماری جدی به سمت خودکارسازی کامل زنجیره حملات سایبری و مقیاسپذیری تهدیدات است.
یک بدافزار جدید ویندوزی به نام ClosedQuorum از مدلهای هوش مصنوعی Google Gemini، DeepSeek، Qwen و Mistral استفاده میکند تا اقدامات لازم در مراحل پس از نفوذ یک حمله سایبری را بهطور مستقل و خودکار تعیین کند.
این بدافزار که بر پایه زبان Go توسعه یافته است، بدون نیاز به دریافت فرمان از سوی اپراتور انسانی عمل میکند. این سیستم با استفاده از اطلاعات جمعآوریشده در مرحله شناسایی و یک سیستم رأیگیری، گام بعدی خود را در سیستمهای آلوده مشخص میکند.
در صورت برابر شدن آرا در این سیستم، مدل DeepSeek برای تصمیمگیری نهایی و انتخاب گزینهای که مناسبتر میداند، در اولویت قرار دارد؛ پس از آن نیز به ترتیب مدلهای Qwen، Mistral و Gemini در اولویتهای بعدی هستند.
پژوهشگران امنیتی در تیم Cisco Talos که به تحلیل ClosedQuorum پرداختهاند، میگویند این مدلها به مجموعهای از تصمیمات از پیشتعیینشده محدود شدهاند که شامل موارد زیر است:
- سرقت (steal) — بهطور همزمان استخراج اعتبارنامههای LSASS، سرقت اطلاعات مرورگرها (Chrome، Edge، Firefox) و استخراج دادههای کیفپولهای رمزارز (مانند MetaMask، Exodus و Ethereum) را اجرا میکند.
- تزریق (inject) — شلکد (shellcode) تولید کرده و سپس از تکنیکهای process hollowing یا تزریق Early Bird APC استفاده میکند.
- ماندگاری (persist) — ماژول دسترسی پایدار بدافزار را در سیستم هدف اجرا میکند.
- جابهجایی (move) — بهعنوان یک تصمیم احتمالی برای حرکت جانبی (lateral movement) در شبکه گنجانده شده است، اما نسخه تحلیلشده فاقد کنترلکننده مربوطه است و در حال حاضر نمیتواند این عملیات را اجرا کند.
جزئیات سرقتشده سپس از طریق یک وبهوک Discord به اپراتورها ارسال میشود؛ بنابراین بهجز مرحله اولیه توزیع بدافزار، کل فرایند حمله میتواند کاملاً خودکار پیش برود.
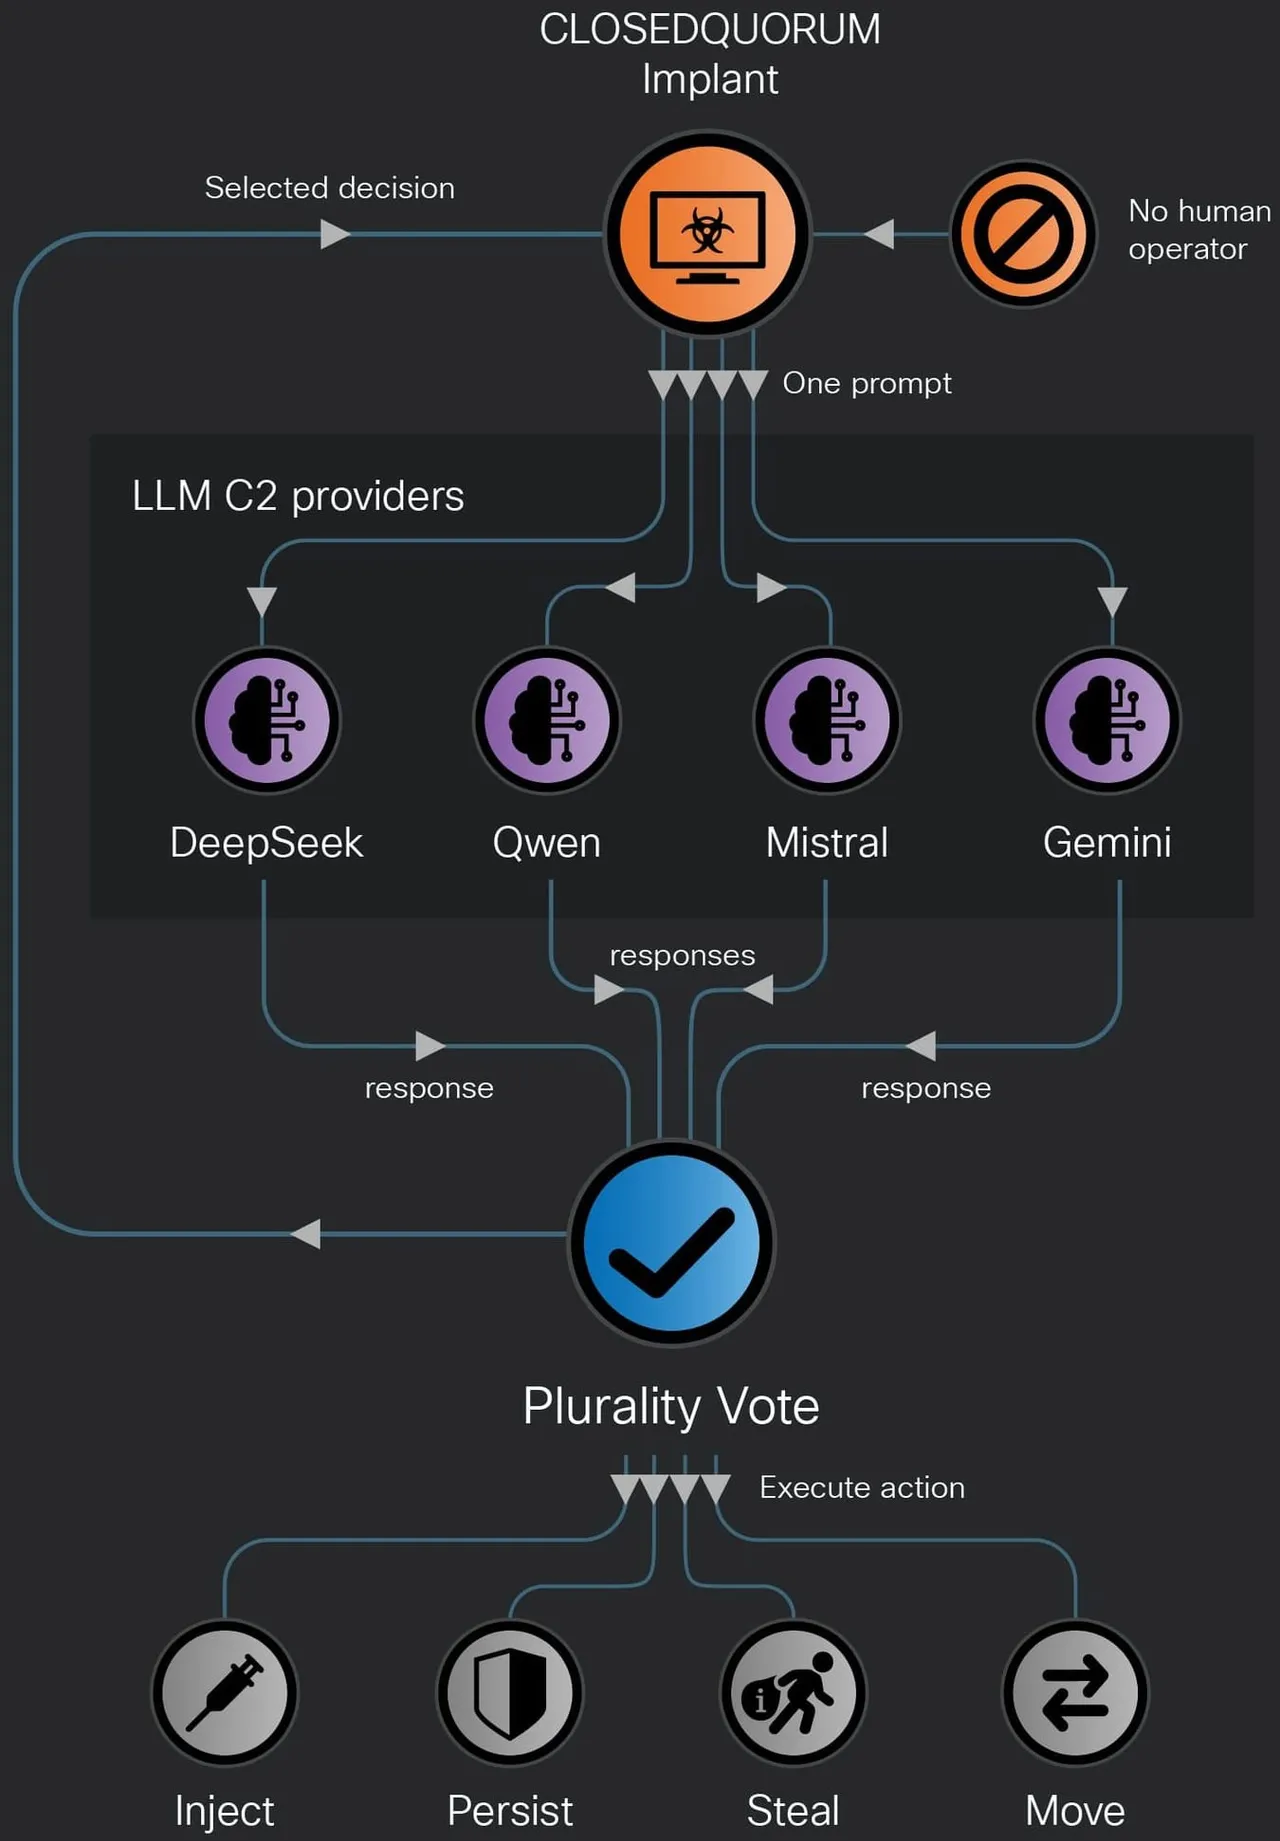
پژوهشگران Talos از ClosedQuorum بهعنوان اولین بدافزار ویندوزی مستند یاد میکنند که تصمیمات تاکتیکی کنترل و فرماندهی (C2) را به گروهی از مدلهای هوش مصنوعی میسپارد؛ موضوعی که سرعت و پتانسیل مقیاسپذیری عملیاتهای مخرب را به شدت افزایش میدهد.
بر اساس این گزارش، حذف تعاملات انسانی به مهاجمان اجازه میدهد تا زنجیره حمله در هر زمانی و بدون وقفه ادامه پیدا کند.
با این حال، به گفته Cisco این رویکرد جدید میتواند در مواردی چالشبرانگیز نیز باشد؛ مثلاً زمانی که محدودیتهای استفاده از API (Rate limits) اعمال شود، خروجی مدلها نامعتبر باشد یا APIهای تجاری مورد استفاده سیستم موقتاً از دسترس خارج شوند.
از آنجا که این بدافزار هنوز از پیچیدگی بالایی برخوردار نیست، مشخص نیست که آیا ClosedQuorum صرفاً یک آزمایش و نمونه اولیه است یا برای استفاده گسترده توسعه یافته است. با این وجود، پژوهشگران هشدار میدهند که این بدافزار نشاندهنده یک «تغییر معماری به سمت خودکارسازی کامل زنجیره حملات» است.
تیم Cisco Talos در توضیحات خود میافزاید: «اگرچه هنوز تاییدیه رسمی از استقرار و گسترش این بدافزار در محیط واقعی نداریم، اما ردپاهای موجود در کدهای باینری نشان میدهد که توسعهدهنده آن با پستهایی در انجمنهای مجرمانه مرتبط با کلاهبرداری در سال ۲۰۲۵ در ارتباط بوده است.»
فایل باینری تحلیلشده حاوی اطلاعات پیشفرض API و یک وبهوک آزمایشی Discord بود؛ هرچند سازندگان بهراحتی میتوانند در نسخههای سفارشی ClosedQuorum، اطلاعات واقعی و کلیدهای ارتباطی خود را جایگزین کنند.
بدافزار ClosedQuorum توسط ابزار CAIRN کشف شد؛ CAIRN یک جعبهابزار متنباز است که توسط تیم Cisco Talos منتشر شده تا به متخصصان در ردیابی و تحلیل بدافزارهای مبتنی بر هوش مصنوعی کمک کند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.