شناسایی بوتکیت جدید BlackX؛ دور زدن قابلیت Secure Boot ویندوز با یک آسیبپذیری قدیمی
بوتکیت پیشرفته BlackX با سوءاستفاده از یک آسیبپذیری قدیمی به نام Baton Drop، موفق به دور زدن لایههای دفاعی Secure Boot در ویندوز شد. این بدافزار که در حملات جاسوسی سایبری علیه نهادهای دیپلماتیک بهکار رفته است، حتی سیستمهای کاملاً بهروزرسانیشده را هدف قرار میدهد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- بدافزار BlackX با الگوبرداری از بوتکیت معروف BlackLotus و بهرهگیری از یک رخنه قدیمی، لایه امنیتی Secure Boot را دور میزند.
- این بوتکیت با تزریق درایور آلوده به کرنل ویندوز، آنتیویروسها را دور زده و ابزارهای جاسوسی را روی سیستم قربانی مستقر میکند.
- بهدلیل عدم ابطال خودکار گواهیهای آسیبپذیر توسط مایکروسافت، حتی کامپیوترهای کاملاً آپدیتشده نیز در صورت عدم اقدام دستی مدیران در معرض خطرند.
یک بوتکیت جدید UEFI با نام BlackX که در جریان یک کارزار جاسوسی در اوایل سال ۲۰۲۶ بهکار گرفته شد، با سوءاستفاده از آسیبپذیری قدیمی Baton Drop توانست مکانیزم حفاظتی Secure Boot را دور بزند. این بدافزار با بارگذاری یک درایور مخرب، آنتیویروسها و راهکارهای امنیتی شرکتهای Kaspersky و Avast را از کار میاندازد.
کارشناسان با ضریب اطمینان متوسط، این عملیات را به گروه هکری APT41 نسبت دادهاند؛ گروهی تحت حمایت دولت چین که با نامهای دیگری همچون Brass Typhoon، Wicked Panda و Barium نیز شناخته میشود.
این کارزار در اوایل سال ۲۰۲۶ شناسایی شد و اهداف اصلی آن نهادهای دیپلماتیک در منطقه آسیای مرکزی، بهویژه در کشورهای تاجیکستان، ازبکستان و ترکمنستان بودهاند.
پژوهشگران امنیتی Kaspersky با تحلیل بوتکیت BlackX، شباهتهای چشمگیری میان آن و بدافزار معروف BlackLotus پیدا کردند. بدافزار BlackLotus از اکتبر ۲۰۲۲ در انجمنهای هکری دستبهدست میشد و با سوءاستفاده از رخنه امنیتی Baton Drop (با شناسه CVE-2022-21894) حفاظت Secure Boot را دور میزد.
شرکت امنیتی ESET در مارس ۲۰۲۳ تأیید کرد که BlackLotus از رخنه Baton Drop بهره میبرد و در آن مقطع حتی قادر بود سیستمهای ویندوز ۱۱ کاملاً بهروزرسانیشده را هم آلوده کند.
به گفته محققان Kaspersky، شیوه پیادهسازی این اکسپلویت در BlackX شباهت خیرهکنندهای به روش مورد استفاده در BlackLotus دارد؛ روشی که به مهاجم امکان میدهد کلیدهای اختصاصی MOK (کلیدهای مالک دستگاه) را ثبت کند و با اجرای فایلهای دلخواه EFI، لایههای دفاعی Secure Boot را پشت سر بگذارد.
با این حال، BlackX تفاوتهایی نیز با BlackLotus دارد و از یک درایور کرنل متفاوت و پیلودهای ثانویه دیگری استفاده میکند. تحلیلگران Kaspersky معتقدند که سازندگان BlackX یا با مهندسی معکوس بدافزار BlackLotus به این کد دست یافتهاند یا به سورسکد اصلی آن دسترسی داشتهاند.
هرچند سورسکد BlackLotus در ژوئیه ۲۰۲۳ در اینترنت فاش شد، اما نسخه منتشرشده ناقص بود. پژوهشگران Kaspersky متوجه شدند برخی از نمونههای تحلیلشده BlackLotus شامل کدهایی بودند که در مخزن عمومی منتشر نشده بود، اما دقیقاً در ساختار بوتکیت BlackX به چشم میخورند.
از آنجا که توسعهدهندگان BlackX نمیتوانستند این بخش از کدها را از مخزن فاششده عمومی استخراج کنند، محققان به این نتیجه رسیدهاند که مهاجمان یا نسخه کامل BlackLotus را مهندسی معکوس کردهاند یا سورسکد اصلی آن را خریداری کردهاند.
قابلیتها و نحوه عملکرد BlackX
بدافزار BlackX یک درایور مخرب را به کرنل ویندوز تزریق میکند که با یک گواهی دیجیتال امضا شده است؛ گواهی نامعتبر و باطلشدهای که در گذشته برای شرکتی به نام Wenjiang District Mingyu Network Technology Service Studio صادر شده بود.
این درایور فرآیندهای امنیتی و کالبکهای رجیستری را غیرفعال میکند و برای جلوگیری از هرگونه رهگیری و نظارت، سازوکار ردیابی رویدادها در ویندوز (ETW) را دستکاری مینماید.
محققان اشاره میکنند برخی از این فرآیندهای اخلالگر طوری تنظیم شدهاند که فقط در صورت شناسایی محصولات Kaspersky یا Avast در سیستم هدف فعال شوند؛ هرچند به گفته آنها، این مکانیزم عملاً در برابر راهکارهای امنیتی مدرن بیاثر است.
درایور مخرب همچنین برای محافظت از فایلهای بوتکیت، درخواست کاربر برای باز کردن آنها را رهگیری کرده و بهجای باز کردن فایل، ماشینحساب ویندوز (Windows Calculator) را اجرا میکند.
هدف نهایی این بدافزار، استقرار پیلودهای جاسوسی زیر روی سیستمهای آلوده است:
- یک تروجان دسترسی از راه دور (RAT) که از فضاهای ابری گوگل درایو، واندرایو یا Yandex.Disk برای ارتباط با سرور فرماندهی و کنترل (C2) استفاده میکند تا پیلودهای مبتنی بر NET. را اجرا کرده و فایلها را آپلود و دانلود کند.
- یک ماژول با نام OxiDLLRunner که یک فایل DLL مبهمسازیشده با OLLVM است و از طریق پردازش googleupdate.exe بارگذاری میشود. این ماژول با رمزگشایی فایل v8_context_snapshot.bin یک شلکد و پیلود نوشتهشده به زبان Rust را اجرا میکند؛ پیلودی که افزونههای DLL را از دامنه مخرب دریافت کرده و توابع آنها را در رشتههای پردازشی مجزا به اجرا درمیآورد.
وصله امنیتی ناکافی و غفلت مدیران شبکه
شرکت Kaspersky اعلام کرد تمام قربانیان BlackX از نسخههای کاملاً بهروزرسانیشده ویندوز استفاده میکردند. با وجود این، بوتکیت توانسته به سیستمها نفوذ کند؛ زیرا مدیران شبکه فرآیند ابطال گواهیهای آسیبپذیر در Secure Boot را بهصورت دستی فعال نکرده بودند.
کارشناسان Kaspersky توضیح میدهند: «وصله امنیتی ارائهشده برای آسیبپذیری Baton Drop به گونهای طراحی شده است که گواهی Windows Production PCA 2011 را که برای امضای مولفههای آسیبپذیر UEFI به کار رفته بود، باطل کند.»
«با این حال، فرآیند ابطال این گواهی پس از نصب آپدیت بهصورت خودکار انجام نمیشود و کاربر یا مدیر سیستم باید آن را بهصورت دستی فعال کند.»
به عقیده پژوهشگران، این موضوع یک شکاف بزرگ در سازوکار بهروزرسانی ویندوز به شمار میرود؛ چراکه مدیران سیستم بهندرت پس از نصب یک بسته امنیتی، مراحل تکمیلی را بهصورت دستی پیش میبرند.
محققان بر این باورند که نفوذگران با آگاهی از این شکاف امنیتی، وقت زیادی را صرف درک معماری BlackLotus کردهاند تا نمونهای مشابه و ارتقایافته از آن را برای حملات هدفمند خود بازآفرینی کنند.
راهنمای رسمی مایکروسافت برای ایمنسازی کامل در برابر رخنه Baton Drop (با شناسه CVE-2022-21894) از این لینک در دسترس است.
کارشناسان هشدار میدهند که حتی با فرا رسیدن تاریخ انقضای گواهی دیجیتال Windows Production PCA 2011 در ۱۹ اکتبر ۲۰۲۶، بارگذاری فایلهای آسیبپذیر روی سیستمهای ویندوزی بهصورت خودکار متوقف نخواهد شد؛ مگر اینکه مدیران سیستم این گواهی را صریحاً در فهرست مسدودسازی امنیتی قرار دهند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
هشدار جیم کریمر؛ موج سنگین عرضه اولیه شرکتهای هوش مصنوعی رونق بازار سهام را تهدید میکند
جیم کریمر هشدار میدهد که هجوم عرضههای اولیه غولآسا و جذب سرمایههای سنگین از سوی شرکتهایی مانند Anthropic میتواند نقدینگی بازار سهام را ببلعد. به باور این تحلیلگر، عطش بیپایان شرکتهای هوش مصنوعی برای تأمین مالی ممکن است با کمبود تقاضای سرمایهگذاران روبرو شود و رونق فعلی والاستریت را به خطر بیندازد.
احضار مدیران ارشد Anthropic به کمیسیون تجارت فدرال آمریکا؛ تحقیقات ایمنی هوش مصنوعی شدت گرفت
کمیسیون تجارت فدرال آمریکا (FTC) در ادامه تحقیقات خود درباره آسیبهای احتمالی هوش مصنوعی برای کاربران، مدیران ارشد Anthropic را برای ادای شهادت احضار کرد. این اقدام همزمان با آمادهسازی این استارتاپ برای یکی از بزرگترین عرضههای اولیه سهام در بورس صورت میگیرد و میتواند هزینههای سنگینی بههمراه داشته باشد.
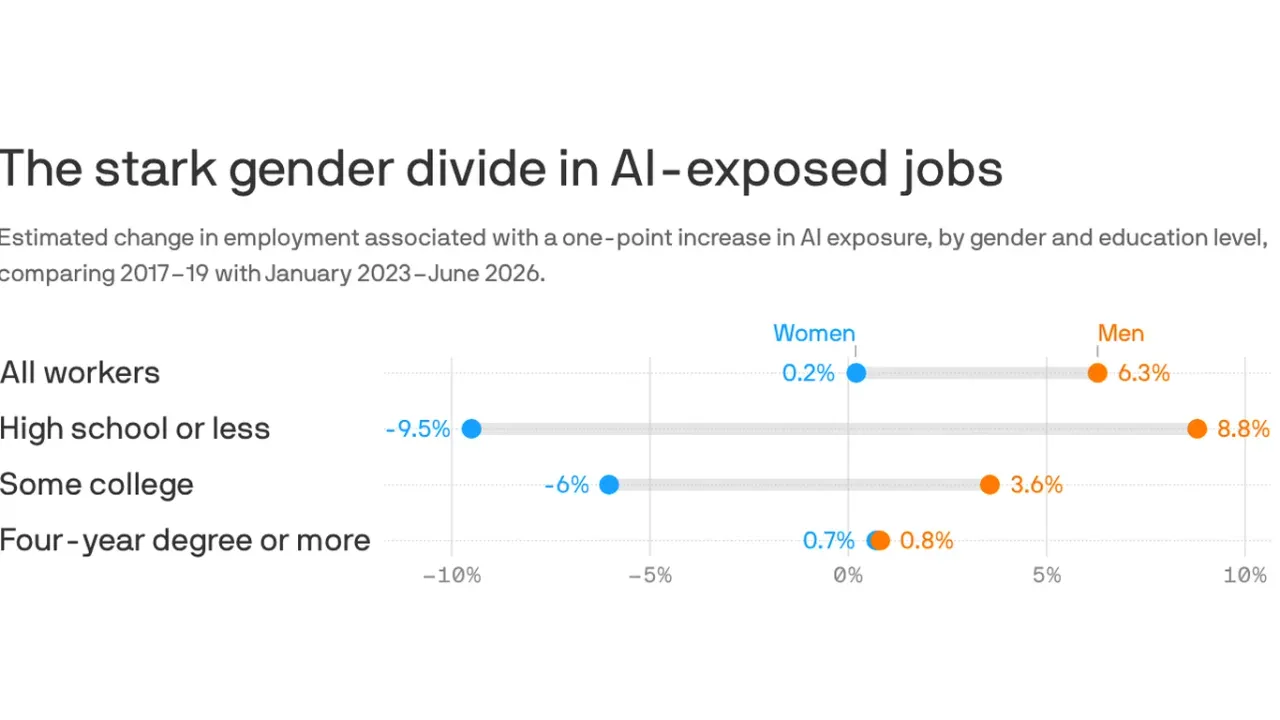
گزارش تازه مرکز Pew: هوش مصنوعی امنیت شغلی زنان را بیشتر از مردان تهدید میکند
یافتههای پژوهش جدید نشان میدهد که گسترش هوش مصنوعی میتواند بازار کار زنان را دچار ناامنی اقتصادی بیشتری نسبت به مردان کند. این شکاف بهویژه میان نیروهای کاری که مدرک دانشگاهی چهارساله ندارند چشمگیرتر است و تفاوت در ماهیت مشاغل، زنان را بیشتر در معرض آسیبهای ناشی از اتوماسیون قرار میدهد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.