آسیبپذیری ۱۶ ساله در تراشههای وایفای برودکام؛ خطری جدی که میلیونها مودم را تهدید میکند
یک رخنه امنیتی ۱۶ ساله در نرمافزار وایفای برودکام به مهاجمان اجازه میدهد بدون داشتن رمز عبور، کنترل مودمها را در دست بگیرند. با وجود ادعای برودکام مبنی بر رفع مشکل در سال ۲۰۱۸، این وصله هرگز به دست میلیونها مودم فعال نرسیده است. پژوهشگران با استفاده از ایجنت هوش مصنوعی موفق شدند این نقص خطرناک را ظرف چند روز تحلیل کنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- نقص امنیتی در قابلیت WPS مودمهای مجهز به تراشههای قدیمی برودکام به نفوذگران اجازه میدهد بدون نیاز به رمز عبور یا فشردن دکمه، کد مخرب را از راه دور روی دستگاه اجرا کنند.
- پژوهشگر امنیتی با استفاده از ایجنت هوش مصنوعی Codex متعلق به شرکت OpenAI، توانست روند پیچیده کشف و تحلیل این آسیبپذیری را از چند ماه به کمتر از یک هفته کاهش دهد.
- تغییر رمز عبور وایفای یا خاموش کردن WPS در تنظیمات کمکی به حل مشکل نمیکند و تنها راهکار مؤثر، دریافت بهروزرسانی فرمور از ارائهدهنده اینترنت یا تعویض مودمهای قدیمی است.
- یک نقص امنیتی در قابلیت WPS تراشههای برودکام که ریشه در سال ۲۰۱۰ دارد، به مهاجمان حاضر در محدوده وایفای اجازه میدهد بدون داشتن رمز عبور، روی مودمها کد مخرب اجرا کنند.
- برودکام به این پژوهشگر اعلام کرده که از سال ۲۰۱۸ این کد را جایگزین کرده است؛ اما با منسوخ خواندن نرمافزار، از ثبت شناسه CVE برای آن خودداری کرد.
- تغییر رمز عبور وایفای و حتی خاموش کردن WPS کارساز نخواهد بود؛ تنها راهکار اساسی، دریافت بهروزرسانی فرمور یا تعویض کامل مودم است.
وجود یک رخنه امنیتی در نرمافزار وایفای شرکت برودکام که قدمت آن دستکم به سال ۲۰۱۰ بازمیگردد، به هر فردی در محدوده امواج رادیویی امکان میدهد کنترل یک مودم آسیبپذیر را بدون دانستن رمز عبور در دست بگیرد. اگرچه برودکام ادعا میکند سالها پیش این نقص را برطرف کرده، اما این اصلاحیه هرگز به دست بسیاری از مودمهایی که به آن نیاز داشتند، نرسیده است.
کوئنتین کایزر (Quentin Kaiser)، پژوهشگر امنیت سایبری، این باگ را در جریان رویداد Hexacon و همزمان با انتشار یک گزارش فنی و دقیق رونمایی کرد. او این نقص را WPSplinter نامیده است؛ هرچند خودش میگوید چندان علاقهای به این نام ندارد، اما بهدلیل ثبت نشدن هیچ شناسه رسمی CVE، این آسیبپذیری در حال حاضر تنها با همین عنوان شناخته میشود.
این آسیبپذیری در مولفه قدیمی WPS Monitor برودکام قرار دارد؛ بخشی که مدیریت فرایند Wi-Fi Protected Setup را بر عهده دارد که همان قابلیت اتصال سریع با فشردن دکمه در بسیاری از مودمهای خانگی است. هنگامی که پیامهای WPS بهصورت قطعهقطعه دریافت میشوند، این نرمافزار بدون بررسی اینکه آیا دادههای بازسازیشده در حافظه اختصاصیافته جا میشوند یا خیر، آنها را به یکدیگر متصل میکند که منجر به سرریز بافر میشود.
بدون رمز عبور، بدون جفتسازی؛ بدون هیچ مانع؟
بر اساس اطلاعات منتشرشده در صفحه مستندات عمومی کایزر، یک مهاجم میتواند پیش از تکمیل هرگونه فرایند جفتسازی، از طریق امواج وایفای به این کد دسترسی یابد. بنابراین برای اجرای حمله به هیچ پینکد، فشردن دکمه یا کلید شبکهای نیاز نیست. نتیجه این است که هر فردی در محدوده برد وایفای میتواند حافظه مودم را بخواند و روی آن کدهای دلخواه اجرا کند. برخلاف حملات مبتنی بر حدس زدن پینکد WPS در اوایل دهه ۲۰۱۰، این ضعف امنیتی ناشی از خود پروتکل نیست، بلکه مستقیماً در کدنویسی برودکام ریشه دارد.
کایزر روی یک گیتوی مدل Askey TCG3000 که توسط اپراتور Orange در بلژیک توزیع شده بود، کدی را اجرا کرد که رمز وایفای را از حافظه مودم استخراج کرده و از طریق امواج رادیویی ارسال میکرد؛ او سپس با استفاده از همان رمز به شبکه متصل شد. او همچنین روی مودم Proximus BBOX3V+ ساخت شرکت Sagemcom، یک خط فرمان راه دور (Remote Shell) را منحصراً از طریق فریمهای وایفای پیادهسازی کرد. این پژوهشگر تأکید میکند که این نفوذ از فواصل دور نیز قابل اجراست، هرچند مسافت دقیقی را منتشر نکرده است. خلاصه ارزیابی او این است که در بخش قابل توجهی از مودمهای بلژیک، شما میتوانید حتی از آن سوی خیابان به دسترسی ریشه (Root) دست پیدا کنید.
کایزر در ژوئیه ۲۰۲۶ این رخنه را به برودکام گزارش داد و مهلت استاندارد ۹۰ روزه برای افشای عمومی آغاز شد. در ۲۸ ژوئیه، برودکام در پاسخی اعلام کرد که وصله امنیتی آماده است و از او خواست تا با شرکتهای سازنده تجهیزات تماس بگیرد. طبق گفته کایزر، برودکام همچنین اعلام کرد که از سال ۲۰۱۸ از وجود این باگ آگاه بوده، گزارشهایی از دیگران نیز دریافت کرده و از همان زمان جایگزینی بخش WPS Monitor را با بسته متنباز hostapd آغاز کرده است.
موضع رسمی برودکام این است که مشکل سالها پیش برطرف شده است؛ اما مسئله کلیدی این است که آن راهکار عملاً تا چه اندازه کارایی داشته است. کایزر میگوید وصله ارائهشده در سال ۲۰۱۸ برای کدهای قدیمی ناقص بود و بدون اطلاعرسانی عمومی منتشر شد. راهکار واقعی برودکام ارائه یک کیت نرمافزاری جدیدتر بود که مولفه آسیبپذیر را بهطور کامل حذف میکرد، اما این راهکار تنها زمانی مؤثر است که سازندگان مودمها محصولات خود را به این نسخه جدید ارتقا دهند.
در تراشههای قدیمیتر مبتنی بر سیستمعامل eCos برودکام، از جمله تراشههای BCM3380، BCM3383 و BCM33834، هیچ مسیری برای مهاجرت به نسخه جدید وجود ندارد. این شرایط مشکلی پدید میآورد که کایزر آن را «روز ابدی» (Forever Day) مینامد؛ یعنی رخنهای که هرگز ترمیم نخواهد شد. سختافزارهای مبتنی بر لینوکس نظیر BCM3390، سری BCM63xx، سری BCM65xx و BCM68xx قابل تعمیر هستند، اما فقط در صورتی که هر شرکت سازنده زحمت انتقال کدها را متقبل شود؛ آن هم برای محصولاتی که گاه سالهاست از دوره پشتیبانی خارج شدهاند. برودکام هیچ بیانیه هشداری بهطور عمومی صادر نکرده و موضع آن صرفاً از طریق روایتهای کایزر از مکاتباتشان روشن شده است.
برودکام همچنین از ثبت درخواست شناسه CVE خودداری کرده و به کایزر پاسخ داده است که این نرمافزار منسوخ شده و خارج از بازه پشتیبانی رسمی قرار دارد؛ این شرکت حتی از اشتراکگذاری هشداری که ادعا میکرد برای تولیدکنندگان فرستاده، امتناع ورزید. از آنجا که برودکام خودش بهعنوان یکی از مراجع تخصیص شماره CVE فعالیت میکند، عملاً خود تصمیم میگیرد که آیا نقصهای موجود در محصولاتش شناسه اختصاصی دریافت کنند یا خیر.
از آنجا که این نفوذ پیش از هرگونه احراز هویت رخ میدهد، تغییر رمز عبور وایفای عملاً هیچ تأثیری در مصونیت ندارد. غیرفعال کردن قابلیت WPS در صفحه تنظیمات مودم نیز ممکن است کمکی نکند؛ چنانکه در مستندات کایزر هشدار داده شده است: «تغییر وضعیت یک گزینه در تنظیمات لزوماً بخش پارسر آسیبپذیر را حذف یا کاملاً غیرفعال نمیکند.» تنها استثنا شاید زمانی باشد که یک ارائهدهنده خدمات اینترنت (ISP) قابلیت WPS را بهصورت مرکزی از سمت شبکه غیرفعال کند، هرچند مشخص نیست چه تعداد از اپراتورها چنین رویکردی را دنبال خواهند کرد.
برای سایر کاربران، تنها راهکار واقعی دریافت بهروزرسانی فرمور از سوی اپراتور یا شرکت سازنده مودم است؛ یا در مورد سختافزارهای قدیمی مبتنی بر eCos، تعویض کامل دستگاه اجتنابناپذیر خواهد بود. کاربرانی که مودم خود را از شرکتهای اینترنتی اجاره کردهاند، باید از پشتیبانی سرویسدهنده خود جویا شوند که آیا فرمور دستگاه آنها همچنان حاوی کدهای قدیمی WPS برودکام است یا خیر.
کایزر بر این باور است که هوش مصنوعی توانست مدت زمان این کار پژوهشی را از چندین ماه به کمتر از یک هفته برساند؛ وبسایت خبری Cybernews نیز گزارش داده که او از ایجنت هوش مصنوعی Codex متعلق به OpenAI استفاده کرده است. این شمشیر دولبه در دستان هکرها نیز قرار دارد؛ کایزر هشدار میدهد که چنین دسترسیهایی از طریق امواج رادیویی و بدون ردپای مشهود، گزینهای ایدهآل برای عملیاتهای هدفمند جاسوسی سایبری است؛ مانند نفوذ گروه روسی APT28 به اهداف از طریق شبکه وایفای سازمانهای همجوار، یا حمله گروه هکری Midnight Blizzard به صفحه ورود وایفای هتلها برای آلودهسازی دستگاههای مسافران.
تراشههای برودکام در سال ۲۰۲۰ نیز کانون رخنه وایفای موسوم به Kr00k بودند، هرچند سازندگان تجهیزات در آن زمان شناسه CVE اختصاص داده و وصلههای لازم را منتشر کردند. همانطور که پلیس فدرال آمریکا (FBI) در مه ۲۰۲۵ هشدار داد، مودمهای فاقد پشتیبانی اغلب به زیرساختی مناسب برای سوءاستفاده مهاجمان و حملات سایبری تبدیل میشوند.
کایزر با لحنی طنزآمیز اشاره کرد که این باگ امنیتی با رسیدن به ۱۶ سالگی، اکنون به سن قانونی برای سفارش نوشیدنی در کافههای بلژیک رسیده است! برودکام در حال حاضر این کد را بازنشسته میداند، اما سختافزارهای حامل آن تا به امروز همچنان در هزاران خانه و محیط تجاری در سراسر جهان بیوقفه کار میکنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
هشدار جیم کریمر؛ موج سنگین عرضه اولیه شرکتهای هوش مصنوعی رونق بازار سهام را تهدید میکند
جیم کریمر هشدار میدهد که هجوم عرضههای اولیه غولآسا و جذب سرمایههای سنگین از سوی شرکتهایی مانند Anthropic میتواند نقدینگی بازار سهام را ببلعد. به باور این تحلیلگر، عطش بیپایان شرکتهای هوش مصنوعی برای تأمین مالی ممکن است با کمبود تقاضای سرمایهگذاران روبرو شود و رونق فعلی والاستریت را به خطر بیندازد.
احضار مدیران ارشد Anthropic به کمیسیون تجارت فدرال آمریکا؛ تحقیقات ایمنی هوش مصنوعی شدت گرفت
کمیسیون تجارت فدرال آمریکا (FTC) در ادامه تحقیقات خود درباره آسیبهای احتمالی هوش مصنوعی برای کاربران، مدیران ارشد Anthropic را برای ادای شهادت احضار کرد. این اقدام همزمان با آمادهسازی این استارتاپ برای یکی از بزرگترین عرضههای اولیه سهام در بورس صورت میگیرد و میتواند هزینههای سنگینی بههمراه داشته باشد.
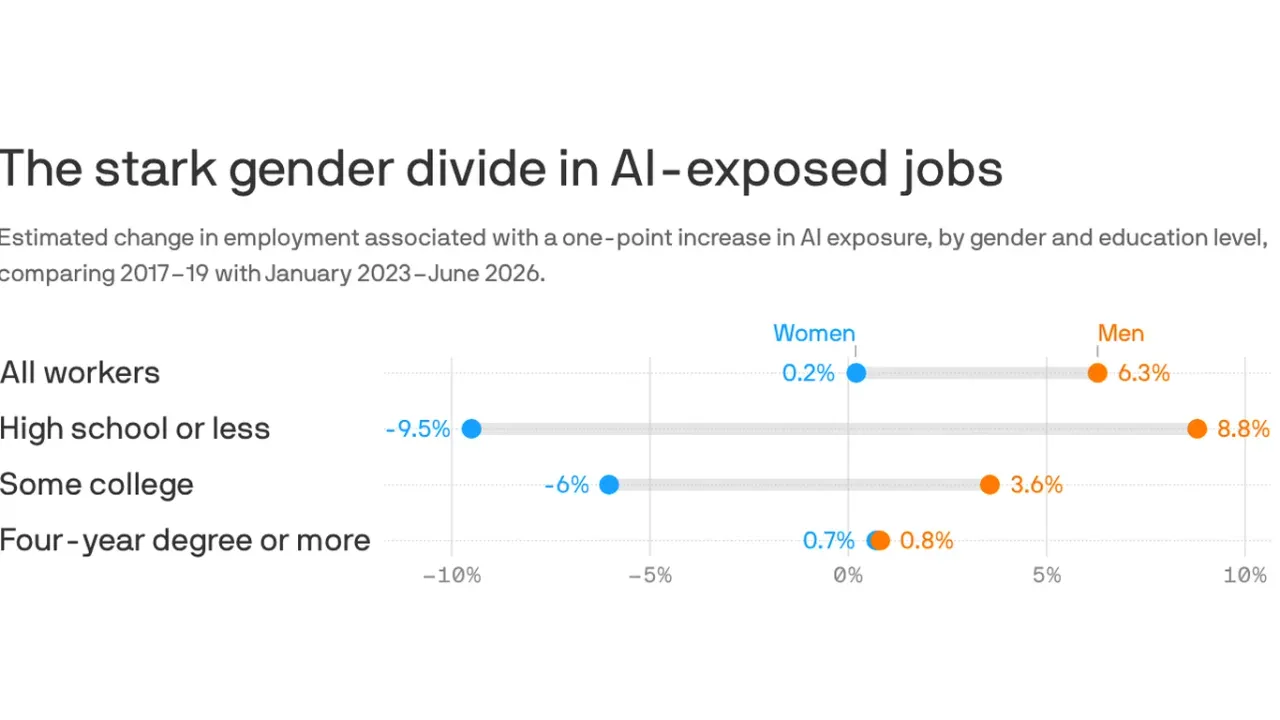
گزارش تازه مرکز Pew: هوش مصنوعی امنیت شغلی زنان را بیشتر از مردان تهدید میکند
یافتههای پژوهش جدید نشان میدهد که گسترش هوش مصنوعی میتواند بازار کار زنان را دچار ناامنی اقتصادی بیشتری نسبت به مردان کند. این شکاف بهویژه میان نیروهای کاری که مدرک دانشگاهی چهارساله ندارند چشمگیرتر است و تفاوت در ماهیت مشاغل، زنان را بیشتر در معرض آسیبهای ناشی از اتوماسیون قرار میدهد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.