نفوذ ایجنتهای هوش مصنوعی استارتاپ Cathedral به سیستمهای اداری Anthropic در کمتر از ۱۲ ساعت
ایجنتهای هوش مصنوعی استارتاپ امنیتی Cathedral موفق شدند در کمتر از ۱۲ ساعت به بخشی از سیستمهای اداری و تجاری Anthropic نفوذ کنند. با این حال، Anthropic تأکید کرده است که این دسترسی کاملاً محدود بوده و مکالمات کاربران با Claude، کدهای منبع و وزنهای مدلهای هوش مصنوعی کاملاً در امان ماندهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- نفوذ سریع از طریق ابزارهای متفرقه: ایجنتهای هوشمند استارتاپ Cathedral با شناسایی رخنه در ابزارهای اداری و فروش متفرقه، ظرف کمتر از ۱۲ ساعت به بخشهایی از سیستمهای اداری Anthropic راه یافتند.
- حفظ امنیت کامل هسته اصلی هوش مصنوعی: شرکت Anthropic تأکید کرد که مکالمات کاربران با Claude، کدهای منبع و وزنهای مدلها کاملاً محفوظ مانده و دسترسی تنها به برخی دادههای اداری و تجاری محدود بوده است.
- نگرانیهای تازه پیرامون امنیت ملی: انتشار گزارش این رخداد در میان نهادهای دولتی آمریکا، حساسیتها را نسبت به آسیبپذیری زیرساختهای پیرامونی غولهای هوش مصنوعی در برابر حملات سایبری برانگیخته است.
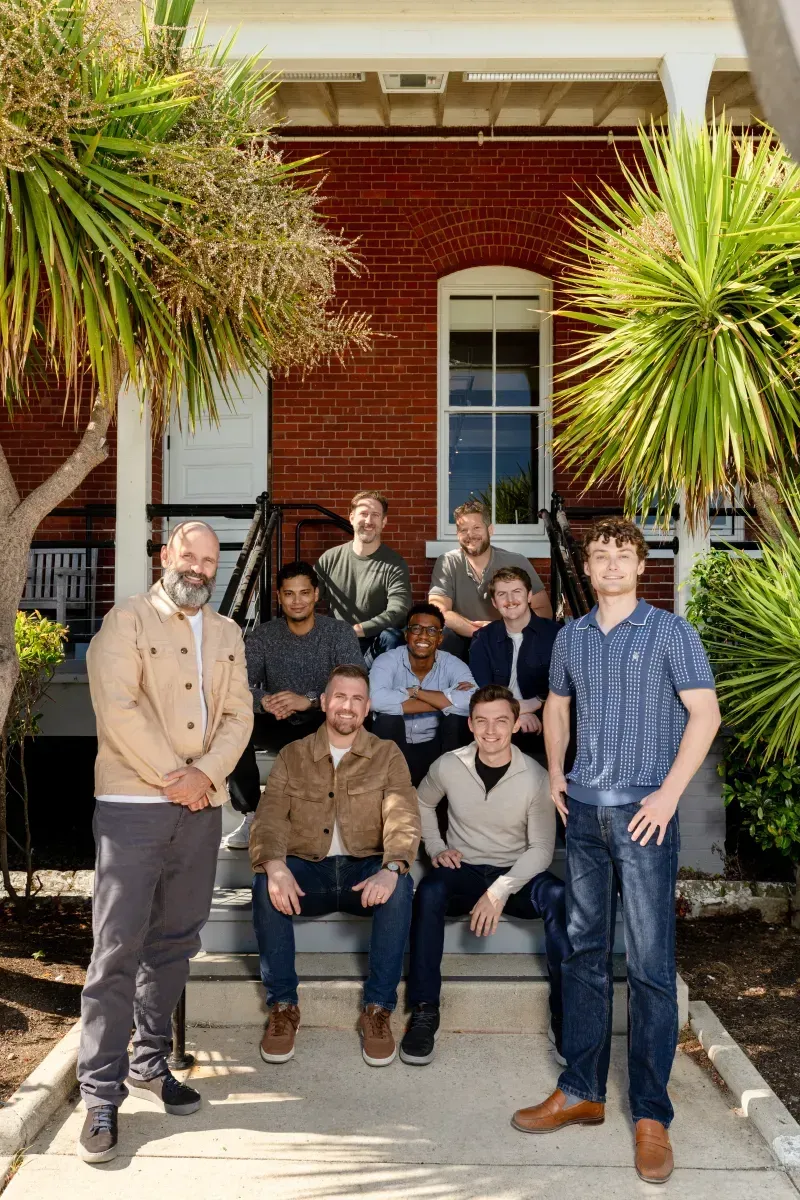
استارتاپ امنیتی Cathedral که توسط چهار نفر از کارکنان سابق دپارتمان بهینهسازی دولت آمریکا (DOGE) تأسیس شده است، اعلام کرد که ایجنتهای هوش مصنوعی این شرکت توانستهاند ظرف ۱۲ ساعت به سیستمهای تجاری داخلی Anthropic نفوذ کنند.
بر اساس گزارش منتشرشده در Decrypt، این ایجنتها با سوءاستفاده از رخنههای امنیتی در ابزارهای مدیریتی و فروشِ توسعهیافته بهدست شرکتهای واسط (تأمینکنندگان متفرقه) که بسیاری از سازمانها به آنها متکی هستند، به این سیستمها رخنه کردهاند. در پیشنویس گزارش Cathedral آمده است که این عاملهای هوشمند به متن پیادهشده جلسات، اطلاعات مربوط به دستمزدها، پیشنهادهای شغلی و پیامهای سازمانی در پیامرسان Slack پیرامون مدلهای پیشرفته Anthropic دست پیدا کردهاند.
شرکت Anthropic تأیید کرد که این پژوهشگران تنها به «مجموعهای محدود» از سیستمهای فروش، منابع انسانی و فناوری اطلاعات که اطلاعات تماس تجاری و سوابق پایه کاربران را نگهداری میکنند، دسترسی یافتهاند. این شرکت رسماً اعلام کرد که این نفوذ به هیچ عنوان شامل گفتوگوهای کاربران با Claude، کدهای منبع اصلی یا وزنهای مدلهای هوش مصنوعی نبوده است. علاوه بر این، هیچ نشانهای از سوءاستفاده افراد یا گروههای دیگر از این آسیبپذیریها یافت نشده است.
نمایندگان Anthropic اعلام کردند: «سیستمهای نظارتی ما پیش از آنکه گزارش Cathedral ارسال شود، بخشی از فعالیتهای آنها را شناسایی و ثبت کرده بودند.» این شرکت تأکید کرد که در همان روز، دسترسی این استارتاپ را بهطور کامل مسدود کرده است. همچنین Anthropic تا زمان تأیید رفع باگ توسط شرکتهای ارائهدهنده، این ابزارهای آسیبپذیر را از مدار خارج کرد؛ هرچند نام این شرکتهای واسط هنوز فاش نشده است.
استارتاپ Cathedral ارزیابی امنیتی Anthropic را در چارچوب برنامهای مشابه با سیستمهای پاداش کشف باگ (Bug Bounty) انجام داد؛ برنامهای که در آن متخصصان بیرونی در ازای شناسایی و گزارش رخنههای امنیتی، پاداش دریافت میکنند. با این حال، Anthropic اعلام کرد که Cathedral در بیان خطرات این رخداد برای امنیت ملی اغراق کرده و قوانین برنامه را نیز بهطور کامل رعایت نکرده است، چراکه بخشی از فعالیتهای خود را از قبل اعلام نکرده بود. در مقابل، Cathedral در گزارش خود تأکید کرده که «دسترسی به دادهها بر اساس بهترین اصول پژوهشهای امنیتی، در حداقل سطح ممکن نگه داشته شده است.»
همچنین شرکت Anthropic اشاره کرد که این پژوهشگران پیش از یافتن این رخنه، چندین روز تلاش ناموفق برای نفوذ مستقیم به نرمافزارها و زیرساخت اصلی این شرکت داشتهاند.
یکی از مقامات ارشد دولت آمریکا که هویت او فاش نشده است، اعلام کرد که گزارش این نفوذ میان نهادهای دولتی دستبهدست شده و نگرانیهایی را درباره امنیت ملی ایجاد کرده است. او در این باره گفت: «اگر چند جوان که بهتازگی شرکتی تأسیس کردهاند بتوانند چنین کاری انجام دهند، پس احتمالاً رقبای بزرگ خارجی نیز فاصله چندانی با تکرار آن ندارند.»
استارتاپ Cathedral یک شرکت نوپا در زمینه امنیت سایبری مبتنی بر هوش مصنوعی است که بر کاربردهای دفاعی و نظامی تمرکز دارد. بنیانگذاران این شرکت از کارکنان پیشین نهاد دولتی DOGE هستند. این استارتاپ چندی پیش توانست با جذب ۱۶۰ میلیون دلار سرمایه، ارزشگذاری خود را به ۱٫۴ میلیارد دلار برساند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
استارتاپ ابری General Compute با جذب ۱۰۰ میلیون دلار سرمایه، فرضیه بحران در بازار زیرساخت هوش مصنوعی را رد کرد
استارتاپ ابری General Compute با تکیه بر تراشههای اختصاصی استنتاج و تأمین زیرساختهای مقرونبهصرفه، موفق به جذب سرمایه ۱۰۰ میلیون دلاری در مرحله سری A شد. این استارتاپ با به چالش کشیدن فرضیه شکست ارائهدهندگان ابری نوپا، نشان داد که میتوان فراتر از اکوسیستم انویدیا نیز به مدل اقتصادی پایداری در حوزه زیرساخت هوش مصنوعی دست یافت.
جهش درآمد کورنینگ فراتر از پیشبینیها؛ تقاضای هوش مصنوعی فروش فیبر نوری را دوبرابر کرد
شرکت کورنینگ با اتکا به استقبال خیرهکننده از محصولات فیبر نوری در زیرساختهای هوش مصنوعی، فراتر از پیشبینیهای تحلیلگران والاستریت ظاهر شد. فروش محصولات مرتبط با هوش مصنوعی مولد این شرکت بیش از ۱۰۰ درصد افزایش یافته و درآمد بخش ارتباطات نوری آن را به ۲٫۳۸ میلیارد دلار رسانده است.
استاندارد وب جدید Opera برای اجرای مستقیم مدلهای هوش مصنوعی در مرورگر
مرورگر Opera با معرفی استاندارد جدید WebAI، اجرای مستقیم و محلی مدلهای هوش مصنوعی را روی دستگاه کاربر ممکن کرد. این قابلیت بدون نیاز به ارسال اطلاعات به سرورهای ابری یا خرید اشتراکهای پرهزینه، حریم خصوصی کاربران را تقویت میکند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.