حمله فیشینگ جدید با وعده حساب Claude Max؛ هدف اصلی سرقت اطلاعات حساب Google است
محققان امنیت سایبری از کشف یک کمپین فیشینگ پیچیده خبر دادهاند که با وعده دروغین اشتراک رایگان Claude Max، قصد سرقت اطلاعات حساب گوگل کاربران را دارد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- کلاهبرداران با جعل پیشنهاد ویژه Anthropic برای دسترسی رایگان به Claude Max، کاربران را فریب میدهند.
- این صفحه فیشینگ با استفاده از ترفند «مرورگر درون مرورگر»، یک صفحه ورود جعلی گوگل ایجاد میکند که به شدت واقعی به نظر میرسد.
- هدف این حمله سرقت اطلاعات ورود به سیستم گوگل است که میتواند به هکرها دسترسی کامل به جیمیل، گوگل داکس و سایر حسابهای متصل را بدهد.
پیشنهاد دسترسی به سرویس Claude Max شرکت Anthropic با ارزشی حدود ۲۰۰ دلار، جذاب به نظر میرسد. اما هزینه واقعی این پیشنهاد میتواند واگذاری دسترسی کامل به حسابهای Google شما به کلاهبرداران باشد.
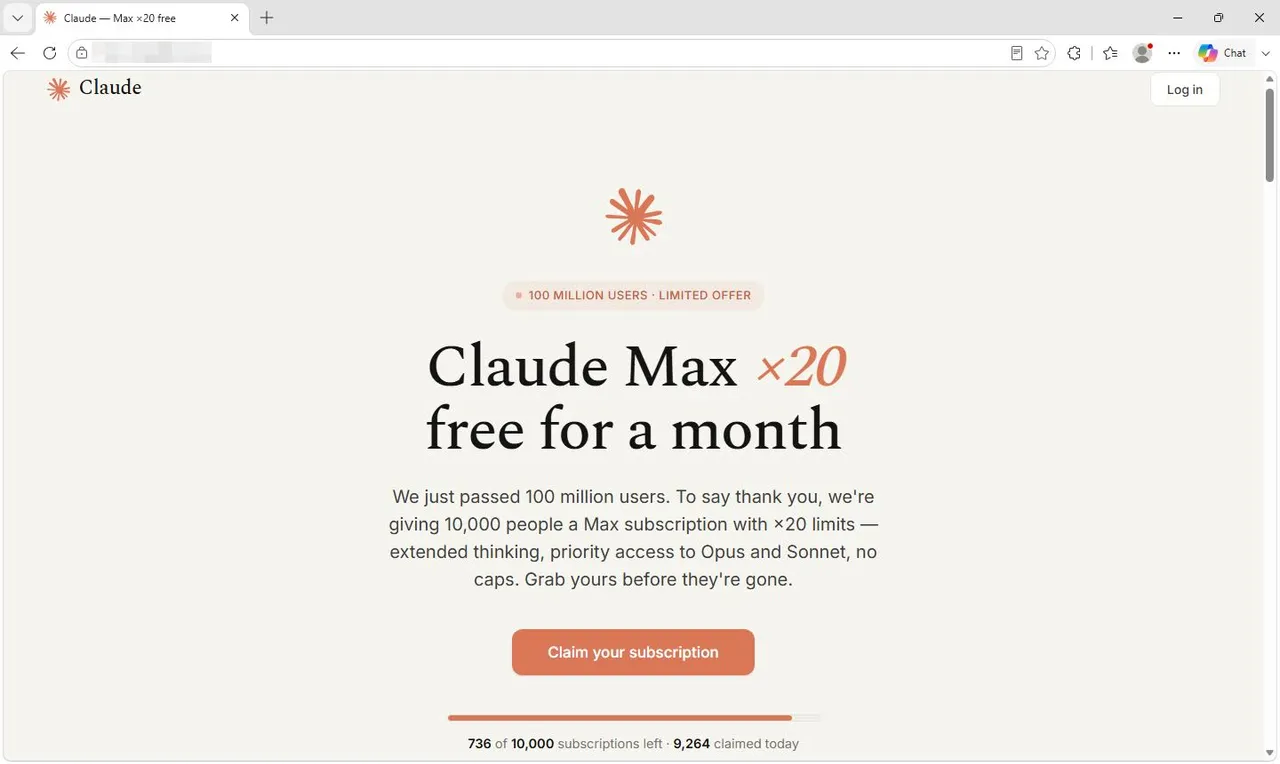
بر اساس گزارش منتشرشده توسط شرکت امنیت سایبری Malwarebytes، یک کمپین فیشینگ جدید با این ادعا فعالیت میکند: Anthropic به مناسبت رسیدن به ۱۰۰ میلیون کاربر، به ۱۰ هزار نفر یک ماه اشتراک رایگان Claude Max با محدودیتهای ۲۰ برابری هدیه میدهد. این پیشنهاد که شامل ویژگیهایی مانند «تفکر گسترده» و «دسترسی در اولویت به Opus و Sonnet بدون محدودیت» است، در واقع کاملاً جعلی است. این پیشنهاد دروغین کاربران را به یک صفحه ورود Google هدایت میکند که برای سرقت اطلاعات ورود و رمز عبور طراحی شده است؛ اطلاعاتی که میتواند دسترسی به Gmail، Google Docs و سایر حسابهای غیر گوگلی مرتبط با اطلاعات گوگل شما را برای مهاجمان فراهم کند.
طبق گزارش Malwarebytes، این جایزه جعلی به دلیل ظاهر بسیار متقاعدکنندهاش با بسیاری از تلاشهای فیشینگ دیگر متفاوت است.
استفان داسیچ، مهندس ارشد تحقیقات بدافزار در Malwarebytes، در این باره توضیح داد: «طراحی این صفحه بسیار دقیق است؛ از استفاده از لوگو و رنگهای واقعی گرفته تا نظرات ساختگی پنج ستاره و یک پانویس طولانی که تقریباً تمام لینکهای آن به صفحات واقعی Anthropic منتهی میشوند.» این صفحه همچنین دارای یک شمارشگر زنده است که نشان میدهد چه تعداد از آن ۱۰ هزار حساب جعلی تاکنون واگذار شده است.
برای کسانی که فریب این کلاهبرداری را میخورند، کلیک روی پیشنهاد منجر به باز شدن صفحهای برای ارتقای حساب Claude میشود. در این صفحه، گزینه ورود با Apple غیرفعال است و تنها گزینه «Sign in with Google» باقی مانده است. این صفحه ورود از ترفند مرورگر-درون-مرورگر (browser-in-a-browser) استفاده میکند که متقاعدکننده است و میتواند افراد کمدقت را فریب دهد. او میگوید: «این صفحه یک پنجره مرورگر را در داخل تب موجود ترسیم میکند که دارای نماد قفل و آدرس ورود به سیستم گوگل با املای صحیح است. حتی میتوان آن را در سراسر صفحه جابهجا کرد.»
داسیچ در توضیحاتی اشاره کرد که این درخواست ورود ممکن است کسانی را که زمان کافی برای بررسی دقیق صفحه اختصاص نمیدهند، متقاعد کند. او افزود: «این همپوشانی مهم است، زیرا Claude رمز عبور اختصاصی ندارد: شما یا با ادامه دادن از طریق حساب Google وارد میشوید و یا از طریق لینک ورودی که به ایمیل شما ارسال میشود. بنابراین، اگر حساب Claude یک فرد به حساب Google او که مورد فیشینگ قرار گرفته، متصل باشد، مهاجم در هر صورت به آن دسترسی پیدا میکند.»
نحوه تشخیص کلاهبرداریهای مرورگر جعلی
داسیچ خاطرنشان کرد که هنوز برای تعیین میزان گستردگی این کلاهبرداری یا تعداد افرادی که تحت تأثیر قرار گرفتهاند، زود است. او بیان کرد که تاکنون، تحقیقات این سایت را به شرکتی ثبتشده در بریتانیا ردیابی کرده است، اما سرور آن اجارهای است؛ «این موضوع تنها به ما میگوید که سرور در کجا اجاره شده است، نه اینکه چه کسی آن را اجاره کرده است.»
صفحه وب این کمپین دارای مؤلفههایی است که شامل نظرات توسعهدهنده به زبان روسی است؛ با این حال، این بخش میتواند مربوط به ابزاری باشد که توسط فردی ساخته شده که لزوماً کلاهبردار درگیر در این کمپین نیست.
داسیچ افزود: «زبان برنامهنویسی بهتنهایی مدرک ضعیفی است و پیش از این نیز برای گمراه کردن استفاده شده است.»
در گزارش Malwarebytes چند نکته برای تشخیص پنجرههای مرورگر جعلی ارائه شده است:
- برای صفحه ورود پاپآپ (popup)، سعی کنید پنجره را به بیرون از مرورگر بکشید. یک پاپآپ واقعی در داخل صفحه وب گیر نمیافتد.
- اجازه دهید مدیر رمز عبور (password manager) شما تعیین کند که آیا در حال ارائه اطلاعات به یک سایت واقعی است یا خیر. اگر کادرهای متنی به طور خودکار پر نشوند، این نشانه خوبی از جعلی بودن سایت است.
- اگر از طریق یک لینک وارد سایتی شدید، سعی کنید با جستجوی آن در وبسایت اصلی شرکت، صحت آن را بررسی کنید. در این مورد خاص، چنین پیشنهادی در وبسایت Anthropic یافت نمیشود.
- فریب گزینههای ورود منفرد را نخورید. غیرفعال بودن گزینه ورود برای Apple نشانهای است که کلاهبردار در تلاش است افراد را به سمت تله خود هدایت کند.
- شمارشگرهای ظرفیت و شمارش معکوس نشانهای از مشروعیت یک وبسایت یا واقعی بودن یک پیشنهاد نیستند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.