چرا امنیت دیجیتال به جای یک گیت ورودی ساده، به «ضربان قلب مداوم» نیاز دارد؟
روشهای قدیمی احراز هویت که تنها در لحظه ورود اطلاعات شما را بررسی میکنند، دیگر توان مقابله با کلاهبرداران سایبری و باتهای خودکار را ندارند. وقت آن رسیده که سیستمهای امنیتی به جای یک گیت بازرسی ساده، هویت کاربر را مانند یک «ضربان قلب زنده» و از طریق الگوهای رفتاری در تمام طول نشست زیر نظر بگیرند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- احراز هویت در لحظه ورود (مانند اسکن چهره یا سلفی) دیگر امنیت کافی ایجاد نمیکند؛ زیرا مهاجمان با بدافزارهای سرقت نشست، بلافاصله پس از ورود قانونی حساب را تصاحب میکنند.
- راهکار مدرن، تبدیل هویت به یک «ضربان قلب مداوم» بر اساس الگوهای رفتاری (نظیر ریتم تایپ، نحوه حرکت دست و تلهمتری دستگاه) است تا تعامل انسانی از رباتها تفکیک شود.
- افزایش موانع ورود و درخواست مکرر رمز عبور فقط کاربران واقعی را کلافه میکند، در حالی که باتهای خودکار خسته نمیشوند؛ بنابراین امنیت باید هوشمند و پیوسته باشد.
آخرین باری که مجبور شدید هویت خودتان را در یک سامانه آنلاین اثبات کنید، چه مراحلی را پشت سر گذاشتید؟ کمی به آن فکر کنید.
کارت شناسایی نشان دادید؟ یک سلفی سریع گرفتید؟ یا شاید یک آزمون سنجش زنده بودن چهره (Liveness Check) را رد کردید؟ در اغلب سیستمهای امنیتی سازمانی، تمام چیزی که برای ورود نیاز دارید همین است. ماجرا اینجاست که بعد از این مرحله، بیشتر سامانهها فرض را بر این میگذارند که همان فرد تأییدشده تا آخر پشت سیستم نشسته و کنترل نشست کاربری (سشن) را در دست دارد.
اما در دنیای واقعی، اوضاع اصلاً به این سادگیها نیست و این فرض روزبهروز نادرستتر میشود.
ماجرا این نیست که ابزارهای احراز هویت ناگهان از کار افتاده باشند؛ بلکه کلاهبرداران و مجرمان سایبری یاد گرفتهاند چطور این سدها را دور بزنند.
این دیدگاه توسط معاون امور سازمانی در شرکت احراز هویت AU10TIX مطرح شده است.
کلاهبرداری فراتر از گیت ورودی رفته است
تاکتیکهای کلاهبرداری مدرن دیگر نیازی ندارند حتماً قفل بررسی بیومتریک دم در را بشکنند. بدافزارهای سرقت نشست (Session-hijacking) میتوانند درست بعد از یک ورود قانونی و موفق، کنترل حساب را به دست بگیرند. ابزارهای دسترسی از راه دور نیز قادرند دستگاه یک مشتری تأییدشده را به ترمینال نفوذ مهاجم تبدیل کنند. شبکههای کلاهبرداری حتی پا را فراتر گذاشته و افراد واقعی را استخدام میکنند تا مراحل احراز هویت اولیه را به صورت قانونی طی کنند و سپس سشن تأییدشده را دو دستی تقدیم کلاهبرداران یا سیستمهای خودکار نمایند.
در لحظه ثبتنام و احراز هویت، مدرک شناسایی، چهره و فرد حاضر جلوی دوربین ممکن است کاملاً واقعی باشند. در واقع گیت امنیتی هک نشده، بلکه بیخاصیت شده است؛ چون نتوانسته تضمین کند همان شخصی که در ثانیه اول تأیید شد، پنج دقیقه بعد هم کنترل حساب را در دست دارد. این سناریو را میتوان «ذهنیت گیت عوارضی» نامید؛ یعنی این باور غلط که اگر کاربری از گیت ورود عبور کرد، کسبوکار میتواند چشمبسته به هر اتفاقی که بعد از آن میافتد اعتماد کند.
هویت مثل ضربان قلب است
رویکرد جایگزین این است که با مقوله هویت مثل یک سیگنال مداوم و موجودی زنده و پویا رفتار کنیم؛ مانند «ضربان قلبی» که باید در تمام طول کار با سیستم، انسانی بودن و یکپارچگی رفتارش قابل تشخیص باشد.
مواد اولیه برای چنین سیستمی همین حالا هم در دسترس است. ریتم و سرعت تایپ کردن، الگوهای پیمایش در صفحه، دادههای تلهمتری شبکه و دستگاه و شیوه تعامل فرد با گوشی یا رایانه، همگی کمک میکنند تا در همان لحظه ورود یک «خط پایه رفتاری» (Behavioral Baseline) دقیق شکل بگیرد.
سپس میتوان این سیگنالها را در سراسر نشست کاربری با رفتارهای لحظهای مقایسه کرد. اگر کاربری که با سرعت معمولی تایپ میکرد ناگهان هزاران کلید را در دقیقه ثبت کند، مشخص است که اوضاع تغییر کرده است. یا اگر لرزشها و حرکات طبیعی گوشی در دست کاربر ناگهان کاملاً ثابت و بیحرکت شود — رفتاری که دقیقاً شبیه به شبیهسازها (Emulators) و رباتها است — سیستم باید بلافاصله سطح اعتماد به آن نشست را کاهش دهد.
در واقع پرسش کلیدی در امنیت باید از «آیا هویت این فرد را تأیید کردیم؟» به این پرسش تغییر کند: «آیا آنچه اکنون میبینیم با همان فرد و دستگاهی که در ابتدا به آن اعتماد کردیم همخوانی دارد؟»
هر زمان که این ضربان قلب دیجیتال تغییر معناداری پیدا کند، سیستم میتواند امتیاز ریسک را بالا ببرد، تاییدیه امنیتی تکمیلی بخواهد یا در صورت اطمینان بالا از نفوذ، بلافاصله نشست کاربر را قطع کند.
چه کسانی دستبهکار شدهاند و چه کسانی در حال زیان دیدن هستند؟
طبیعی است صنایعی سریعتر از همه به این سمت حرکت کردهاند که کلاهبرداری در آنها در کسری از ثانیه مستقیماً به ضرر و زیان مالی هنگفت تبدیل میشود.
فینتکها، صرافیهای رمزارز و نئوبانکها انگیزهای حیاتی برای استفاده از پایش مداوم و ریسکمحور نشستها دارند. آنها همچنین یاد گرفتهاند که سختگیری بیش از حد و ایجاد مانع در دم در ورودی، فقط صدای مشتریان واقعی را درمیآورد، بدون اینکه مانع واقعی و دندانگیری برای مهاجمان خودکار ایجاد کند.
یک انسان واقعی حوصله محدودی برای وارد کردن دوباره رمز عبور، کدهای یکبارمصرف یا تستهای احراز هویت دارد. در مقابل، سیستمهای خودکار و باتها هیچوقت کلافه یا خسته نمیشوند و میتوانند این فرایندها را با تیراژ میلیونی تکرار کنند.
بنابراین، کسبوکارها نمیتوانند صرفاً با سنگاندازی و افزایش مراحل ورود، از پس ماشینها و باتها بربیایند.
از سوی دیگر، بخشهایی که هنوز به احراز هویتهای یکباره چسبیدهاند (بهویژه آنهایی که هنوز به سوالات امنیتی مبتنی بر دانش کاربر متکی هستند) با چالش متفاوتی دستوپنجه نرم میکنند. در دنیایی که حجم عظیمی از اطلاعات شخصی در نشتهای داده لو رفته است، سوالات ثابت و گذرواژههای سنتی هر روز اطمینان و امنیت کمتری فراهم میکنند.
چارچوبی چهارمرحلهای برای اعتمادسازی مداوم
همانطور که قلب انسان از چهار بخش اصلی تشکیل شده، چارچوب نگاه به هویت به عنوان یک ضربان زنده (و نه یک برچسب زمانی یکباره) نیز شامل چهار بخش کلیدی است.
تجربه امنیت سازمانی باید قدرتمند و در عین حال کاملاً روان و بیدردسر باشد؛ به طوری که هیچ مزاحمتی برای کاربران کمریسک نسازد، اما در مواجهه با رفتارهای مشکوک و ناهنجار، بلافاصله واکنشی متناسب نشان دهد. برای سازمانهایی که قصد پیادهسازی این تغییر را دارند، این چارچوب عملیاتی شامل چهار گام است:
- ثبت خط پایه در بدو ورود: بررسی احراز هویت اولیه در دم در، به یک رویداد کالیبراسیون و تنظیم معیار تبدیل میشود. دقیقاً در لحظهای که بالاترین سطح اطمینان از هویت کاربر وجود دارد، خط پایه رفتاری و مشخصات دستگاه او را ثبت کنید.
- پایش نامحسوس و پسزمینه: نظارت پیوسته اصلاً به معنای مزاحمت نیست. شما میتوانید سیگنالهای رفتاری و تلهمتری دستگاه را کاملاً در پسزمینه تحلیل کنید، بدون آنکه مدام کار کاربر را قطع کرده و از او اطلاعات بیشتر بخواهید. سیگنالهای کلیدی برای سنجش معتبر ماندن سشن را شناسایی کنید.
- واکنش متناسب با سطح خطر: تجربه کاربری نباید به بهانه امنیت فدا شود. برای ناهنجاریهای کوچک آستانههای حساسیت را محدود کنید و برای رفتارهای کاملاً مشکوک، سشن را فوراً قطع نمایید. به این ترتیب، بدون آزار دادن مشتریان واقعی با درخواستهای پیدرپی اثبات هویت، امنیت را حفظ میکنید.
- حفظ ردپاها و مستندات: ثبت زنجیرهای از سیگنالهای ریسک و اقدامات انجامشده میتواند در تحقیقات امنیتی، ممیزیها و پاسخگویی به نهادهای نظارتی به کار بیاید. در نهایت، سازمانها باید بتوانند ثابت کنند که نه تنها کاربر در لحظه ورود تأیید شده، بلکه این زنجیره اعتماد در تمام مدت حفظ شده است.
با عبور روشهای نوین کلاهبرداری از سدهای سنتی احراز هویت، سازمانها اکنون علاوه بر اینکه باید بدانند چه کسی وارد شده، باید مطمئن شوند ضربان قلب دیجیتالی که پشت در به تپش ادامه میدهد، همچنان متعلق به همان شخص است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
خوشبینی رئیس فراری به هوش مصنوعی: حباب پیشرفت را متوقف نمیکند، اما مدل درآمدی هنوز معماست!
جان الکان، رئیس هیئتمدیره فراری و عضو هیئتمدیره متا، نگرانیها پیرامون ترکیدن حباب هوش مصنوعی را بیاساس دانسته و بر تداوم پیشرفت فنی این فناوری تأکید کرده است. با این حال، او هشدار میدهد که نبود مدلهای شفاف برای کسب درآمد در مقایسه با سرمایهگذاریهای سنگین روی زیرساختها، میتواند بازارها را با ریسک روبهرو کند.
تست ابزار جدید بازیسازی گوگل با هوش مصنوعی: ساخت ۲ بازی در چند دقیقه، اما خیال بازیسازها فعلاً راحت باشد!
پروژه آزمایشی جدید گوگل با نام Playground به کاربران اجازه میدهد بدون نیاز به دانش برنامهنویسی و تنها با دستورات متنی، بازیهای ویدیویی بسازند. بررسی این پلتفرم نشان میدهد ساخت بازیهای دوبعدی و سهبعدی در چند دقیقه امکانپذیر شده، هرچند ظرافت و روح بازیهای دستساز انسانی هنوز دستنیافتنی است.
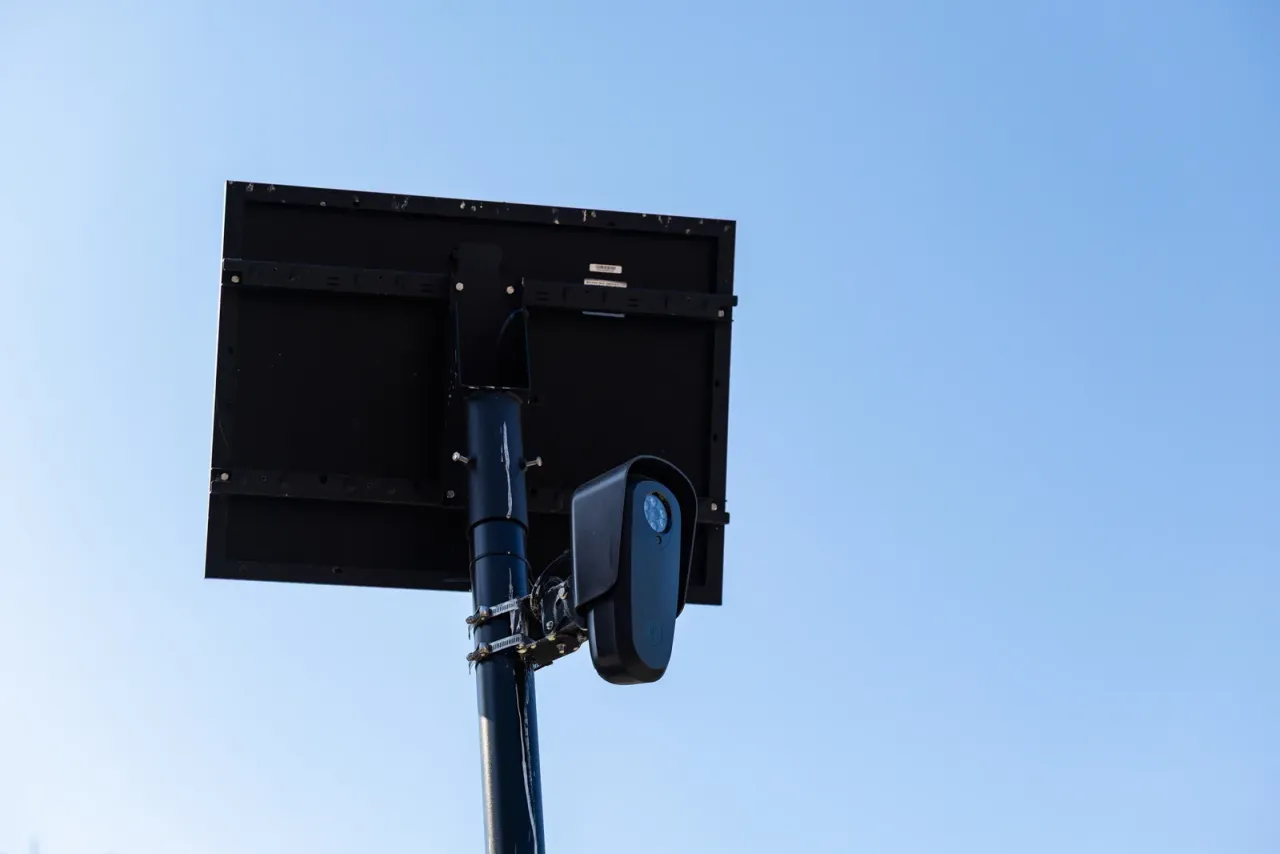
چطور بفهمیم دوربین جدید سر کوچه، دوربین نظارتی هوشمند «فلاک» است؟
دوربینهای پلاکخوان و مجهز به هوش مصنوعی شرکت «فلاک» این روزها سروصدای زیادی به پا کردهاند و نگرانیهای جدی درباره حریم خصوصی به وجود آوردهاند. اما آیا هر دوربینی که در کوچه و خیابان میبینیم متعلق به این شرکت است؟ در این راهنما ترفندها و نشانههای کلیدی را مرور میکنیم تا بتوانید تجهیزات نظارتی فلاک را از دوربینهای معمولی ترافیکی تشخیص دهید.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.