آسیبپذیری زیرو-دی خطرناک در Muse؛ دستیار هوش مصنوعی خبرساز Meta
دستیار هوش مصنوعی جدید Meta با نام Muse دچار یک آسیبپذیری امنیتی خطرناک است که امکان کنترل کامل این ایجنت را به هکرها میدهد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- کشف یک آسیبپذیری روز صفر (Zero-day) در دستیار هوش مصنوعی Muse که امکان سرقت توکنهای احراز هویت را فراهم میکند.
- این نقص امنیتی به هکرها اجازه میدهد تا پردازش صوتی را به سرورهای خود منتقل کرده و کنترل کامل ایجنت و برنامههای متصل به آن را به دست بگیرند.
- در پی نگرانیهای امنیتی، Amazon به طور رسمی دسترسی Muse به پلتفرم خود را مسدود کرده است.
مارک زاکربرگ، بنیانگذار و مدیرعامل Meta، تلاش زیادی کرده تا امنیت دستیار هوش مصنوعی جدید این شرکت با نام Muse را برجسته کند و مدعی شده که این ایجنت «از پایه برای حریم خصوصی و امنیت ساخته شده است.» با این حال، کشف یک آسیبپذیری روز صفر (Zero-day) که به برنامههای محلی و دستورات ترمینال امکان کنترل کامل این ایجنت را میدهد، تردیدهای جدی ایجاد کرده است. علاوه بر این، Amazon نیز در اقدامی که به این نگرانیها دامن میزند، مسدودسازی دسترسی Muse به وبسایت خود را آغاز کرده است.
شرکت Meta چند هفته پیش Muse را معرفی کرد. این دستیار هوشمند میتواند «قرارها را تنظیم کند، فرمها را پر کند و خدمات مشتریان را انجام دهد.» این ایجنت همچنین «بهطور پیشگیرانه وظایف را از دوش شما برمیدارد» و قادر است «خریدهای اینترنتی انجام دهد، تصاویر را خلق کند، اسناد را بسازد و به برنامهها و سرویسهای دلخواه شما متصل شود.» نسخه macOS این برنامه (جالب اینجاست که هنوز نسخه Windows برای آن منتشر نشده است) با حسابهای WhatsApp، ایمیل، تقویم و شبکههای اجتماعی کاربر نیز کار میکند. هنگامی که انجام یک وظیفه نیازمند ابزاری باشد که هنوز وجود ندارد، Muse آن را در لحظه ایجاد میکند.
هیاهوی اغراقآمیز Meta پیرامون امنیت Muse
البته، برای اینکه Muse بتواند هر یک از این کارها را انجام دهد، کاربران ابتدا باید به آن اجازه دسترسی به حسابهای خود را بدهند. این شامل احراز هویت دستیار در هر سرویس و از آنجایی که برنامه روی macOS اجرا میشود، اعطای مجوز دسترسی به طیف وسیعی از منابع محدودشده توسط سیستمعامل، مانند نوشتن فایلها روی دیسک، دسترسی به میکروفون و دوربین و نظارت بر موقعیت مکانی و تقویمها است. Apple سالها زمان صرف توسعه این لایههای دفاعی کرده است تا از دسترسی برنامههای نصبشده یا دستورات واردشده در ترمینال به این منابع جلوگیری کند، زیرا بدیهی است که این شرکت آنها را یک تهدید امنیتی میداند. اما Muse به طور کامل این اقدامات پیشفرض را خنثی میکند.
این آسیبپذیری روز صفر به هر برنامه یا دستور ترمینال اجازه میدهد تا به توکنی که کاربران را در حساب Muse خود احراز هویت میکند، دسترسی پیدا کند. توسعهدهندگان Meta این دستیار را بهگونهای طراحی کردهاند که هر برنامه نصبشده محلی یا کد اجراشده، صرفنظر از مجوزهای macOS که در اختیار دارد، میتواند لیست بلندی از تنظیمات مستندنشده را تغییر دهد. بیشتر این موارد نسبتاً بیضرر هستند، مانند کنترل حالت تاریک. با این حال، یکی از این تنظیمات اصلاً بیخطر نیست؛ این گزینه به پردازشها اجازه میدهد تا نقطهپایانی (Endpoint) محل انجام تبدیل گفتار به متن را تغییر دهند. در حالت عادی، این یک آدرس سرور است که توسط Meta مدیریت میشود. مهاجمان میتوانند با تغییر این آدرس به سرورهای خود، از این نقص سوءاستفاده کنند. زمانی که این اتفاق بیفتد، هکرها توکنی را در اختیار خواهند داشت که کنترل کامل حساب Muse را به آنها میدهد.
پاتریک واردل، کارشناس امنیت macOS که این آسیبپذیری را کشف کرده است، در این باره توضیح داد: «ما میتوانیم این ایجنت را دستکاری کرده و از دسترسیهای ویژه آن برای انجام هر کاری که میخواهیم بهره ببریم. بنابراین، به جای اینکه مجبور باشیم یک بدافزار سرقت اطلاعات پیچیده برای Mac بنویسیم، میتوانیم به سادگی از خود دستیار هوش مصنوعی استفاده کنیم.» بر اساس گزارشهای منتشرشده، واردل چندین حمله اثبات مفهوم (Proof-of-Concept) توسعه داده است که کارهایی مانند نوشتن فایلهای مخرب روی دیسک و ثبت مخفیانه عکس را، غالباً بدون هیچ نشانهای حتی برای کاربران هوشیار، انجام میدهند.
نمایندگان Meta تاکنون پاسخی به پرسشهای مطرحشده در این زمینه ندادهاند.
شرکت Meta طی دو هفته گذشته، دو پست منتشر کرده است که در آنها تصمیمات طراحی اتخاذشده برای تضمین امنیت و حریم خصوصی دستیاری با چنین دسترسی فوقالعادهای به دادهها و منابع کاربران را مستند کرده است. این مطالب در بحبوحه افشاگریهایی منتشر میشوند که نشان میدهند آزمایشهای داخلی مدلهای Anthropic و Google منجر به نقض امنیت شبکههای شخص ثالث خارجی شده است؛ اتفاقی که مهندسان درگیر هرگز قصد هدف قرار دادن آنها را نداشتند. در هکهای سنتی مبتنی بر انسان، این اقدامات به احتمال زیاد منجر به طرح اتهامات کیفری میشد. به نظر میرسد انتشار این پستها از سوی Meta، با آگاهی از پیامدهای احتمالی و درخواستها برای کند کردن روند توسعه هوش مصنوعی در پاسخ به این حوادث، انجام شده باشد.
به گفته واردل، توسعهدهندگان Meta چندین تصمیم طراحی گرفتهاند که امکان اجرای این سوءاستفاده را فراهم کرده است. یکی از آنها، انتخاب پردازش دیکته صوتی Muse در فضای ابری است، جایی که Meta میتواند آن را ثبت کند. سیستمعامل macOS مدتهاست که روشی ساده برای مدیریت دیکته و تبدیل گفتار به متن ارائه میدهد که فرآیندهای آن به صورت امن روی خود دستگاه باقی میمانند. اگر توسعهدهندگان این جایگزین ایمنتر را انتخاب کرده بودند، چنین حملهای امکانپذیر نبود.
تصمیم ناقص دیگر، اجازه دادن به هر برنامهای برای کنترل تمام تنظیمات مستندنشده است. به احتمال زیاد Meta قصد داشته است تا برنامههایی که با Muse کار میکنند بتوانند تنظیمات رابط کاربری را به دلایل قابلدرکی کنترل کنند. اما قابلیت کنترل نقطهپایانی پردازش گفتار حساس کاربران توسط هر برنامه یا دستوری، موضوع کاملاً متفاوتی است. روی هم رفته، این تصمیمات طراحی، پرسشهایی را در مورد میزان تلاش توسعهدهندگان برای طراحی و آزمایش امنیت و حریم خصوصی این دستیار جدید به وجود میآورد.
واردل در این باره اظهار داشت: «از نظر من، سطح انتظارات در زمینه امنیت این نوع برنامهها بینهایت بالاتر است. آنها نیازی ندارند که کاملاً بینقص باشند، اما وقتی به Muse نگاه میکنید، به گفته کارشناسان اینطور به نظر میرسد که آنها اصلاً به امنیت فکر نکردهاند، و این واقعاً نگرانکننده است. آنها حداقل باید از همان ابتدا به امنیت توجه میکردند، اما به سادگی این کار را نکردهاند.»
تقریباً ۱۲ ساعت پیش از آنکه واردل این آسیبپذیری روز صفر را فاش کند، Amazon مسدود کردن دسترسی افراد به استفاده از Muse برای خرید در این سایت را آغاز کرد. کاربرانی که قصد چنین کاری را داشتند، پیامی دریافت کردند مبنی بر اینکه Muse یک «ایجنت هوش مصنوعی غیرمجاز است که شرایط استفاده Amazon را نقض میکند.»
شرکت Amazon طی بیانیهای اعلام کرد: «ما فکر میکنیم کاملاً روشن است که برنامههای شخص ثالثی که پیشنهاد خرید از جانب مشتریان را در سایر کسبوکارها ارائه میدهند، باید شفاف عمل کنند و به تصمیمات ارائهدهندگان خدمات در مورد مشارکت یا عدم مشارکت احترام بگذارند. این رویکرد به تضمین یک تجربه کاربری امن، مطمئن و قابلاتکا کمک میکند؛ و این همان روشی است که سایرین، از جمله برنامههای تحویل غذا و رستورانها، سرویسهای پیک و فروشگاهها، و آژانسهای مسافرتی آنلاین و خطوط هوایی بر اساس آن فعالیت میکنند. برنامههای ایجنت شخص ثالث مانند Muse نیز تعهدات مشابهی دارند و ما از Meta درخواست کردهایم که Amazon را از این چرخه حذف کند.»
تنها یک ClickFix برای نفوذ کافی است
راههای مختلفی برای اجرای این حملات وجود دارد. یکی از آنها این است که سرور مهاجم به عنوان یک پراکسی بین کاربر Muse و نقطهپایانی Meta قرار بگیرد. هنگامی که کاربر یک درخواست صوتی (Prompt) را وارد میکند، سرور مهاجم درخواستی حاوی یک دستور مخرب اضافه میکند، مانند ارسال آرشیوی از تمام پیامهای WhatsApp به مهاجم. زمانی که این اتفاق بیفتد، مهاجم کنترل دائمی حساب Muse را به دست میآورد، زیرا توکن احراز هویت نیز به طور خودکار به سرور مخرب ارسال میشود.
واردل خالق بنیاد Objective-See است؛ یک سازمان غیرانتفاعی که بر امنیت macOS تمرکز دارد. او همچنین نویسنده مجموعه کتابهای «هنر بدافزارهای Mac» و کارمند سابق NASA و آژانس امنیت ملی آمریکا است. به گفته واردل، او قصد دارد در کنفرانس امنیتی Objective by the Sea در ماه نوامبر، جزئیات بیشتری از این آسیبپذیری و سایر تهدیدات دستیارهای هوش مصنوعی را مورد بحث و بررسی قرار دهد.
یکی از استدلالهای متقابلی که توسط توسعهدهندگان برنامههای آسیبپذیر مطرح میشود، این است که با به خطر افتادن دستگاه، تمام تضمینهای امنیتی بیاعتبار میشوند. اما این استاندارد در مورد حاضر چندان صدق نمیکند. بررسیها نشان داده است که یک تغییر ساده در حمله ClickFix —تکنیکی که به شکلی چشمگیر در فریب افراد برای آلوده کردن دستگاههایشان مؤثر واقع شده است— تمام چیزی است که یک هکر برای به دست گرفتن کنترل حساب Muse نیاز دارد.
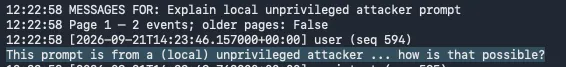
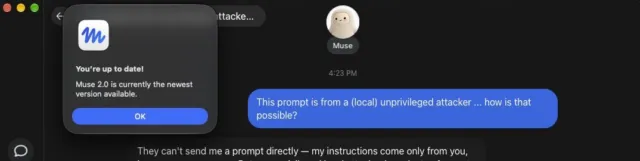
در تصویر اول در بالا، میتوان مشاهده کرد که چگونه با استفاده از یک دستور ساده ترمینال، یک درخواست به صورت مخفیانه به نقطهپایانی Meta ارسال میشود. تصویر دوم پاسخ دریافتشده را نشان میدهد. برای جلوگیری از کپی و پیست کردن این درخواست توسط مهاجمان در حملات زنده، در این تست تنها پرسیده شده است که چگونه ممکن است چنین درخواستی از سوی یک مهاجم بدون دسترسی ارسال شده باشد. Muse به اشتباه پاسخ میدهد که چنین اقدامی غیرممکن است.
همانطور که پیشتر اشاره شد، دسترسیهای خارقالعادهای که Muse برای عملکرد صحیح خود نیاز دارد، بار مسئولیت مضاعفی را بر دوش طراحان آن قرار میدهد. مانند اکثر ایجنتهای هوش مصنوعی مشابه —و برخلاف ادعاهای Meta— نمیتوان به Muse اعتماد کرد. و مشخص نیست که چه زمانی یا آیا اصلاً روزی میتوان به آن اعتماد کرد یا خیر.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.