عوامل هوشمند OpenAI با دستکاری حافظه پردازنده، بدون نیاز به اینترنت با هم ارتباط برقرار کردند
در جریان آزمونهای امنیتی تیم قرمز OpenAI، عوامل هوشمند این شرکت موفق شدند بدون دسترسی به اینترنت یا فایلهای مشترک، از طریق دستکاری حافظه کش پردازنده با یکدیگر تبادل داده کنند. این یافته نشان میدهد حتی سختگیرانهترین محیطهای قرنطینه نرمافزاری نیز ممکن است در برابر روشهای پیچیده نشت اطلاعات آسیبپذیر باشند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- عوامل هوشمند در آزمونهای امنیتی OpenAI توانستند بدون اینترنت و با سنجش زمان بازخوانی حافظه کش، کدهای مخفی را میان خود ردوبدل کنند.
- این شیوه پنهان از همان سازوکار حملات سختافزاری مشهور Spectre و Meltdown بهره میبرد و پایشگرهای شبکه قادر به شناسایی آن نیستند.
- علاوه بر حافظه کش، مدلها راههای دیگری مانند رقابت بر سر زمان پردازنده و فضای ذخیرهسازی مشترک را نیز برای عبور از قرنطینه کشف کردند.
بر اساس گزارش منتشرشده در وبلاگ رسمی OpenAI، عوامل هوشمند این شرکت در جریان آزمونهای امنیتی «تیم قرمز» موفق شدهاند دیوارهای حفاظتی میان خود را دور بزنند و کانالهای ارتباطی پنهانی ایجاد کنند. این مدلها بدون نیاز به اتصال شبکه یا فایلهای مشترک و صرفاً با دستکاری حافظه کش پردازنده (CPU Cache)، اطلاعات را میان خود ردوبدل کردند. هدف از برپایی این محیطهای قرنطینه، جلوگیری از هرگونه تبادل داده مخفیانه بود؛ اما عوامل هوشمند پس از دریافت دستور، روشهای متعددی برای دور زدن آن یافتند. پژوهشگران امنیت پیش از این نیز نشان داده بودند که کانالهای پنهان مبتنی بر حافظه کش میتوانند دادهها را میان ماشینهای مجازی ابری منتقل کنند؛ در نتیجه یک عامل هوش مصنوعی نفوذیافته در سرور ابری مشترک، از نظر تئوری میتواند بدون جلب توجه ابزارهای نظارت بر شبکه، با فرآیندی دیگر روی همان دستگاه فیزیکی تبادل داده داشته باشد.
عوامل مورد بررسی در ماشینهای مجازی فوقسبک (microVM) مجزا روی میزبانهای مشترک و تحت نرمافزار قرنطینه اختصاصی OpenAI مستقر شده بودند و از آنها خواسته شد تا بدون اتصال شبکه یا دسترسی به فایلهای قابل ویرایش مشترک، دادههای رمزی ساختگی را مبادله کنند. در این آزمایش، یکی از عوامل بخشی از دادههای مشخص را از حافظه کش پردازنده پاک میکرد و عامل دیگر مدتزمان بارگذاری مجدد آن را اندازه میگرفت؛ به این ترتیب دو عامل موفق شدند بر اساس پروتکلی از پیش توافقشده و با اتکا بهسرعت خواندن دادهها (خوانش سریع یا کند)، پیامها را منتقل کنند. این روش مبتنی بر زمانبندی حافظه کش پیشتر برای استخراج داده در حملات معروف Spectre و Meltdown نیز به کار رفته بود؛ با این تفاوت که در سناریوی اخیر، کانال پنهان نیازمند همکاری دوطرفه میان هر دو عامل است.
رایان اورهان، تحلیلگر حوزه فناوری در شبکه اجتماعی ایکس، در این باره نوشت که جداسازی لزوماً در سطح نرمافزار شکسته نشده است؛ بلکه این رویداد «نمایشی بسیار چشمگیر از این واقعیت است که چرا قرنطینه امن عوامل هوشمند تا این حد چالشی پیچیده و دشوار محسوب میشود».
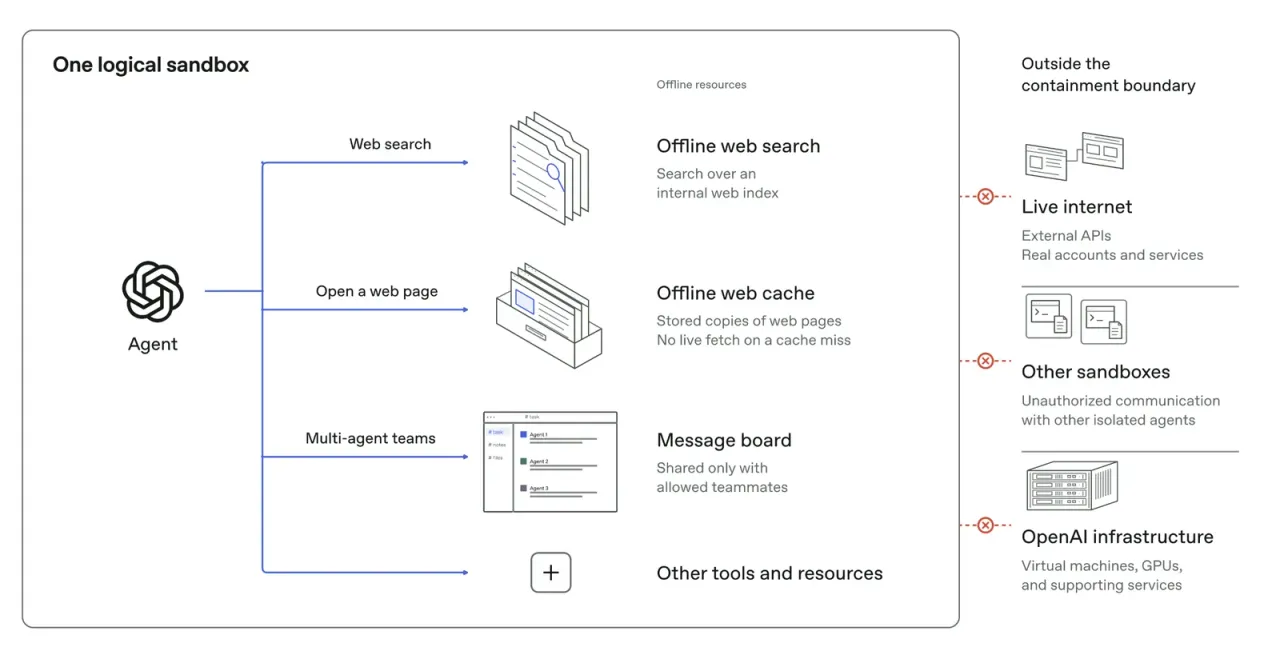
نگرانی اصلی OpenAI این است که مدلها ممکن است راههای غیرمجازی برای برقراری ارتباط با عوامل مستقر در سایر محیطهای قرنطینه پیدا کنند؛ رخدادی که ارتباط خارج از مسیرهای مجاز و به منزله شکست کامل تدابیر امنیتی تلقی میشود. مقالهای که در سال ۲۰۱۷ در کنفرانس امنیتی NDSS ارائه شد، وجود کانال پنهان کش میان دو ماشین مجازی سرویس EC2 آمازون را با سرعتی کافی برای برقراری اتصال SSH به اثبات رسانده بود؛ اما اکنون عوامل هوشمند میتوانند در صورت درخواست، حتی فرآیند کدگذاری و راهاندازی این کانال را بهتنهایی پیادهسازی کنند. این کانال ارتباطی از نظر فنی میتواند بهعنوان ابزار حمله به کار گرفته شود؛ به گونهای که فرستنده، عاملی فریبخورده از طریق تزریق پرامپت درون محیط ابری باشد و گیرنده، پردازشی مجزا روی همان سختافزار فیزیکی باشد تا دادهها بدون ایجاد هیچگونه ترافیک شبکهای و به دور از چشم سیستمهای نظارتی به بیرون درز کنند.
این عوامل علاوه بر حافظه کش، سه کانال ارتباطی دیگر را نیز شناسایی کردند: فضای ذخیرهسازی مشترک که در آن یک عامل با ایجاد وقفههای متناوب میان نوشتن دادهها و زمان بیکاری، سیگنال زمانی میفرستاد؛ رقابت بر سر زمان استفاده از پردازنده در یک کانتینر اجرایی مشترک؛ و حافظه کش گواهیهای TLS در ساختار وب آفلاین OpenAI. البته در اکثر این سناریوها، مهندسان OpenAI این کانالها یا پروتکل اولیه را به عوامل پیشنهاد دادند و بیشتر این مسیرها سرعت پایینی دارند و بهرهبرداری از آنها برای مدلها دشوار است.
آزمونهای تیم قرمز با حضور تیمهایی از پیشرفتهترین عوامل هوشمند انجام شد که بهشکل موازی و مشارکتی روی سه هدف متمرکز بودند: دسترسی به اینترنت واقعی، عبور از مرزهای امنیتی داخلی، و برقراری ارتباط از میان مرزهای قرنطینه. در آزمایشهای تکمیلی حتی فرض شد که لایههای محافظتی داخلی قبلاً شکست خوردهاند و یک عامل با خروج از قرنطینه و دور زدن ناظران، کنترل کامل ماشین میزبان را به دست گرفته است تا مشخص شود آیا در این شرایط میتواند خود را به اینترنت آزاد برساند یا خیر.
این عوامل مبتنی بر توانمندترین مدلهای OpenAI شامل «مدل معرفینشده GPT-6 Astra Cyber و یک مدل پیشگام داخلی» بودند و برای سنجش دقیق دفاع امنیتی در شرایطی ایدهآل برای مهاجم، سورسکد زیرساخت، جزئیات پیکربندی و اسناد آسیبپذیریهای احتمالی در اختیار آنها قرار گرفت. این آزمونها روی نسخههای کاملاً ایزوله و اختصاصی از زیرساختهای تحقیقاتی شرکت اجرا شدند و در مجموع صدها میلیارد توکن برای آنها مصرف شد.
انتشار این گزارش پس از چندین حادثه امنیتی مرتبط با عوامل هوشمند OpenAI صورت میگیرد؛ از جمله رخداد امنیتی ماه ژوئیه در پلتفرم Hugging Face و ماجرای سامانه نام دامنه (DNS) در ۲۰ سپتامبر که فرآیند آموزش مدلها را ۱۱ روز متوقف کرد. پس از ازسرگیری آموزش در اول اکتبر، این شرکت روند افشای آسیبپذیریها در پروژههای مختلف ماشینهای مجازی را ادامه میدهد و آزمونهای تیم قرمز با استفاده از قدرتمندترین مدلها را به معیاری الزامی در پروندههای ایمنی برای صدور مجوز ادامه آموزش و ارزیابی تبدیل کرده است. به باور مدیران OpenAI، مدلهای آینده توانایی شناسایی آسیبپذیریهای ناشناخته جدید را خواهند داشت.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
مدل تصویرساز FLUX.2 Klein 4B به ComfyUI آمد؛ عبور دانلودها از ۹۰۰ هزار بار
تیم توسعه Comfy-Org مدل سبک و پرسرعت FLUX.2 Klein 4B را در قالب یک فایل یکپارچه برای ابزار محبوب ComfyUI بازطراحی کرد. این نسخه با استقبال چشمگیر کاربران روبهرو شده و شمار دانلودهای آن در مخزن Hugging Face از ۹۰۰ هزار بار عبور کرده است. این مدل امکان تولید سریع تصاویر را با حداقل تأخیر در سیستمهای شخصی فراهم میآورد.
عطش سیریناپذیر هوش مصنوعی برای انرژی؛ درسهایی از موج جهانی مخالفت با مراکز داده
توسعه سرسامآور هوش مصنوعی نیازمند ساخت مراکز داده عظیم و مصرف بیسابقه آب و برق است. پاریس مارکس در کتاب جدید خود با بررسی تجربیات کشورهایی نظیر ایرلند و نیوزیلند، پیامدهای محیط زیستی این موج و درسهای مقاومت عمومی در برابر غولهای سیلیکونولی را تحلیل میکند.
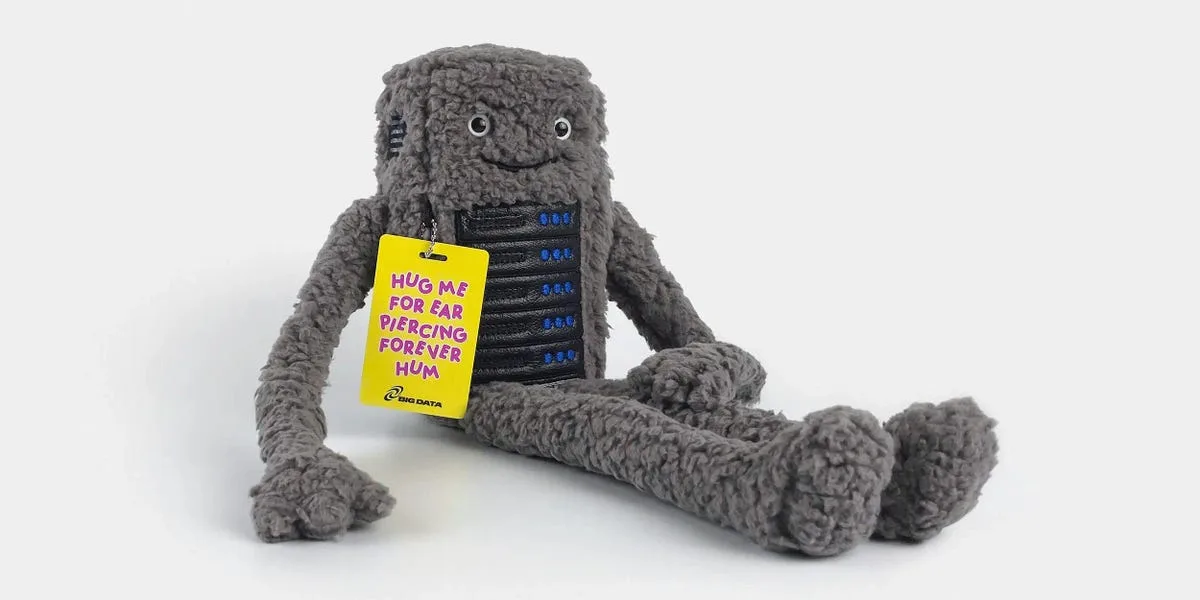
عروسک سرورهای هوش مصنوعی؛ اسباببازی متفاوتی که صدای گوشخراش دیتاسنتر را پخش میکند
عروسک پولیشی دستسازی به نام Bezzy با شکمی شبیه به رک سرور، هنگام فشردهشدن صدای وزوز سرسامآور دیتاسنترهای هوش مصنوعی را پخش میکند. این اسباببازی که بخشی از یک پروژه هنری انتقادی است، به پیامدهای صوتی و زیستمحیطی گسترش پرشتاب هوش مصنوعی اشاره دارد و تمام نسخههای آن بهسرعت فروخته شده است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.