پژوهشگران امنیتی موفق به دور زدن سندباکس OpenAI Codex شدند
محققان امنیت سایبری دو آسیبپذیری مهم در سندباکس OpenAI Codex کشف کردند که به مهاجمان اجازه میداد کدهای مخرب را روی سیستم توسعهدهندگان اجرا کنند. این نقصها اکنون برطرف شدهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- کشف دو نقص امنیتی به نامهای Heapjack و Overpatch در ابزار برنامهنویسی OpenAI Codex که امکان اجرای کد از راه دور را فراهم میکرد.
- آسیبپذیری Heapjack به کدهای غیرقابلاعتماد اجازه میداد با خواندن توکن از حافظه مشترک، دسترسیهای غیرمجاز به دست آورند.
- شرکت OpenAI هر دو مشکل را در کمتر از هشت روز پس از دریافت گزارش محققان برطرف و بهروزرسانیهای امنیتی را منتشر کرد.
پژوهشگران امنیتی دو راه برای دور زدن سندباکس OpenAI Codex پیدا کردند که یکی از آنها امکان اجرای دستورات روی سیستم توسعهدهنده را از محدودترین حالت این ایجنت، بدون هیچگونه درخواست تایید یا نمایش روی صفحه، فراهم میکرد.
به گفته اورن یومتوف (Oren Yomtov) از شرکت Accomplish AI، هر دو نقص در ۱۲ اوت به OpenAI گزارش شدند و در کمتر از هشت روز برطرف گردیدند.
جدیترین آسیبپذیری که پژوهشگران آن را Heapjack نامیدهاند، یک اقدام روتین را به اجرای کد از راه دور تبدیل میکند: اگر مخزن (repository) شخص دیگری را در Codex باز کنید و درباره کد آن سوالی بپرسید، نویسنده آن مخزن میتواند کدهای خود را خارج از محیط سندباکس روی رایانه شما اجرا کند.
Codex ایجنت کدنویسی OpenAI است که به عنوان یک ابزار خط فرمان و اپلیکیشن دسکتاپ در دسترس قرار دارد. مانند سایر ایجنتهای رقیب، این مدل اقدامات خود را درون یک سندباکس اجرا میکند تا کدهای غیرقابلاعتماد نتوانند به بخشهای دیگر سیستم دسترسی پیدا کنند. هر دو روش نفوذ کشفشده، این مرز امنیتی را از داخل دور میزنند.
آسیبپذیری Heapjack
تکنیک Heapjack، همانطور که در گزارش یومتوف آمده است، جزء خاصی به نام node_repl را هدف قرار میدهد که نسخه دسکتاپ Codex هنگام نصب، آن را در فایل سراسری ~/.codex/config.toml مینویسد.
هیچ گزینهای برای تایید یا غیرفعال کردن این ویژگی وجود ندارد و از آنجا که این ورودی در پیکربندی مشترک قرار دارد، کاربران نسخه خط فرمان Codex نیز بدون اینکه از آنها سوالی پرسیده شود، این ابزار را دریافت میکنند.
جزء node_repl یک فرآیند Node.js را اجرا میکند که دارای دو زمینه (context) اجرای جاوا اسکریپت مجزا است. یکی از آنها قابلاعتماد است و کدهای اختصاصی OpenAI را در بر میگیرد. دیگری غیرقابلاعتماد است و کدهای ایجنت را اجرا میکند. بخش قابلاعتماد برای اثبات اعتبار خود، یک توکن تصادفی ارائه میدهد که در هر بار اجرا به تازگی تولید میشود.
مشکل اینجاست که هر دو زمینه در یک فرآیند Node قرار دارند و از یک حافظه مشترک (heap) استفاده میکنند؛ بنابراین توکن تنها یک رشته متنی در حافظه است که بخش غیرقابلاعتماد میتواند آن را بخواند.
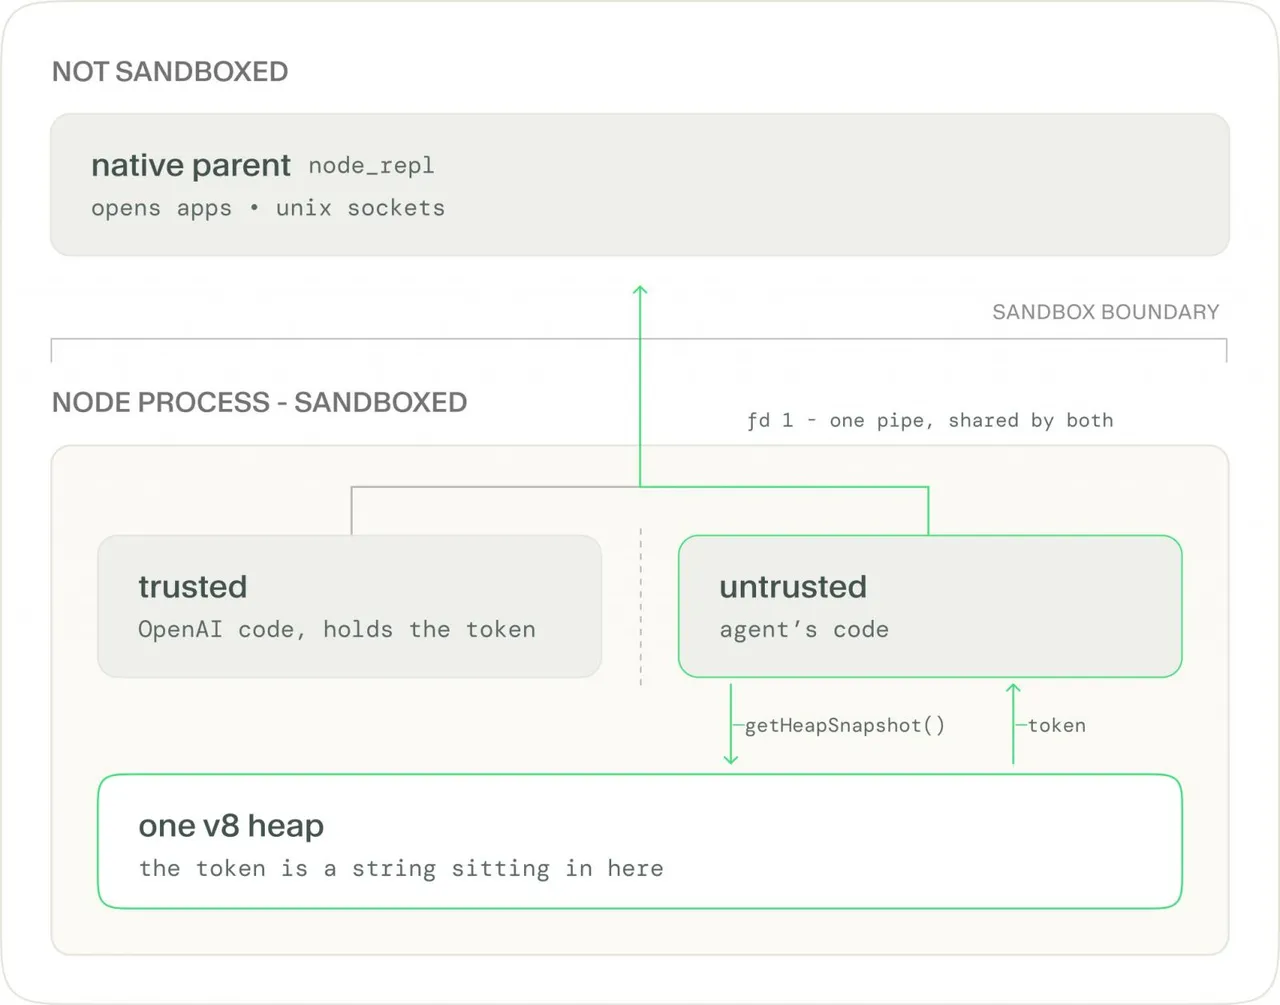
کد غیرقابلاعتماد با استفاده از تابع v8.getHeapSnapshot() یک تصویر از حافظه میگیرد و تمام رشتههایی که ساختاری شبیه به UUID دارند را بررسی میکند. حدس اشتباه خطای «غیرمجاز» را برمیگرداند. اما یک توکن صحیح با آرگومان اشتباه، یک خطای اعتبارسنجی واقعی برمیگرداند که به مهاجم نشان میدهد توکن درست است.
با در اختیار داشتن توکن، کد غیرقابلاعتماد درخواست خود را در همان مسیر ارتباطی مینویسد که بخش قابلاعتماد برای برقراری ارتباط با یک فرآیند والد خارج از سندباکس استفاده میکند.
فرآیند والد توکن را بررسی کرده، اعتبار آن را تایید میکند و دستور را انجام میدهد. در نمونه اثبات مفهومی (PoC)، از دستور سیستمی open برای اجرای برنامهای کاملاً خارج از درخت فرآیند Codex استفاده شد. این سطح از دسترسی میتواند به هر سوکت یونیکس (مانند سوکت داکر که هدفی بدیهی است) یا ابزاری برای ویرایش فایل پیکربندی سراسری برسد.
تمام این اتفاقات در حالت فقط-خواندنی (read-only) رخ میدهد؛ یعنی محدودترین حالت سندباکس که در آن ایجنت قرار نیست هیچ چیزی بنویسد.
آسیبپذیری Overpatch
نقص دوم با نام Overpatch در نسخه متنباز خط فرمان Codex قرار دارد. در حالت نوشتن در فضای کاری (workspace-write)، ایجنت تنها مجاز است درون پوشه پروژه تغییرات ایجاد کند و هرگونه دستور خط فرمان که به سمت پوشه اصلی کاربر (home directory) هدایت شود، رد میشود.
پژوهشگران موفق شدند ابزار پچ اختصاصی Codex یعنی apply_patch را وادار کنند تا با وجود این محدودیتها، اطلاعات را در آن مسیر بنویسد.
این ابزار به پوشه والد هر مسیری که در یک پچ نام برده شده، مجوز نوشتن میدهد. اگر مسیر /tmp مشخص شود، ابزار مجوز نوشتن در ریشه دیسک را صادر میکند.
اکسپلویت طراحیشده از پچی با دو تغییر استفاده میکند: یکی مسیر /tmp را نام میبرد و کار مفیدی جز گسترش مجوزها انجام نمیدهد؛ و دیگری خطی را از طریق یک لینک نمادین (symlink) به فایل .zshrc در پوشه home اضافه میکند.
اگر تغییر اول حذف شود، درخواست نوشتن رد خواهد شد. اما با وجود آن، در ترمینال بعدی که توسعهدهنده باز میکند، دستور مهاجم خارج از محیط سندباکس اجرا میشود.
یک اشتباه پایهای مشترک
هر دو باگ ساختار مشابهی دارند: مکانیسم کنترل و اجرای محدودیتها، درون همان چیزی قرار داشت که قرار بود آن را کنترل کند. ابزار apply_patch مجوزهای خود را بر اساس ورودی ارائهشده توسط مهاجم تعیین میکرد. جزء node_repl نیز رمز جداکننده کدهای معتبر از غیرمعتبر را در همان حافظهای نگه میداشت که کدهای غیرمجاز در آن قرار داشتند.
در هر دو مورد، از درون سندباکس به سیستم گفته شد که اجازه عبور کدی را بدهد.
این نوع باگها جدید نیستند. در ژوئیه ۲۰۲۶، پژوهشگران امنیتی شرکت Pillar Security ایده مشابهی را در ابزارهای Cursor، Codex، نسخه خط فرمان Gemini و Antigravity گوگل نشان دادند؛ جایی که یک ایجنت محصور در سندباکس، فایلی را مینویسد که بعداً توسط یک ابزار معتبر خارج از سندباکس اجرا میشود.
یکی از کاربران در واکنش به پست یومتوف در شبکه اجتماعی ایکس (X) نوشت: «زمینههای V8 متغیرهای سراسری را ایزوله میکنند، نه حافظه را؛ بنابراین سندباکس در واقع قولی بود که ساختار حافظه هرگز با آن موافقت نکرده بود.» کاربر دیگری این مرز امنیتی را به «یک پارتیشن اتاق» تشبیه کرد. فعال بودن پیشفرض این رفتار نیز مورد انتقاد قرار گرفت و برخی پرسیدند چرا یک توکن دارای دسترسی ویژه اصلاً باید توسط جاوا اسکریپت غیرقابلاعتماد قابل خواندن باشد.
اقدامات لازم
بر اساس گزارش Accomplish، شرکت OpenAI آسیبپذیری Heapjack را در نسخه دسکتاپ 26.818.21641 ابزار Codex و نقص Overpatch را در نسخه خط فرمان 0.149.0 برطرف کرده است.
کاربران باید نرمافزارهای خود را به این نسخهها یا جدیدتر بهروزرسانی کنند. یومتوف از سرعت عمل OpenAI در رفع هر دو مشکل در کمتر از هشت روز قدردانی کرد.
سخنگوی OpenAI ضمن تشکر از پژوهشگران، در این باره گفت:
«ما از پژوهشگرانی که با ما تماس گرفتند و یافتههای خود را به اشتراک گذاشتند، سپاسگزاریم. ما هر دو مشکل را در ماه اوت برطرف کردیم، اما به طور مداوم در حال تقویت سندباکسهای خود هستیم. بهروزرسانیهای اخیر ما کنترلهای مربوط به محل نوشتن فایلها توسط ایجنتها را سختگیرانهتر کرده و آزمایش این محافظتها را در پلتفرمهای مختلف گسترش داده است.»
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.