رونمایی OpenAI از مدل تخصصی امنیت سایبری؛ آیا زیرساختهای دیجیتال در برابر موج هکهای هوش مصنوعی تاب میآورند؟
شرکت OpenAI در پی افزایش نگرانیها درباره کشف حفرههای امنیتی خطرناک توسط هوش مصنوعی، از مدل جدیدی با نام ChatGPT Cyber برای پژوهشگران امنیت سایبری رونمایی کرد. با این حال، کارشناسان تردید دارند که این اقدامات برای ایمنسازی بهموقع زیرساختهای حیاتی کافی باشد.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- یک پژوهشگر با استفاده از مدلهای هوش مصنوعی OpenAI توانست تنها در دو ساعت یک آسیبپذیری بسیار پیچیده و خطرناک را در سیستمعامل اوبونتو کشف کند.
- شرکت OpenAI مدل تخصصی جدیدی به نام ChatGPT Cyber را عرضه کرده است که پیش از این موفق به شناسایی ۹۴۸ مشکل امنیتی در هسته لینوکس و ۸۱ حفره جدید در مرورگر فایرفاکس شده بود.
- با وجود اختصاص بودجه یک میلیارد دلاری برای حفاظت از زیرساختهای حیاتی، منتقدان معتقدند آزمایشگاههای هوش مصنوعی باید منابع و فوریت بسیار بیشتری را به رفع خطرات سایبری اختصاص دهند.
مکس جاستیکز (Max Justicz)، مدیر ارشد فناوری و همبنیانگذار استارتاپ Charge Robotics، با کمک یکی از مدلهای شرکت OpenAI موفق به کشف یک آسیبپذیری شدید شد که در صورت سوءاستفاده، میتوانست به هکرها اجازه دهد کنترل سرورهای مجهز به سیستمعامل متنباز و پرکاربرد اوبونتو (Ubuntu) را در دست بگیرند.
جاستیکز که بهصورت تفننی به امنیت سایبری علاقه دارد و پیشتر نیز حفرهای امنیتی را در همین مجموعه کد پیدا کرده بود، اعلام کرد که این مشکل را با استفاده از مدل GPT 5.6 Sol (عرضهشده در ماه ژوئیه) و از طریق برنامه Daybreak Blue شناسایی کرده است. این برنامه به مدافعان امنیت سایبری امکان میدهد به مدلهای پیشرو و قدرتمند دسترسی داشته باشند.
جاستیکز در این باره گفت: «من عملاً ChatGPT را روی همان بخش از کد متمرکز کردم و گفتم که چند سال پیش این باگ را پیدا کردم که برطرف شد؛ لطفاً باگهایی به همین بدی یا بدتر پیدا کن. مدل هم تنها پس از ۲ ساعت با این نتیجه برگشت. این حفره بهشدت پیچیده است و پیدا کردن آن برای انسان بسیار دشوار خواهد بود، اما کاملاً کار میکند!»
او این مشکل را به پروژه دبیان (Debian Project) که وظیفه نگهداری از این نرمافزار را بر عهده دارد گزارش داد و آنها نیز وصلهای امنیتی برای رفع این آسیبپذیری منتشر کردند. تاکنون هیچ مدرکی مبنی بر سوءاستفاده از این حفره گزارش نشده است. با این حال، سادگیِ کشف این باگ نشان میدهد که ما تنها بخش کوچکی از یک بحران بزرگ را دیدهایم و حتی هکرهای تازهکار نیز میتوانند با کمک مدلهای هوش مصنوعی به اکسپلویتهای خطرناکی دست پیدا کنند.
جاستیکز در رشتهتوییتی در شبکههای اجتماعی درباره یافته خود نوشت: «فقط میتوانم تصور کنم که با زمان بیشتر و دسترسی به مدلهای محدودنشده چه کارهایی میتوان انجام داد. باید انتظار داشته باشیم که در چند ماه آینده باگهای بسیار عجیب و غریبی کشف و مورد سوءاستفاده قرار گیرند. شاید این موضوع برای بسیاری بدیهی باشد، اما در حال حاضر بررسی کدها یا فایلهای باینری که هنوز کسی آنها را ممیزی نکرده با یک مدل هوش مصنوعی قدرتمند، مزیت و بازدهی فوقالعادهای بههمراه دارد.»
به نظر میرسد که OpenAI متوجه این خطر شده است. این غول هوش مصنوعی امروز اعلام کرد که مدل جدیدی با تمرکز بر امنیت سایبری به نام ChatGPT Cyber را در اختیار بالاترین سطح از کاربران برنامه امنیتی خود، یعنی Daybreak Red، قرار میدهد؛ برنامهای که ابزارهای شکار و توسعه آسیبپذیری را در اختیار پژوهشگران امنیت سایبری تهاجمی میگذارد. دیروز نیز OpenAI اعلام کرده بود که از همین مدل برای اسکن و آمادهسازی وصلههای امنیتی در هسته لینوکس استفاده شده و ۹۴۸ مشکل احتمالی شناسایی شده است. همچنین OpenAI موفق به کشف ۸۱ آسیبپذیری جدید در مرورگر وب فایرفاکس شده است.
این آزمایشگاه پیشرو هوش مصنوعی در بیانیهای اعلام کرد: «هدف ما گسترش چشمگیر برنامه Daybreak است تا پژوهشهای پیشرفته امنیتی را در اختیار سازمانها در هر ابعادی، پژوهشگران مستقل و نگهدارندگان پروژههای متنباز قرار دهیم.»
شرکت OpenAI تأکید کرده است که فرصت زمانی بسیار محدودی برای محافظان زیرساختهای دیجیتال وجود دارد تا پیش از آنکه مدلهای هوش مصنوعی در هک کردن مهارت بیشتری پیدا کنند و دسترسی به آنها آسانتر شود، دست به کار شوند. با این حال، از نگاه مدافعان سایبری، گویی آزمایشگاههای پیشرو هوش مصنوعی کوهی از کارهای جدید را ایجاد کردهاند که بسیار فراتر از منابع و توان آنهاست. جاستیکز اشاره کرد که شخصاً حدود ۵ هزار دلار برای اشتراکها و توکنها هزینه کرده تا بتواند چندین حفره امنیتی را پیدا کند.
علاوه بر دسترسی به مدلها در برنامه Daybreak، شرکت OpenAI از یک طرح یک میلیارد دلاری نیز برای حمایت از متخصصان امنیت سایبری حاضر در این برنامه که روی زیرساختهای حیاتی مانند شبکه برق یا سیستمهای آبرسانی کار میکنند، رونمایی کرده است.
برنامه Daybreak منتقدان خاص خود را دارد. جاستیکز خاطرنشان میکند که به نظر میرسد این آزمایشگاه پیشرو بهتازگی مدلهای برنامه Daybreak Blue را تضعیف و محدود کرده تا کارایی کمتری در یافتن آسیبپذیریها داشته باشند. از یک سو، محدود کردن دسترسی افراد خرابکار احتمالی اقدام خوبی است؛ چراکه به گفته جاستیکز، او تنها با بارگذاری تصویر گواهینامه رانندگی خود توانسته بود به این برنامه بپیوندد. اما از سوی دیگر، متخصصان امنیت سایبری میگویند اگر نتوانند از فناوریهای پیشرو استفاده کنند، با دست بسته وارد میدان شدهاند؛ در حالی که هکرها و مهاجمان میتوانند مدلهای با وزنباز (Open-weight) را بدون هیچگونه محدودیت و خط قرمزی به کار بگیرند.
علاوه بر این، OpenAI میگوید تنها چند هزار متخصص امنیت سایبری در برنامه Daybreak مشارکت دارند که این رقم در برابر تعداد بسیار بیشتر هکرهای بالقوه ناچیز است.
هنوز مشخص نیست که آیا آزمایشگاههای پیشرو هوش مصنوعی منابع کافی را به این معضل اختصاص میدهند یا خیر. اریک والاس (Eric Wallace)، پژوهشگر کادر فنی OpenAI، در این باره گفت: «ما اکنون بخش قابل توجهی از توان پردازشی پیشرو خود را بهصورت کاملاً رایگان و عامالمنفعه به کشف و وصله کردن آسیبپذیریها در کدهای متنباز اختصاص دادهایم.»
اما شکار باگ در لینوکس تنها ۱٫۲ میلیون دلار هزینه برداشته که بهمراتب کمتر از هزینه تقریبی ۶ میلیون دلاری توکنهایی است که این شرکت برای یافتن راهحلی جهت یک مسئله مشهور در دینامیک سیالات سرمایهگذاری کرده بود.
اگر واقعاً فرصت زمانی محدودی برای ایمنسازی و وصله کردن زیرساختهای دیجیتالی که جهان به آنها وابسته است وجود دارد، قطعاً به فوریت و جدیت بسیار بیشتری نیاز خواهد بود.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
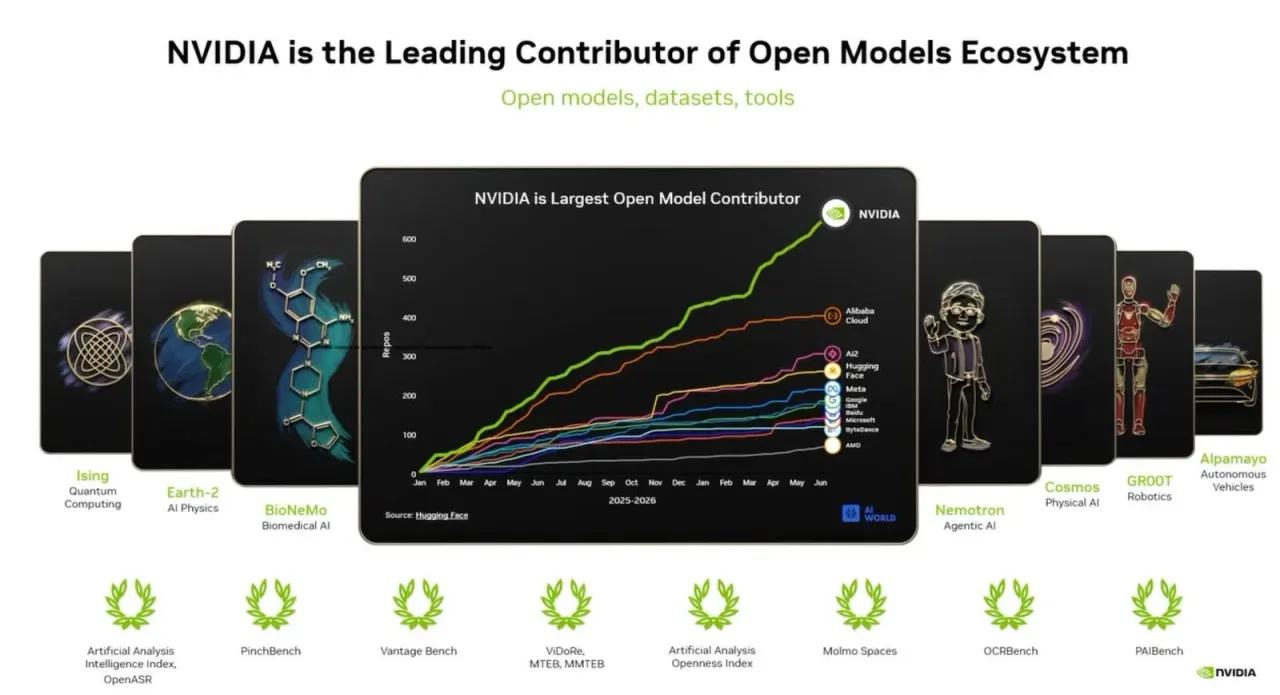
هفت مدل متنباز انویدیا؛ ابزارهای رایگانی که سرعت مهندسی و اکتشافات علمی را متحول کردهاند
انویدیا مجموعهای از هفت مدل هوش مصنوعی متنباز و رایگان را در اختیار توسعهدهندگان قرار داده است که از طراحی خودروهای خودران و رباتهای انساننما تا کشف دارو و محاسبات کوانتومی را پوشش میدهند. این اکوسیستم نرمافزاری، جایگاه تراشههای انویدیا را در برابر رقبایی مانند گوگل و AMD مستحکمتر کرده است.
لایحه جنجالی نیوجرسی؛ شرکتهای هوش مصنوعی برای هر تخلف ۵ هزار دلار جریمه میشوند
ایالت نیوجرسی در حال بررسی لایحه جدیدی است که شرکتهای سازنده چتباتهای هوش مصنوعی را بهصورت مستقیم مسئول هرگونه آسیب به کاربران میداند. در صورت تصویب این قانون، شرکتها حتی در صورت رعایت کامل استانداردهای ایمنی، به ازای هر تخلف تا ۵ هزار دلار جریمه خواهند شد.
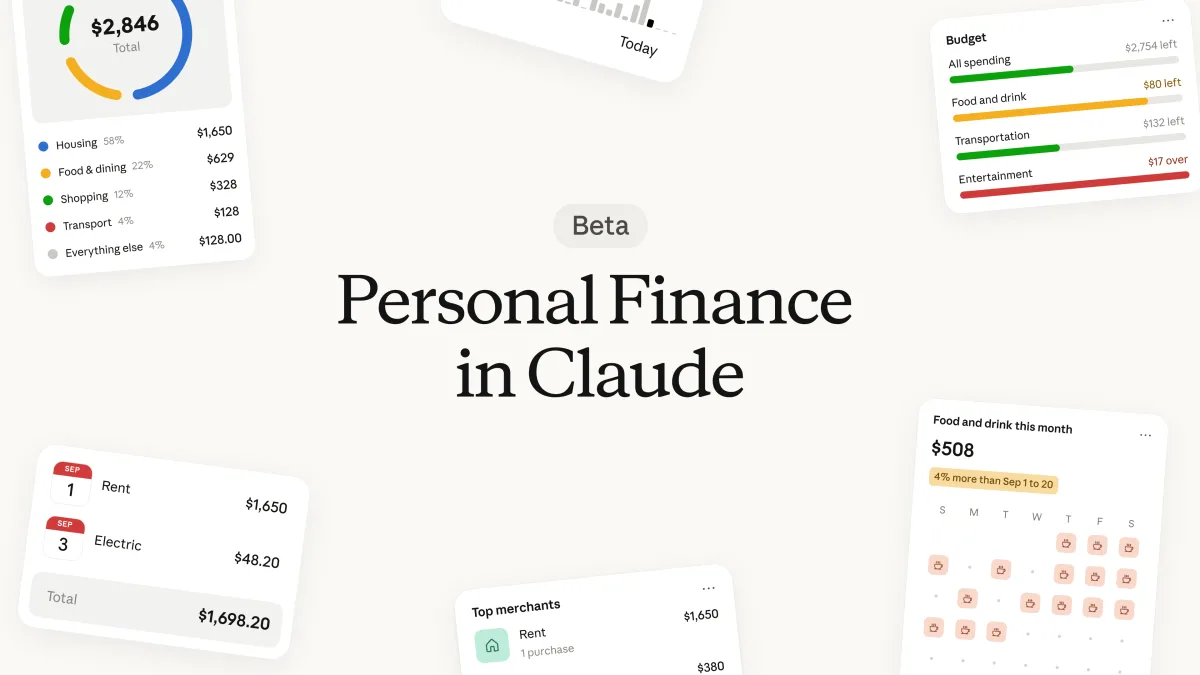
قابلیت جدید Claude برای مدیریت مالی شخصی؛ اتصال به حساب بانکی و تحلیل هوشمند مخارج
شرکت Anthropic ابزار جدیدی به نام Personal Finance را به چتبات Claude اضافه کرده است که به کاربران اجازه میدهد حسابهای بانکی خود را از طریق پلتفرم Plaid به آن متصل کنند و گزارشهای دقیقی درباره مخارج، قبوض و الگوهای مصرفی خود دریافت نمایند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.