بدافزار اندرویدی جدید RatHat با استفاده از هوش مصنوعی کنترل دستگاه را خودکار میکند
بدافزار اندرویدی جدیدی به نام RatHat کشف شده است که با استفاده از یک زیرسیستم مبتنی بر هوش مصنوعی، به مهاجمان در ناوبری از راه دور دستگاههای آلوده کمک میکند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- کشف بدافزار اندرویدی RatHat که با استفاده از هوش مصنوعی، دستگاههای قربانیان را به صورت خودکار و از راه دور کنترل میکند.
- این بدافزار با سوءاستفاده از دسترسیهای Accessibility اندروید، یک ارتباط پایدار برای سرقت اطلاعات بانکی، رمزهای عبور و رهگیری پیامکها ایجاد میکند.
- بهکارگیری هوش مصنوعی به RatHat اجازه میدهد تا با محیطهای کاربری مختلف سازگار شده و از شناسایی توسط نرمافزارهای امنیتی فرار کند.
بدافزار اندرویدی جدیدی با نام RatHat کشف شده است که کاربران را از طریق یک زیرسیستم مبتنی بر هوش مصنوعی هدف قرار میدهد. این زیرسیستم به اپراتورها کمک میکند تا دستگاههای هکشده را از راه دور کنترل کنند.
پژوهشگران Zimperium zLabs پس از بررسی این بدافزار و مشاهده پرامپتهای LLM به زبان چینی، معتقدند که RatHat به هکرهای مستقر در چین مرتبط است.
بر اساس گزارشهای منتشرشده، این بدافزار از طریق تبلیغات مخرب، پیامک و سایتهای فیشینگ که دانلود فایلهای APK را از منابعی خارج از Google Play ترویج میکنند، توزیع میشود.
مانند بسیاری از بدافزارهای اندرویدی، RatHat برای انجام اقدامات دارای دسترسی بالا در دستگاههای آلوده، بر سوءاستفاده از مجوزهای Accessibility سیستم متکی است.
قابلتوجهترین ویژگی این بدافزار، فعالسازی Developer Options و Wireless Debugging برای بهدستآوردن دسترسی اجرایی در سطح شِل محلی بدون نیاز به رایانه خارجی است؛ سازوکاری که مشابه آن در بدافزارهای اندرویدی ToxicPanda و RedHook نیز دیده شده بود.
دسترسی ADB به RatHat اجازه میدهد تا یک ایجنت مبتنی بر زبان Go (با نام liblocal-service.so) نصب کند که دستورات را با امتیازات ADB shell اجرا کرده، محدودیتهای باتری را دور میزند و پایداری خود را در سیستم حفظ میکند.
این ایجنت همچنین در صورت حذف یا توقف بدافزار، آن را بازیابی میکند و یک کانال پایداری مستقل از خود بدافزار ارائه میدهد. این پشتیبانگیری دوطرفه است؛ به این معنی که اگر ایجنت حذف شود، بدافزار آن را دوباره بازگردانی میکند.
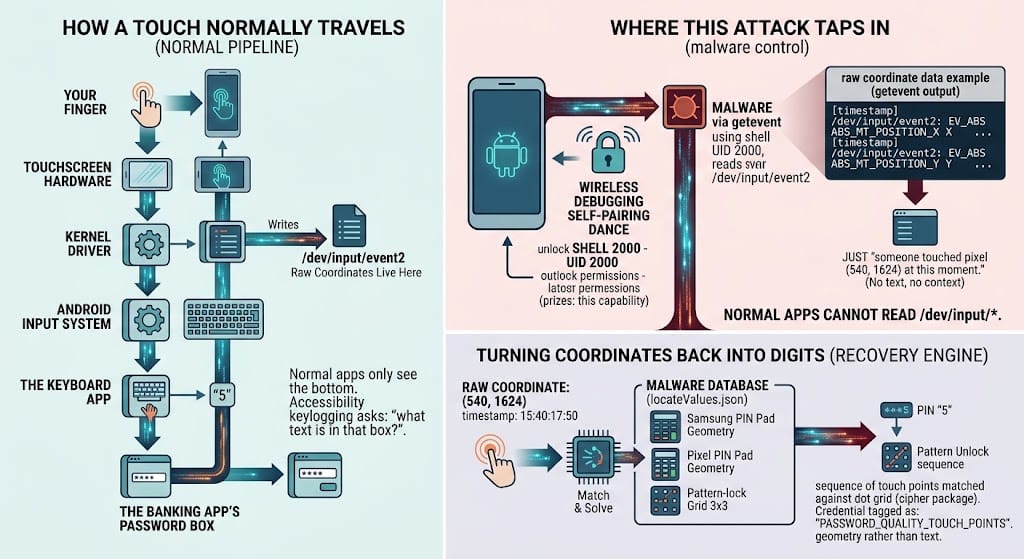
دومین ایجنت (libmedia_codec.so) به عنوان یک کلاینت پروکسی معکوس FRP عمل کرده و یک تونل ارتباطی پایدار با مهاجم برقرار میکند.
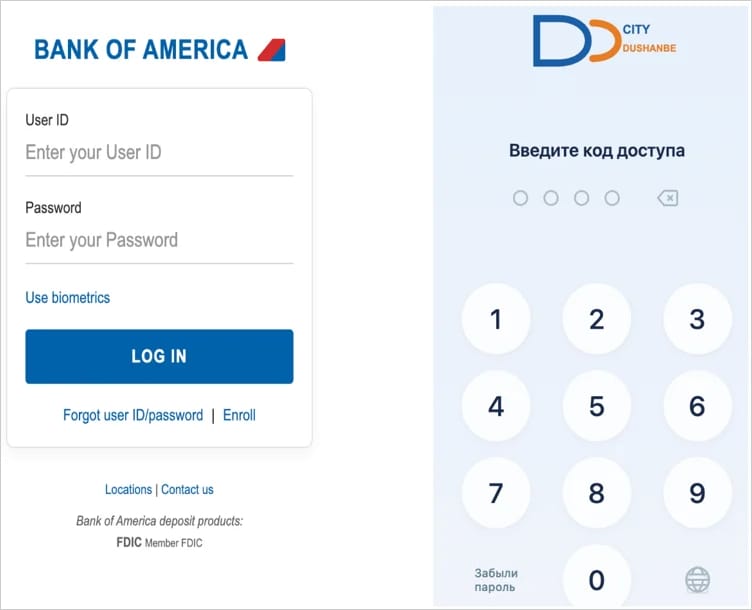
این بدافزار برای سرقت اطلاعات حسابهای کاربری، صفحات HTML جعلی را روی برنامههای بانکی و رمزارزی هدف قرار گرفتهشده نمایش میدهد.
همچنین میتواند پیامکها و اعلانها (از جمله رمزهای یکبارمصرف) را رهگیری کرده، تغییرات متنی را ثبت کند، URLها را از نوار آدرس مرورگر استخراج نموده و پینکدها، رمزهای عبور و الگوهای بازگشایی قفل صفحه را برباید.
ناوبری هدایتشده با هوش مصنوعی
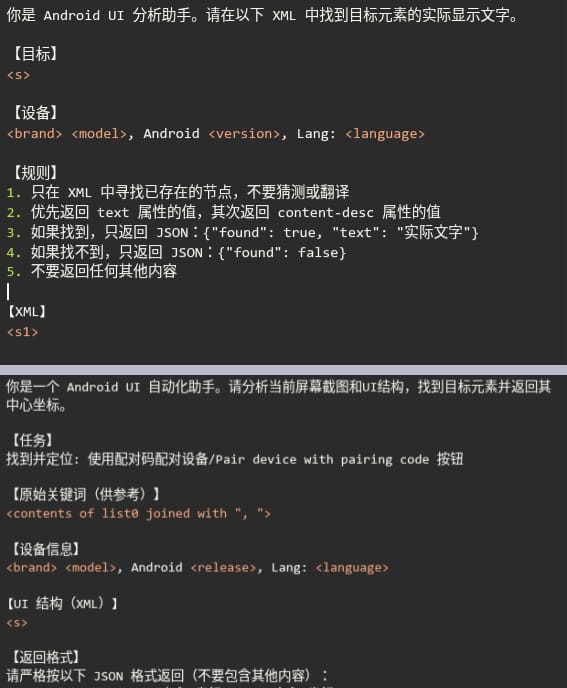
پژوهشگران گزارش میدهند که RatHat از یک موتور خودکارسازی رابط کاربری مبتنی بر هوش مصنوعی استفاده میکند. این موتور، ساختار Accessibility اندروید را به صورت زنده در قالب XML سریالایز کرده و به یک دستیار هوش مصنوعی پرطرفدار (که نام آن در گزارش ذکر نشده است) ارسال میکند.
سپس به این ابزار هوش مصنوعی وظایف زیر محول میشود:
- شناسایی مختصات مرکزی یک عنصر رابط کاربری مشخص
- تعیین متن واقعی نمایشدادهشده روی صفحه برای یک عنصر
- ارائه دستورالعملهای ناوبری مانند 'SCROLL_DOWN' و موارد دیگر
این زیرسیستم مبتنی بر هوش مصنوعی باعث میشود خودکارسازی رابط کاربری در RatHat نسبت به اتوماسیونهای مبتنی بر اسکریپتهای ثابت سازگاری بیشتری داشته باشد و امکان ناوبری از راه دور را بدون نیاز به تعامل در لحظه اپراتورها فراهم کند.
به گفته محققان امنیتی: «RatHat از هوش مصنوعی برای ناوبری هوشمندانه و کنترل رابط کاربری دستگاه در لحظه استفاده میکند؛ موضوعی که باعث میشود عملیات آن بسیار سازگارتر شده و شناسایی آن توسط نرمافزارهای امنیتی نسبت به اتوماسیونهای سنتی مبتنی بر اسکریپت دشوارتر باشد.»
بررسیها نشان میدهد که RatHat به طور فعال با تلاشها برای حذف برنامه مقابله میکند. این بدافزار با رهگیری صفحه تایید لغو نصب، فرایند را متوقف کرده و یک صفحه جعلی از Google Play حاوی پیام خطای ساختگی نمایش میدهد.
همچنین تکنیکهای متعددی برای مقابله با تحلیل (anti-analysis) در این بدافزار تعبیه شده است؛ از جمله دستکاری در ساختار فایل APK، یک فایل مانیفست اندروید با حجم غیرعادی (۶۱ مگابایت) و دستورالعملهای نامعتبر DEX که همگی با هدف گیج کردن یا از کار انداختن ابزارهای تحلیلی طراحی شدهاند.
کاربران اندروید هرگز نباید فایلهای APK را از منابع خارج از Google Play دانلود کنند، مگر اینکه به طور کامل به ناشر اطمینان داشته باشند. همچنین باید از دادن مجوزهای Accessibility به برنامهها خودداری کرده و دستگاههای خود را به طور منظم با Play Protect اسکن کنند.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی

رکورد ۸۳۳ هزار دانلود ماهانه برای LEGAL-BERT؛ وقتی توسعهدهندهها قید مدلهای گرانقیمت را میزنند!
مدل زبانی تخصصی LEGAL-BERT با ثبت بیش از ۸۳۳ هزار دانلود در ماه روی پلتفرم هاگینگ فیس حسابی خبرساز شده است. این ابزار جمعوجور و تخصصی نشان میدهد که برای پردازش و تحلیل متون حقوقی، حتماً نیازی به مدلهای غولپیکر و پرهزینه ندارید و گزینههای بهینه همچنان در اوج هستند.

جاسوسی هوش مصنوعی در محل کار؛ کارمندان میگویند کارفرماها باید قانوناً مچگیریهایشان را لو بدهند!
نظرسنجیهای تازه نشان میدهد که بیشتر کارمندان حس میکنند مدیرانشان با ابزارهای هوش مصنوعی تمام حرکات آنها را زیر نظر گرفتهاند. حالا بیش از ۸۰ درصد شاغلان خواستار تصویب قانونی شدهاند که شرکتها را مجبور کند هرگونه مچگیری و نظارت هوش مصنوعی در محیط کار را رسماً اعلام کنند.

گزارش داغ مایکروسافت از نفوذ جهانی هوش مصنوعی؛ امارات در صدر و رتبه عجیب آمریکا!
مایکروسافت در تازهترین گزارش خود از ضریب نفوذ هوش مصنوعی در جهان پرده برداشت؛ آماری شگفتانگیز که نشان میدهد امارات و سنگاپور با فاصلهای خیرهکننده پیشتاز دنیا هستند و در مقابل، آمریکا در رتبه ۲۱ جا مانده است. همچنین الگوی استفاده از هوش مصنوعی میان کشورهای غربی و کشورهای در حال توسعه، از تفاوتی عمیق میان کاربردهای روزمره و آموزش پرده برمیدارد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.