هشدار Synology درباره حملات گسترده باجافزار C3RB3R به دستگاههای ذخیرهسازی NAS
شرکت Synology با انتشار بیانیهای امنیتی به کاربران دستگاههای ذخیرهسازی متصل به شبکه (NAS) هشدار داد که برای در امان ماندن از موج جدید حملات باجافزار C3RB3R، نرمافزار سیستم خود را فوراً بهروزرسانی کنند. مهاجمان با سوءاستفاده از آسیبپذیریهای پیشین، بهدنبال رمزنگاری فایلهای حیاتی و باجگیری از کاربران هستند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- شرکت Synology از تمام کاربران دستگاههای ذخیرهسازی NAS خواست برای جلوگیری از نفوذ باجافزار C3RB3R و قفلشدن اطلاعات، سیستمعامل DSM را بلافاصله به آخرین نسخه ارتقا دهند.
- هکرها در این حملات از رخنه و آسیبپذیریهای امنیتی پیشین برای نفوذ از راه دور و اجرای کدهای مخرب در دستگاههای بهروزنشده سوءاستفاده میکنند.
- کارشناسان امنیتی توصیه میکنند تا زمان نصب بهروزرسانی، دسترسی مستقیم اینترنتی به پنل مدیریت دستگاهها بهطور کامل مسدود شود.
شرکت تایوانی Synology، تولیدکننده نامآشنای دستگاههای ذخیرهسازی متصل به شبکه (NAS)، با انتشار هشداری از کاربران خود خواست بهدلیل افزایش چشمگیر حملات باجافزار C3RB3R، دستگاههای خود را بیوقفه بهروزرسانی کنند.
این شرکت اکیداً توصیه کرده است که کاربران قابلیت بهروزرسانی خودکار را فعال کرده و نرمافزار DiskStation Manager (DSM) دستگاههای NAS خود را به جدیدترین نسخه موجود ارتقا دهند تا از اطلاعات حیاتی خود در برابر نفوذ محافظت نمایند.
این شرکت در بیانیه امنیتی اخیر خود اعلام کرد: «Synology مهاجمانی را شناسایی کرده است که با سوءاستفاده از یک آسیبپذیری برطرفشده در دسامبر ۲۰۲۴، دستگاههایی را هدف قرار میدهند که از نسخههای قدیمی DSM استفاده میکنند. هدف این حملات، رمزنگاری اطلاعات و باجگیری مالی از قربانیان است.»
در بخش دیگری از این اطلاعیه آمده است: «Synology اکیداً به همه کاربرانی که از نسخههای آسیبپذیر استفاده میکنند توصیه میکند که برای محافظت از سیستمهای خود، DSM را فوراً ارتقا دهند. همچنین پیشنهاد میکنیم قابلیت بهروزرسانی خودکار را فعال نگه دارید تا سیستمعامل دستگاه همیشه در بهروزترین حالت ممکن باقی بماند.»
اگرچه Synology هنوز بهطور رسمی اعلام نکرده کدام رخنه امنیتی دقیقاً در این حملات فعال مورد سوءاستفاده قرار گرفته است، اما این شرکت به توصیهنامه امنیتی نوامبر ۲۰۲۴ اشاره میکند. در آن توصیهنامه، اصلاحیههایی برای رفع آسیبپذیریهایی منتشر شده بود که به مهاجمان امکان اجرای کدهای دلخواه (CVE-2024-10441)، خواندن فایلها (CVE-2024-50629) و بازنویسی فایلها (CVE-2024-10445) را در دستگاههای وصلهنشده میداد.
در پیگیریهای رسانهای انجامشده برای دریافت جزئیات بیشتر درباره ماهیت حفرههای امنیتی مورد استفاده در حملات باجافزار C3RB3R، سخنگوی Synology مجدداً به همان اطلاعیه امنیتی اواخر سال ۲۰۲۴ ارجاع داد.
به دارندگان دستگاههای NAS توصیه میشود که دسترسی عمومی اینترنت به پنل تحت وب مدیریت دستگاه را سریعاً مسدود کنند و نرمافزار DSM خود را بهروزرسانی نمایند تا راههای نفوذ مهاجمان و امکان قفلگذاری اطلاعات بهطور کامل مسدود شود.
محصول | سطح خطر | نسخه اصلاحشده و امن |
|---|---|---|
DSM 7.2.2 | بحرانی (Critical) | ارتقا به نسخه 7.2.2-72806-1 یا بالاتر |
DSM 7.2.1 | بحرانی (Critical) | ارتقا به نسخه 7.2.1-69057-6 یا بالاتر |
DSM 7.2 | بحرانی (Critical) | ارتقا به نسخه 7.2-64570-4 یا بالاتر |
DSM 7.1 | بحرانی (Critical) | ارتقا به نسخه 7.1.1-42962-7 یا بالاتر |
DSM 6.2 | متوسط (Moderate) | ارتقا به نسخه 6.2.4-25556-8 یا بالاتر |
شرکت Synology بهندرت هشدارهای امنیتی عمومی درباره حملات مستقیم به تجهیزات مشتریان صادر میکند؛ آخرین هشدار مشابه این شرکت در اوت ۲۰۱۹ و پس از حملات گسترده جستجوی فراگیر (Brute-Force) منتشر شده بود که منجر به آلودگی دستگاهها به باجافزار eCh0raix شد.
هشدار جدید این شرکت پس از گزارشهای پرشمار کاربرانی صادر شد که فایلهای آنها رمزنگاری شده بود و پیامی دریافت کرده بودند که از آنها میخواست برای بازگردانی اطلاعات، ابزار رمزگشایی موسوم به «C3rb3r Decryptor» را از درگاه دارکوب به قیمت چند هزار دلار خریداری کنند.
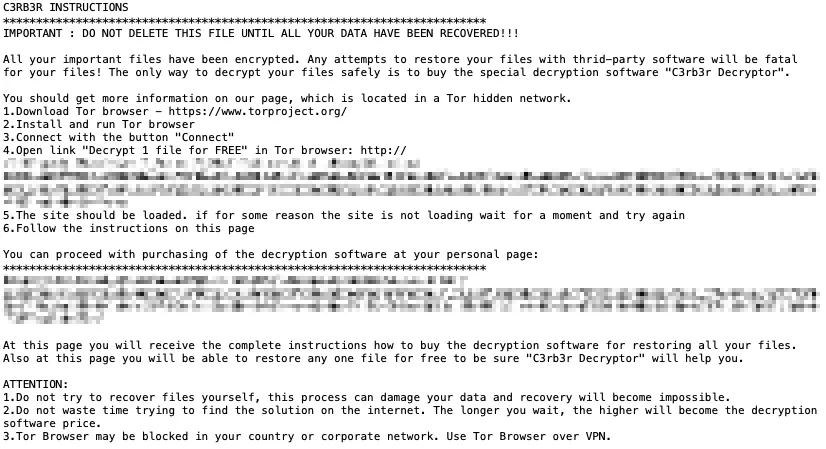
نخستین نشانههای این حمله بیش از دو هفته پیش ظاهر شد؛ جایی که کاربران آسیبپذیر متوجه شدند باجافزار با افزودن پسوند .L0CK3D به تمام فایلهای رمزنگاریشده، فایلی متنی حاوی یادداشت باجگیری به نام read-me3.txt روی سیستم ایجاد کرده است.
در متن این یادداشت باجگیری هشدار داده شده است: «تمام فایلهای مهم شما رمزنگاری شدهاند. هرگونه تلاش برای بازیابی فایلها با نرمافزارهای متفرقه پیامدی مرگبار برای اطلاعات شما خواهد داشت! تنها راه بازگردانی امن فایلها، خرید نرمافزار اختصاصی رمزگشایی با نام C3rb3r Decryptor است.»
در بخش پایانی پیام باجگیری نیز آمده است: «در این صفحه راهنمای کامل نحوه خرید نرمافزار رمزگشایی برای بازگردانی دادهها قرار دارد. همچنین امکان بازیابی رایگان یک فایل آزمایشی فراهم شده است تا از عملکرد این ابزار اطمینان حاصل کنید.»
باجافزار Cerber (که با نامهای C3RB3R و CerberImposter نیز شناخته میشود) که هماکنون در حملات علیه تجهیزات Synology NAS به کار گرفته شده است، نام خود را از یک مدل بدنام «باجافزار بهعنوان سرویس» (RaaS) به عاریت گرفته که نخستین بار در سال ۲۰۱۶ ظاهر شد.
پیش از خاموش شدن فعالیت این گروه در اواخر سال ۲۰۱۹، عملیات باجافزاری Cerber بیش از ۸۰ درصد از کل حملات باجافزاری و یکچهارم آلودگیهای باجافزاری در ایستگاههای کاری سازمانی را به خود اختصاص داده بود.
از دسامبر ۲۰۲۱، یعنی زمانی که ردپای این نسخه دوباره مشاهده شد، C3RB3R در چندین موج حمله علیه سرورهای Atlassian Confluence و GitLab نیز به کار رفت؛ حملاتی که از آسیبپذیریهای اجرای کد از راه دور (CVE-2021-26084 و CVE-2021-22205) و دور زدن احراز هویت (CVE-2023-22518) سوءاستفاده میکردند.
بنیاد نظارت بر تهدیدات اینترنتی Shadowserver در حال حاضر بیش از ۳۸۰ هزار دستگاه Synology NAS متصل به اینترنت را رصد میکند، اما مشخص نیست چه تعداد از این دستگاهها در برابر این حملات ایمنسازی شدهاند یا بهعنوان هانیپات (تله امنیتی) عمل میکنند.
بهروزرسانی ۳ نوامبر: پاسخ رسمی شرکت Synology به متن گزارش افزوده شد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
سپردن کارت بانکی به هوش مصنوعی؛ کاربران با چه سرعتی کیف پول خود را به ایجنتها واگذار میکنند؟
بنیانگذار استارتاپ ۱۰ میلیارد دلاری Instinct اعلام کرد نزدیک به ۴۰ درصد کاربران در سه هفته نخست استفاده، کارت بانکی شخصی خود را به این دستیار هوش مصنوعی متصل میکنند. این آمار نشاندهنده شتاب خیرهکننده کاربران در واگذاری تصمیمهای مالی و خریدهای گرانقیمت به ایجنتهای خودمختار است.
رونق هوش مصنوعی تقاضا برای کابلهای فیبر نوری را به اوج رساند؛ رقابت سنگین غولهای فناوری
گسترش سریع مدلهای هوش مصنوعی نیازمند شبکههای نوری بسیار متراکمتر در مراکز داده است تا پردازندهها بدون گلوگاه با یکدیگر ارتباط برقرار کنند. این جهش خیرهکننده، کابلهای فیبر نوری را به یکی از استراتژیکترین داراییهای دنیای فناوری تبدیل کرده است. هماکنون غولهای ابری با قراردادهای چند میلیارد دلاری به دنبال تضمین تأمین فیبر نوری هستند.
جهش چشمگیر سهام غولهای فناوری با امید به مهار هزینههای سنگین هوش مصنوعی
سهام شرکتهای بزرگ فناوری از جمله آمازون، مایکروسافت و گوگل با جهشی کمسابقه روبهرو شد و ارزش بازار آنها در یک روز نزدیک به یک تریلیون دلار افزایش یافت. این استقبال پرشور ناشی از امیدواری سرمایهگذاران به مهار هزینههای سرسامآور توسعه زیرساختهای هوش مصنوعی توسط قانونگذاران است تا جریان نقدینگی آزاد این شرکتها بار دیگر احیا شود.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.