رخنه امنیتی در پلتفرم هوش مصنوعی Trigger.dev؛ کلیدهای محرمانه و متغیرهای محیطی کاربران به سرقت رفت
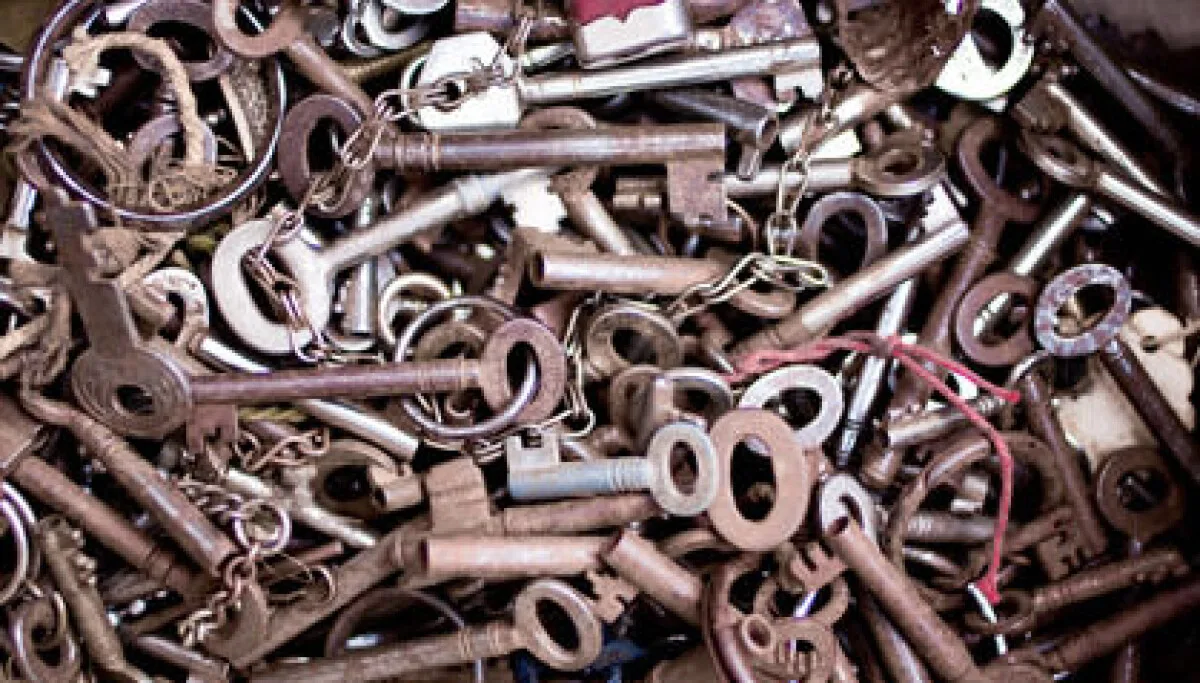
پلتفرم ابری Trigger.dev که برای ساخت ایجنتها و خودکارسازی فرآیندهای هوش مصنوعی کاربرد دارد، از وقوع یک رخنه امنیتی خبر داد. در جریان این نفوذ، متغیرهای محیطی و کلیدهای دسترسی حساس شماری از سازمانها افشا شده است. کارشناسان به توسعهدهندگان پیشنهاد میکنند برای امنیت بیشتر، از نسخه متنباز و میزبانی شخصی این پلتفرم استفاده کنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پلتفرم ابری Trigger.dev از رخنه امنیتی و دسترسی غیرمجاز هکرها به متغیرهای محیطی و اطلاعات حساس شماری از سازمانهای کاربر خود خبر داد.
- بهدلیل ماهیت این بستر در اجرای مداوم ایجنتهای هوش مصنوعی و اتصال به سرویسهای خارجی، سرقت کلیدهای محرمانه میتواند امنیت زیرساختها را به خطر بیندازد.
- توسعهدهندگان این پلتفرم اعلام کردهاند روزنه نفوذ مسدود شده است و کاربران نگران میتوانند بهجای بستر ابری از نسخه متنباز روی سرورهای اختصاصی استفاده کنند.
اگر از کاربران نسخه ابری پلتفرم Trigger.dev برای مدیریت جریانهای کاری هوش مصنوعی هستید، باید هوشیار باشید؛ چراکه طبق گزارش امنیتی منتشرشده، متغیرهای محیطی و اطلاعات حساس برخی از کاربران در معرض افشا قرار گرفته است.
تیم توسعه این ابزار در گزارش وضعیت امنیتی خود توضیحات محدودی ارائه داده و اعلام کرده است بررسیهای اولیه نشان میدهد اطلاعات شماری از سازمانها افشا شده و مهاجم توانسته است به متغیرهای محیطی متعلق به این مجموعهها دسترسی غیرمجاز پیدا کند.
این شرکت تأکید کرده است که روزنه نفوذ مورد استفاده مهاجم بهسرعت مسدود شده و به مشتریان آسیبدیده اطلاعرسانی شده است تا اقدامهای لازم را برای جلوگیری از خطرات امنیتی بعدی انجام دهند.
اهمیت متغیرهای محیطی در سرویسهای ابری و راهکارهای نرمافزاری کاملاً حیاتی است. این متغیرها معمولاً حاوی کلیدهای محرمانه و اطلاعات اعتبارسنجی هستند؛ بنابراین اگر متغیرهای محیطی لو بروند، مهاجم عملاً به شاهکلید ورود به سامانهها دست پیدا میکند و میتواند به سرویسهای متصل و زیرساختهای دیجیتال سازمان نفوذ کند.
پلتفرم Trigger.dev ابزاری تخصصی برای ساخت ایجنتها و جریانهای کاری هوش مصنوعی با زبان TypeScript است. نکته مهم درباره این پلتفرم، تمرکز آن بر اجرای پایدار است؛ به این معنا که مواردی مانند تلاش مجدد پس از خطا، مقیاسپذیری خودکار و تداوم پردازشهای طولانیمدت را حتی در زمان توقف یا استقرار مجدد کد مدیریت میکند و امکان نظارت دقیق بر کارکرد سیستم را فراهم میسازد.
طبق توضیحات وبسایت این مجموعه، پلتفرم Trigger به توسعهدهندگان کمک میکند ایجنتهای هوش مصنوعی مقاومی بسازند که در برابر بارگذاری مجدد، استقرار دوباره و خطاها پایدار بمانند؛ ویژگیای که آن را برای وظایف طولانیمدت همراه با صفبندی، قابلیت رصد هوش مصنوعی و مقیاسپذیری کشسان ایدهآل میکند.
به بیان ساده، شرکتهایی که پردازشهای هوش مصنوعی خود را روی این بستر اجرا میکنند انتظار پایداری دائمی دارند، و دقیقاً همین موضوع سرقت متغیرهای محیطی را بسیار خطرناکتر جلوه میدهد.
امکاناتی مانند مقیاسپذیری خودکار، تلاشهای پیدرپی پس از بروز خطا و توانایی اجرای عملیاتهای همزمان بدون محدودیت زمانی، میتواند پیامدهای ناشی از لو رفتن کلیدهای دسترسی (API Keys) را چند برابر کند؛ موضوعی که شدت آسیب آن کاملاً به سطح اختیارات آن کلیدها در سامانههای مقصد بستگی دارد.
مهاجمی که این کلیدها را در اختیار دارد میتواند در جریانهای کاری یا سرویسهای متصل به حساب کاربر اختلال ایجاد کند. افزون بر این، Trigger بهتازگی پشتیبانی از وبهوک را برای سرویسهایی نظیر Stripe و Supabase و Slack اضافه کرده بود؛ ویژگی جدیدی که در صورت افشای اطلاعات اعتباری، دامنه سرویسهای تحت تأثیر را گستردهتر میکند.
این رخنه میتواند برای مشتریان آسیبدیده عواقب جدی داشته باشد. در میان کاربران این پلتفرم نامهای تجاری و پروژههای گوناگونی به چشم میخورند، هرچند که Trigger هنوز هویت دقیق سازمانهای هدف قرار گرفته در این نفوذ را بهطور عمومی اعلام نکرده است.
مدیران این پلتفرم از ارائه جزئیات فنی بیشتر خودداری کرده و اعلام کردهاند که برای آگاهی از ابعاد دقیق ماجرا باید تا انتشار گزارش جامع این حادثه منتظر ماند.
با این حال، برای کاربرانی که نگران امنیت راهکارهای ابری در پروژههای هوش مصنوعی هستند، یک نکته مثبت وجود دارد: پروژه Trigger بهصورت متنباز عرضه شده است و امکان میزبانی شخصی روی سرورهای اختصاصی را دارد؛ گزینهای که در مقایسه با اتکای صرف به سرویسهای ابری اشتراکی، کنترل و امنیت بهتری برای تیمهای فنی بههمراه میآورد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
کاوش در اعماق اقیانوس؛ چین با هوش مصنوعی و رباتها به سراغ کشف تاریخ باستان میرود
دولت چین در برنامه پنجساله باستانشناسی خود قصد دارد با بهرهگیری از هوش مصنوعی، رباتهای اعماق دریا و تحلیل DNA باستانی، به کاوش در بقایای کشتیهای غرقشده و شهرهای تاریخی بپردازد. این راهبرد به پژوهشگران امکان میدهد تا قطعات خردشده آثار باستانی را بازسازی مجازی کنند و مسیرهای تجارت دریایی باستان را با دقتی بیسابقه مورد کاوش قرار دهند.
دانشگاه برگن از GsCNN رونمایی کرد؛ معماری جدید هوش مصنوعی برای پردازش دقیق دادههای کروی
محققان دانشگاه برگن با معرفی معماری جدید GsCNN، امکان پردازش همزمان و دقیق دادههای نردهای و برداری را روی سطوح کروی فراهم کردهاند. این شبکه عصبی با حفظ تقارن دورانی سهبعدی، تحولی چشمگیر در مدلسازی پدیدههایی مانند پیشبینی آبوهوا، کیهانشناسی و سامانههای تصویربرداری سراسرنما ایجاد میکند.
هشدار خالق Ruby on Rails: با ظهور ایجنتهای هوش مصنوعی، برنامهنویسان بدقلق روزهای سختی در پیش دارند
دیوید هاینمایر هانسون، خالق فریمورک محبوب Ruby on Rails، در هشداری تازه اعلام کرد که گسترش ایجنتهای هوش مصنوعی زندگی کاری را برای برنامهنویسان بداخلاق و ناسازگار بهشدت دشوار خواهد کرد. به باور او، در دوران تازه برنامهنویسی دیگر نبوغ فنی نمیتواند رفتار نامناسب تیمی را پنهان کند و یادگیری مهارتهای ارتباطی به مهمترین مزیت تبدیل میشود.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.