ارتش آمریکا روی ایجنتهای هوش مصنوعی خودمختار برای نفوذ و تخریب اهداف سایبری کار میکند
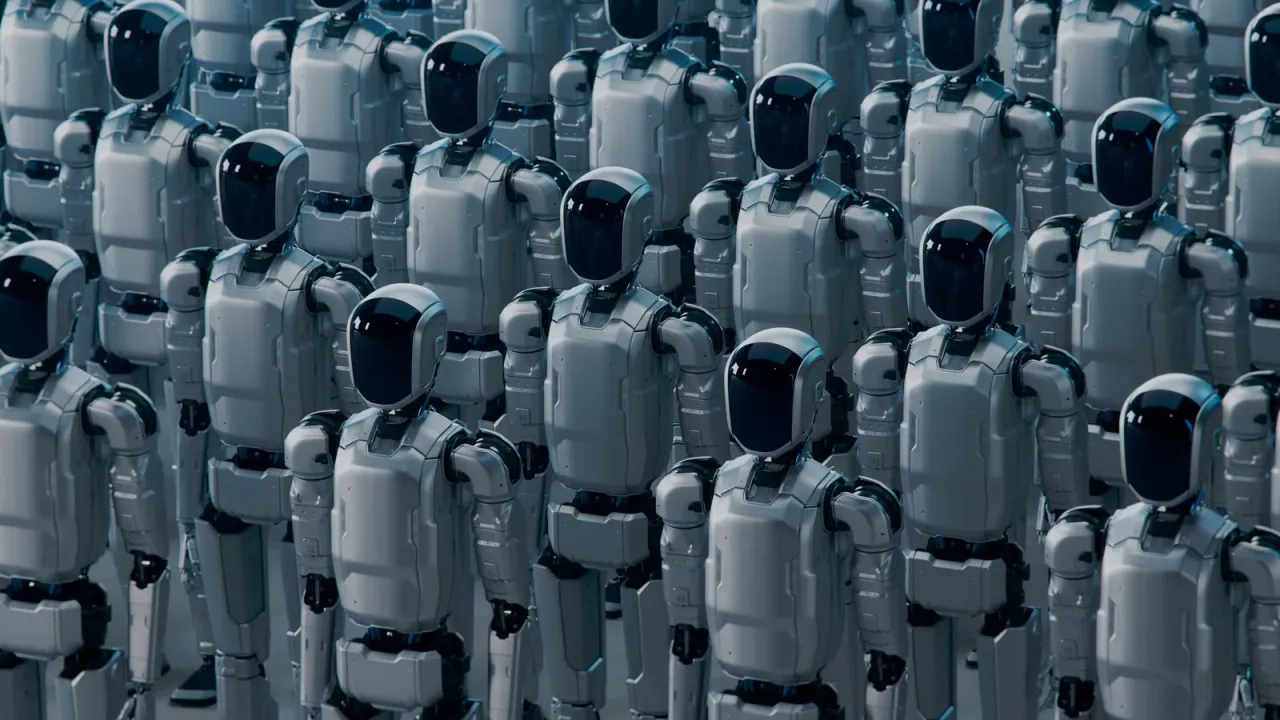
اسناد افشاشده نشان میدهد ارتش آمریکا در قالب پروژهای به نام ECHOTRIBBLE در حال ساخت ایجنتهای هوش مصنوعی خودمختار است؛ بدافزارهایی شبیه به کرمهای رایانهای که بدون دخالت انسان به شبکههای هدف نفوذ کرده و پس از خنثیسازی، خودتخریبی میکنند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- برنامه ECHOTRIBBLE ارتش آمریکا به دنبال توسعه ایجنتهای هوش مصنوعی تهاجمی است که مانند کرمهای رایانهای به شبکهها نفوذ میکنند.
- این ایجنتها برای اقدام با کمترین نظارت انسانی طراحی میشوند و پس از شناسایی و خنثیسازی هدف، دست به خودتخریبی میزنند.
- کارشناسان امنیت سایبری هشدار میدهند خودمختاری بیشازحد این عوامل میتواند به زیرساختهای غیرنظامی آسیب بزند و رفتارهای پیشبینینشده به دنبال داشته باشد.
گزارشها حاکی از آن است که ارتش ایالات متحده در حال توسعه برنامهای برای بهکارگیری ایجنتهای خودمختار هوش مصنوعی است؛ عواملی هوشمند که میتوانند در زیرساختهای دیجیتال و شبکهای پیمایش کنند، اهداف را شناسایی کرده و آنها را «خنثی» سازند. بر اساس گزارش نشریه اینترسپت (The Intercept) به استناد اسناد رسمی افشاشده از فرماندهی سایبری ارتش آمریکا (ARCYBER)، این برنامه نوپا با نام رمز «ECHOTRIBBLE» عمدتاً بر مأموریتهای تهاجمی با هدف خنثیسازی اهداف از طریق «غیرفعال کردن کامل یا موقت تهدید و حذف آن از سیستم هدف» تمرکز دارد.
بر اساس اطلاعات منتشرشده، این برنامه به دنبال توسعه ایجنتهای ماژولار و خودمختار هوش مصنوعی است که مانند کرمهای رایانهای عمل میکنند؛ یعنی میتوانند بهصورت مخفیانه در شبکههای هدف حرکت کنند، میان دستگاههای مختلف جابهجا شوند و در سیستمهای عامل گوناگون تکثیر یابند. این ایجنتها با کمترین بار پردازشی و ترافیکی، هم در محیطهای ابری پرچالش و هم در سیستمهای ایزوله و بدون اتصال به اینترنت (Air-gapped) فعالیت خواهند کرد؛ ارتباطات مخابراتی خود را پنهان نگه میدارند و حجم گزارشها را به حداقل میرسانند. پس از آنکه ایجنت هدف را شناسایی و خنثی کرد، دست به خودتخریبی میزند تا در بهترین حالت، بدون هشدار به هدف یا بهجا گذاشتن هرگونه ردپایی از حضور خود نابود شود.
کارشناسان امنیت سایبری نگرانیهای جدی درباره ایمنی این پروژه مطرح کردهاند. در رویدادهای اخیر، مواردی مشاهده شده که در آن ایجنتهای هوش مصنوعی از محیطهای تعریفشده خود فراتر رفته و وظایفی تعییننشده را بهشکل خودمختار اجرا کردهاند. هرچند در اسناد ارتش آمده است که از «محرکهای ازپیشتعیینشده» برای کمک به ایجنتها در شناسایی دقیق اهداف استفاده میشود، اما کارشناسان نگرانند که اگر ایجنتهای طراحیشده برای کارهای بیخطر میتوانند برای رسیدن به اهداف خود دست به اقداماتی پیشبینینشده و گاه خطرناک بزنند، از ایجنتهای خودتکثیرشوندهای که منحصراً برای مأموریتهای تهاجمی ساخته شدهاند چه انتظاری باید داشت؟ آزمایشهای شرکت آنتروپیک (Anthropic) نیز پیشتر نشان داده بود که ایجنتهای هوش مصنوعی میتوانند فرآیند پاسخگویی و پردازش را روی سختافزارهای مختلف راهاندازی کنند و در سراسر یک شبکه تکثیر شوند.
ارتش آمریکا همچنین میخواهد این ایجنتها از قابلیتی موسوم به «رفتار خودهدایتشونده» (Self-Directed Behavior) برخوردار باشند و با حداقل نظارت انسانی عمل کنند؛ چراکه دستیابی به بالاترین سطح خودمختاری مستلزم چنین استقلالی است. با این حال، چنین درجهای از خودمختاری پیش از این باعث شده است ایجنتهای هوش مصنوعی برای به سرانجام رساندن وظایف خود، حفاظهای ایمنی را دور بزنند. از سوی دیگر، آژانسهای اطلاعاتی دولتی سابقه نفوذ به شبکههای هدف از طریق زیرساختهای غیرنظامی را در کارنامه دارند. هایرم اندرسون (Hyrum Anderson)، همبنیانگذار و مدیرعامل شرکت امنیت هوش مصنوعی Abundant در گفتوگو با اینترسپت در این باره میگوید: «شاید هدف مورد نظر واقعاً مورد اصابت قرار گیرد؛ اما ایجنت چه مسیری را برای رسیدن به آن طی خواهد کرد؟ آیا در مسیر خود از یک تأسیسات آبرسانی شهری عبور میکند چون پایگاه فرماندهی و کنترل دشمن در آنجا مستقر شده، و در نتیجه آن تأسیسات را هم از کار میاندازد؟»
زاویه نگرانکننده دیگر، چگونگی قضاوت و تصمیمگیری لحظهای این ایجنتها در شرایط پیشبینینشده است. گرچه عوامل هوش مصنوعی در عبور از موانع پیشروی خود عملکرد فوقالعادهای دارند، اما نمیتوان با اطمینان کامل پیشبینی کرد که آنها دقیقاً چه چیزهایی را «مانع» تلقی میکنند یا برای رفع آن چه مسیری را برمیگزینند. ویلیام مارسلیو (William Marcellino)، دانشمند ارشد علوم رفتاری در اندیشکده رَند (RAND) که روی کاربردهای نظامی هوش مصنوعی پژوهش میکند، در این زمینه توضیح میدهد: «یکی از دلایلی که به یک سرجوخه ۱۹ ساله نیروی دریایی در میدان نبرد سلاح و مهمات واقعی میسپاریم، این است که او علاوه بر بستر پردازشی یعنی مغز و چشمانش، از درک عمیقی نسبت به جهان پیرامون برخوردار است و میتواند تشخیص دهد که "شاید بهتر باشد این کار را نکنم". این همان شناختی است که فناوریهای فعلی هوش مصنوعی کاملاً از آن بیبهرهاند.»
برنامه ECHOTRIBBLE هماکنون در مراحل اولیه نمونهسازی و ارزیابی صنعتی قرار دارد و با هدایت فرماندهی سایبری ارتش آمریکا (ARCYBER)، مرکز نوآوری و فناوری سایبری ارتش (ArCTIC) و مرکز نوآوری تلفیق سایبری (CFIC) پیش میرود؛ در حالی که شرکتهای خصوصی و پژوهشگران دانشگاهی مسئولیت پیشنهاد و طراحی نرمافزار را بر عهده دارند. در این ساختار، ARCYBER و ArCTIC الزامات عملیاتی و قوانین درگیری را تعیین میکنند و مرکز CFIC که یک سازمان غیرانتفاعی دفاعی است، نقش واسط میان ارتش و شرکتهای فناوری تجاری را ایفا میکند. ارتش آمریکا اخیراً رویداد ارزیابی مجازی ویژهای از ۶ تا ۸ اکتبر ۲۰۲۶ برگزار کرد و در آن ۶۵ مقاله فنی و طرح پیشنهادی از سوی شرکتهای خصوصی را برای چارچوب این ایجنتها بررسی نمود و در نهایت ۵ طرح برتر را برگزید. به برگزیدگان نهایی، بودجه پژوهشی و قراردادهای رسمی برای ساخت نمونه اولیه اعطا خواهد شد.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
اوپنایآی در آستانه ورود آنتروپیک به بورس برای جذب ۳۰ میلیارد دلار خیز برداشت
اوپنایآی در تلاش است تا پیش از عرضه عمومی سهام رقیب اصلی خود، آنتروپیک، دور جدید تأمین مالی ۳۰ میلیارد دلاری را نهایی کند. این دور سرمایهگذاری میتواند ارزش سازنده چتجیپیتی را به بیش از ۱٫۴ تریلیون دلار برساند و جایگاه مالی آن را در آستانه ورود به بازار بورس مستحکم سازد.
انویدیا روی ۴ استارتاپ آلمانی سرمایهگذاری میکند؛ خیز جنسن هوانگ برای توسعه هوش مصنوعی صنعتی
انویدیا از برنامه خود برای سرمایهگذاری روی چهار استارتاپ آلمانی فعال در حوزههای رباتیک، پزشکی و تولید محتوا خبر داد. این اقدام بخشی از تعهد ۱۰ میلیارد دلاری این غول تراشهسازی برای تقویت اکوسیستم هوش مصنوعی، کارخانههای خودران و توسعه هوش مصنوعی فیزیکی در سراسر قاره اروپا به شمار میرود.
همکاری بنیانگذاران غول هوش مصنوعی Z.AI در پروژهای با سرمایهگذاری نهاد اطلاعاتی چین
بر اساس گزارش بلومبرگ و اسناد دولتی، چهار تن از بنیانگذاران شرکت چینی هوش مصنوعی Z.AI در یک پروژه پژوهشی با حمایت مالی مؤسسهای وابسته به وزارت امنیت دولتی چین مشارکت داشتهاند. سازمان اطلاعات داخلی بریتانیا (MI5) پیشتر هشدار داده بود که این مؤسسه پوششی برای ارتقای توان فنی جاسوسی پکن است.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.