پلتفرم ابری زیبور پس از دو رخنه امنیتی پیاپی در دو ماه برای همیشه تعطیل میشود
پلتفرم ابری و میزبانی زیبور (Zeabur) پس از دومین نفوذ امنیتی بزرگ طی دو ماه گذشته، از تصمیم خود برای تعطیلی کامل سرویسهایش خبر داد. در جریان این رخنه گسترده، مهاجمان با سوءاستفاده از دسترسیهای ادمین و کلیدهای متنی، اطلاعات صدها هزار حساب کاربری و میلیونها متغیر محیطی حساس را به سرقت بردند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- پلتفرم زیبور پس از افشای دومین رخنه امنیتی بزرگ ظرف دو ماه، فعالیت تمامی سرورها و خوشههای اشتراکی خود را تا پایان دسامبر ۲۰۲۶ متوقف میکند.
- مهاجمان با استفاده از اطلاعات هویتی متنی و بدون رمزنگاری، به پایگاه داده اصلی نفوذ کرده و اطلاعات بیش از ۳۲۱ هزار حساب و ۳٫۲ میلیون متغیر محیطی را ربودند.
- به تمامی کاربران توصیه شده است فوراً نشستهای فعال خود را لغو کنند، متغیرها و کلیدهای امنیتی را تغییر دهند و سرورهای GCP آسیبدیده را بازسازی نمایند.
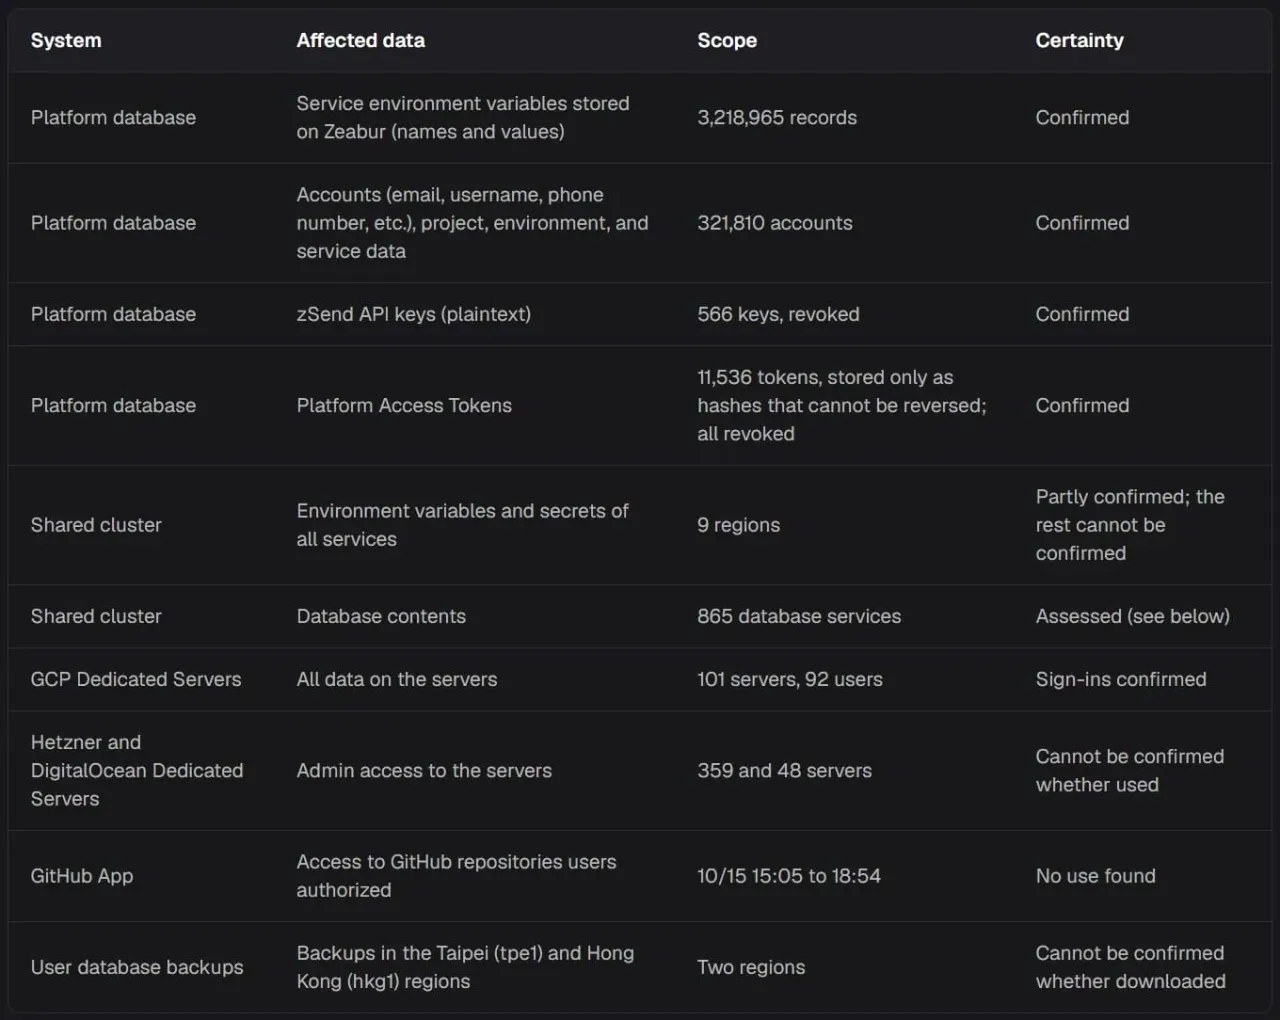
پلتفرم توسعه و میزبانی زیبور (Zeabur) با انتشار بیانیهای، جزئیات یک حادثه امنیتی جدی را تشریح کرد؛ نفوذی که در آن مهاجمان سایبری با سوءاستفاده از اطلاعات هویتی داخلی که بهشکل متن خام و بدون رمزنگاری ذخیره شده بود، زیرساخت این شرکت را به خطر انداخته و بیش از ۳٫۲ میلیون رکورد از متغیرهای محیطی و اطلاعات ۳۲۱٬۸۱۰ حساب کاربری را سرقت کردند.
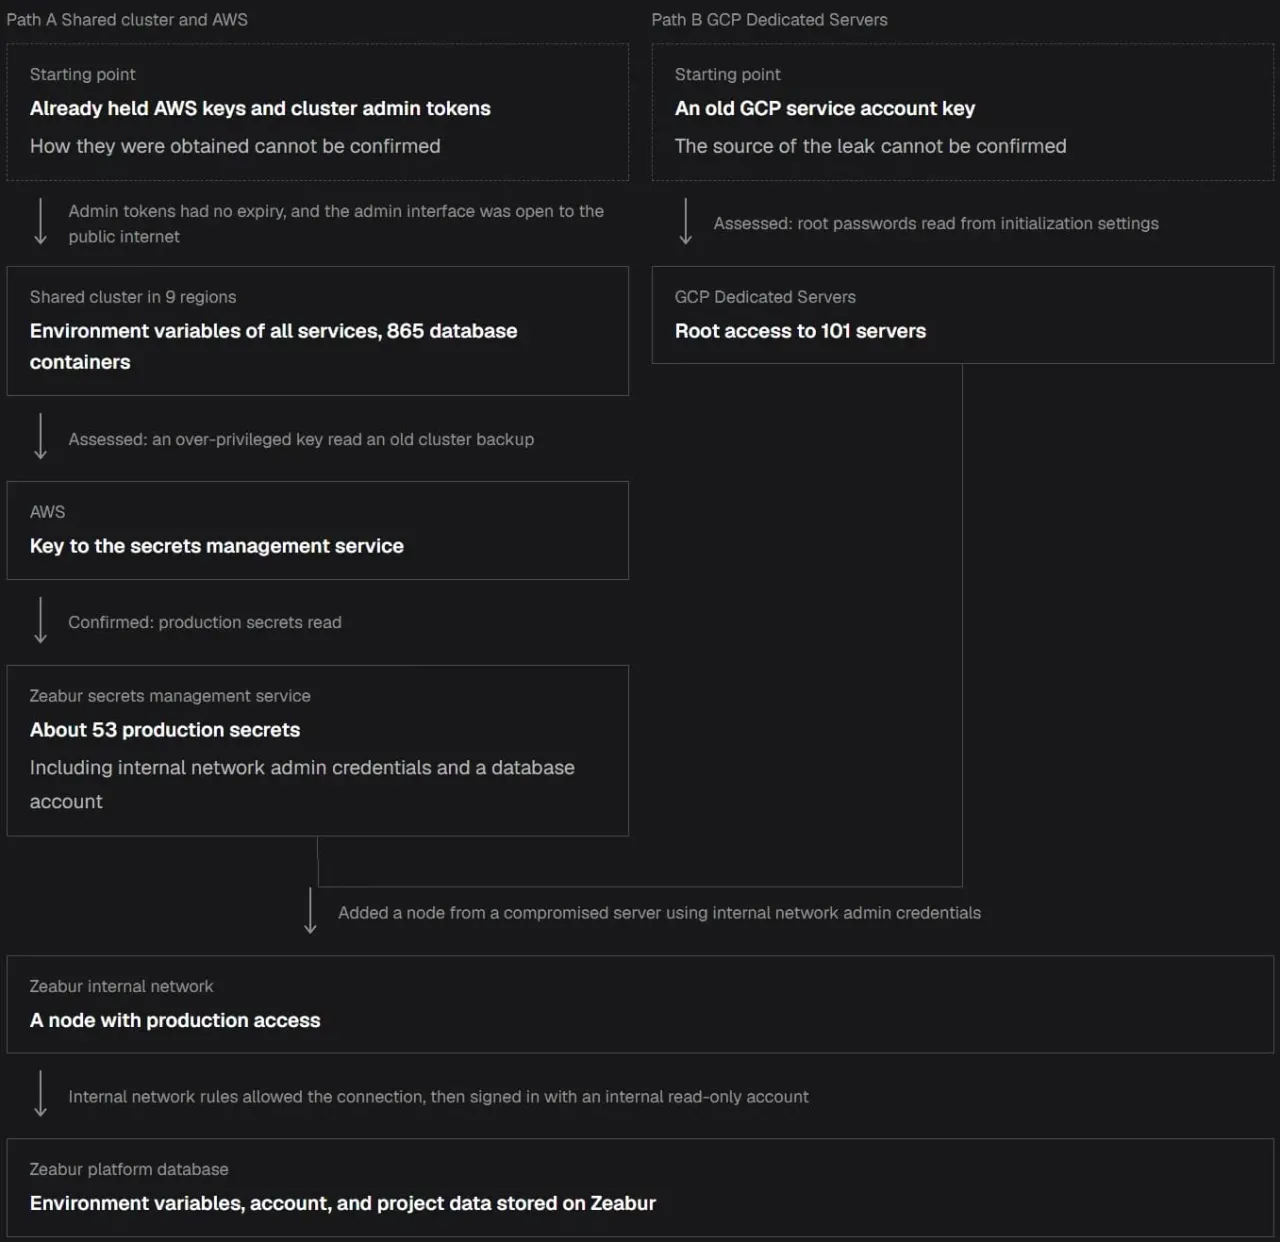
مهاجمان با بهرهگیری از اطلاعات ورود حسابهای مدیریت و کلیدهای دسترسی به زیرساخت ابری، سیستم میزبانی اشتراکی و سرورهای اختصاصی زیبور را هدف قرار دادند و در نهایت موفق شدند به پایگاه داده عملیاتی (Production Database) این پلتفرم دسترسی پیدا کنند.
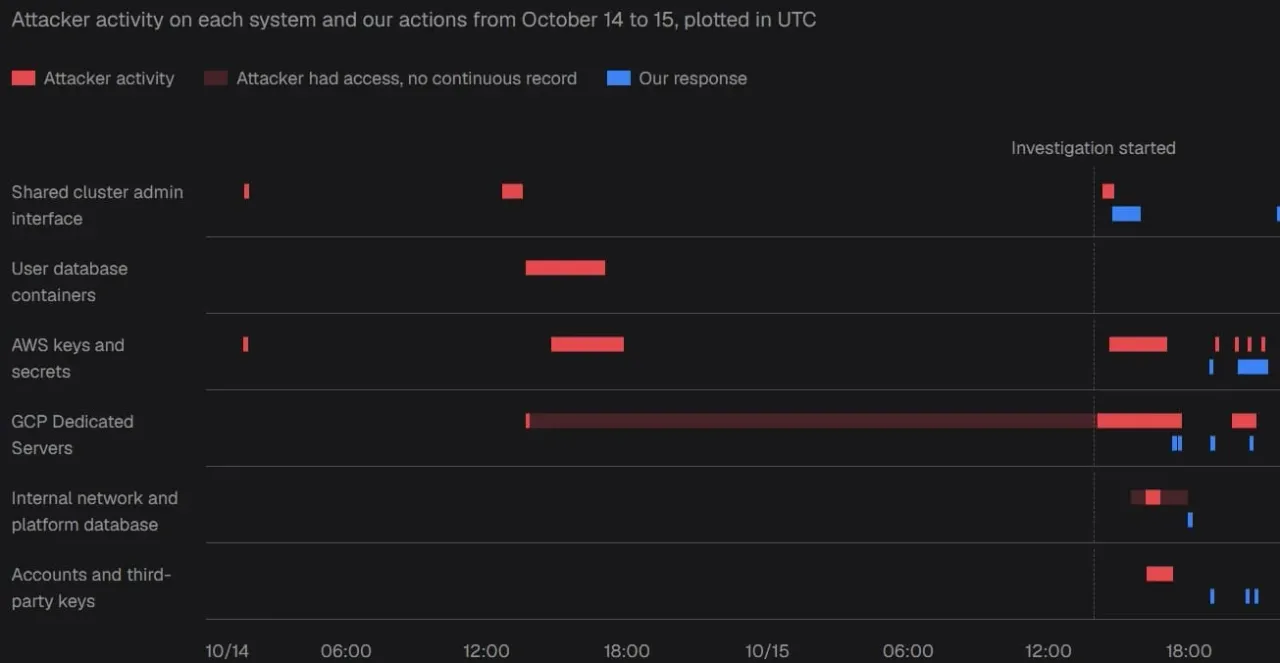
در بیانیه رسمی پلتفرم زیبور درباره این واقعه آمده است: «در روزهای ۱۴ و ۱۵ اکتبر ۲۰۲۶، مهاجم سایبری با استفاده از اطلاعات احراز هویت افشاشده زیبور، به کلاستر اشتراکی، شماری از سرورهای اختصاصی و سیستمهای داخلی شرکت رخنه کرد و در نهایت به اطلاعات پایگاه داده پلتفرم دسترسی یافت.»
پلتفرم زیبور بهعنوان یک سرویس توسعه و میزبانی ابری، این امکان را در اختیار توسعهدهندگان میگذارد تا مخازن گیتهاب (GitHub) خود را متصل کنند و مدیریت تمامی مراحل استقرار پروژه، پایگاههای داده، گواهی امنیتی HTTPS و زیرساخت شبکه را به این پلتفرم بسپارند.
این شرکت در اواخر ماه اوت ۲۰۲۶ نیز هدف رخنه امنیتی دیگری قرار گرفته بود؛ جایی که هکرها ابتدا با سوءاستفاده از یک آسیبپذیری در برنامه NextChat یکی از مشتریان وارد شدند و سپس با حرکت در سیستمهای داخلی که ایزولهسازی ضعیفی داشتند، نفوذ خود را گسترش دادند.
آن رخداد به سرقت اطلاعات احراز هویت سرویسهای ابری آمازون (AWS) و نفوذ به پایگاه داده اصلی انجامید و در نتیجه، اطلاعات حساب کاربران، کلیدهای دسترسی API و سایر دادههای محرمانه ذخیرهشده در آن در معرض خطر قرار گرفت.
زیبور اعلام کرده که در حادثه اخیر، دامنه آسیب بسیار گستردهتر بوده است؛ به طوری که کلاسترهای اشتراکی در ۹ منطقه مختلف جغرافیایی، ۳۲۱٬۸۱۰ حساب کاربری و نزدیک به ۳٫۲ میلیون رکورد مربوط به متغیرهای محیطی تحت تأثیر این حمله قرار گرفتهاند.
علاوه بر این، زیبور تأیید کرده است که لاگین با دسترسی روت (Root) روی ۱۰۱ سرور گوگل کلود (GCP) متعلق به ۹۲ کاربر صورت گرفته و مهاجمان موفق شدهاند کلیدهای SSH اختصاصی خود را به ۵۰ سرور اضافه کرده و نسخههای پشتیبان دیسک ۱۶ مشتری را به ماشینهای مجازی خود متصل کنند.
این شرکت یادآور میشود اگرچه موضوع هنوز به قطعیت تأیید نشده، اما این احتمال وجود دارد که مهاجمان اطلاعات دسترسی مورد استفاده در حمله دوم را در جریان همان رخنه ماه اوت به دست آورده باشند.
زیبور علاوه بر ذخیره نکردن اطلاعات هویتی بهصورت رمزنگاریشده، از زمان حادثه اوت نیز نسبت به چرخش و تغییر دورهای (Rotation) کلیدهای حسابهای مدیریت اقدام نکرده بود؛ در حالی که پورتالهای مدیریتی همچنان در دسترس شبکه عمومی اینترنت قرار داشتند.
زیبور در تشریح این موضوع بیان کرد: «توکنهای دسترسی مدیریت تاریخ انقضا نداشتند، از زمان ایجادشان در ژانویه ۲۰۲۴ بازنشانی نشده بودند و در برنامه تغییر کلیدهای پس از حادثه اوت نیز گنجانده نشدند.»
این پلتفرم از کاربران خود خواسته است فوراً تمام اطلاعات احراز هویت و دادههای محرمانه افشاشده را بازنشانی و تغییر دهند، تمامی نشستهای کاربری فعال را لغو کنند و سرورهای آسیبدیده گوگل کلود را مجدداً از نو بسازند.
متغیرهایی که در جریان تدابیر امنیتی حادثه اوت بهشکل اختصاصی به سرورهای خود مشتریان منتقل شده بودند، از رخنه اخیر به پایگاه داده در امان ماندند؛ هرچند نفوذ مستقیم به هاستهای آلوده همچنان میتواند این متغیرها را نیز افشا کند.
پایان کار زیبور؛ اعلام رسمی تعطیلی کامل پلتفرم
تیم زیبور پس از شناسایی این حادثه امنیتی جدید، در روزهای گذشته اعلام کرد که روند توقف کامل خدمات خود را از ۱ دسامبر ۲۰۲۶ آغاز خواهد کرد و تا ۳۱ دسامبر ۲۰۲۶ کلیه سرویسهای آن برای همیشه خاموش خواهند شد.
این تصمیم تلخ پس از ۳٫۵ سال رشد مداوم و ثبت رکوردهای جدید در سال ۲۰۲۶ اتخاذ شده است؛ با این حال زیبور اعلام کرد که گسترش سریع پروژه برای پاسخ به تقاضای بازار، نگهداری و مدیریت زیرساخت را بهشدت پیچیده و دشوار کرده و رخنههای امنیتی اخیر بازتابی از همین چالشهای فنی بودهاند.
زیبور در بیانیه خداحافظی خود توضیح داد: «پس از رخداد ماه اوت، مدت زیادی درباره مسیر آینده و نحوه ادامه فعالیت گفتوگو کردیم و با چالشهای بزرگی روبهرو بودیم.»
در ادامه این بیانیه آمده است: «به دنبال حادثه اخیر، مجدداً الزامات مورد نیاز برای ادامه فعالیت و مسئولیتهایی را که تیم ما قادر به پذیرش آنهاست ارزیابی کردیم و در نهایت به این نتیجه رسیدیم که بهترین تصمیم، توقف کامل فعالیت پلتفرم است.»
از تاریخ ۱ دسامبر، امکان تمدید سرویسها غیرفعال شده و اجرای تمام برنامهها روی کلاسترهای اشتراکی متوقف خواهد شد. همچنین تا پایان سال، زمان استفاده از تمامی سرورهای اختصاصی منقضی شده و کل کلاسترهای اشتراکی برای همیشه از دسترس خارج میشوند.
احتمال دارد فرصت بیشتری برای انتقال اطلاعات و مهاجرت دادهها در اختیار کاربران قرار گیرد، هرچند هنوز جدول زمانی مشخص و دقیقی برای این موضوع اعلام نشده است.
برچسب های مرتبط
مطالب مرتبط و پیشنهادی
خطر واقعی کرمهای هوش مصنوعی برای خودروهای خودران و پهپادها؛ وقتی حملات سایبری فیزیکی میشوند
پژوهشهای اخیر نشان میدهند بدافزارها و کرمهای مبتنیبر هوش مصنوعی میتوانند با نفوذ به گجتهای هوشمند، خودروهای خودران و پهپادها، خطرات سایبری را به تهدیدهای فیزیکی در دنیای واقعی تبدیل کنند. کارشناسان امنیتی معتقدند با شتاب گرفتن توسعه رباتها، صنعت فناوری باید پیش از وقوع فاجعه، راهکارهای جامعی برای ایمنسازی این سامانهها طراحی کند.
چمدان هوشمندی که اسکوتر میشود؛ برنامه جدید استارتاپ تحت حمایت شیائومی برای سفرهای شهری
شرکت LEQI، سازنده اسکوترهای برقی و چمدان هوشمند L3 با امکان سواری و تعقیب خودکار مسافر، دور جدید جذب سرمایه خود را با حمایت گروه شیائومی تکمیل کرد. این مجموعه قصد دارد با اتکا به پیشرانهای الکتریکی و تصمیمگیری لحظهای مبتنی بر هوش مصنوعی، تردد در مسافتهای کوتاه شهری را متحول کند.
مسیر متفاوت استارتاپ PeakVision؛ اجرای محلی ایجنتهای هوش مصنوعی برای مهار هزینهها و حفظ امنیت دادهها
استارتاپ چینی PeakVision با توسعه سیستمعامل هوش مصنوعی FengKan AIOS، بهجای اجرای مدلها در بسترهای ابری پرهزینه، پردازش ایجنتها را به سختافزارهای محلی منتقل میکند. این راهکار به کسبوکارهای کوچک و متوسط اجازه میدهد بدون نگرانی از هزینههای سرسامآور اشتراک و نشت دادههای حساس، فعالیتهای سازمانی خود را خودکارسازی کنند.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.