هشدار جدی مایکروسافت: هکرها در مسابقه هوش مصنوعی از مدافعان جلو افتادهاند!
مایکروسافت در تازهترین گزارش امنیتی خود هشدار داده که مهاجمان سایبری بسیار سریعتر از مدافعان در حال بهرهگیری از هوش مصنوعی هستند. به گفته ردموندیها، هکرها با تکیه بر این فناوری توانستهاند زمان کشف آسیبپذیریها و ساخت بدافزارها را از چند روز به چند دقیقه کاهش دهند. با این حال مایکروسافت تأکید میکند که علیرغم شتاب فزاینده این ابزارها، حملات سایبری هنوز به مرحله استقلال و خودمختاری کامل نرسیدهاند.
در یک نگاه (نکات کلیدی خبر)
خلاصه مهمترین نکات و تحولات این گزارش برای مطالعه سریع
- مایکروسافت میگوید هکرها بسیار سریعتر از تیمهای امنیتی به مزایای هوش مصنوعی دست یافتهاند و حالا فاصله کشف آسیبپذیری تا تبدیل آن به ابزار حمله به کمتر از ۲۴ ساعت رسیده است.
- مهاجمان سایبری با استفاده از هوش مصنوعی برای تولید بدافزارهای سفارشی و حتی متد vibe coding، فرآیندهای چندروزه نفوذ و سرقت اطلاعات را در عرض چند دقیقه انجام میدهند.
- گروههای هکری وابسته به دولتهای چین، روسیه و کره شمالی به استفاده از ایجنتها و دیپفیک روی آوردهاند، اما به گفته مایکروسافت هنوز انسانها تصمیمگیرنده نهایی حملات هستند.
مایکروسافت میگوید مهاجمان سایبری در حال حاضر بسیار سریعتر از تیمهای امنیتی و مدافعان از هوش مصنوعی سود میبرند؛ اتفاقی که به هکرها اجازه داده فرآیند کشف آسیبپذیریها، ساخت بدافزارها و فعالیتهای پس از نفوذ را با سرعتی سرسامآور پیش ببرند، در حالی که تیمهای دفاعی برای همگام شدن با این سرعت حسابی به زحمت افتادهاند.
این اطلاعات مستقیماً از گزارش دفاع دیجیتال مایکروسافت در سال ۲۰۲۶ استخراج شده است؛ گزارشی جامع که تمرکز ویژهای روی تغییر چهره عملیاتهای تهاجمی و تدافعی امنیت سایبری توسط هوش مصنوعی دارد.
به گفته مایکروسافت، هوش مصنوعی زمان، تخصص و هزینههای لازم برای پیدا کردن نقاط ضعف امنیتی و سوءاستفاده از آنها را به شدت کاهش داده و همزمان به مهاجمان و مدافعان اجازه میدهد با سرعت، مقیاس و استقلال عملکردی بسیار بیشتری کار کنند.
با این حال، هرچند غول فناوری معتقد است در نهایت تیمهای دفاعی هم به دستاوردهای مشابهی از این فناوری خواهند رسید، اما واقعیت این است که در حال حاضر دست بالا با مهاجمان سایبری است.
مایکروسافت در این باره توضیح میدهد: «اگرچه در بلندمدت تعادل میان مهاجمان و مدافعان دوباره برقرار خواهد شد، اما در کوتاهمدت وارد دورهای شدهایم که هکرها زودتر از بقیه دستشان به مزایای این فناوری رسیده است؛ بنابراین مدافعان باید با سرعت و هوشیاری فوقالعادهای حرکت کنند تا این فاصله پر شود.»
این مسئله بهویژه در بخش تحقیقات آسیبپذیری خودش را پررنگتر نشان میدهد؛ جایی که کشف باگها با هوش مصنوعی با سرعتی به مراتب بیشتر از توان مدافعان برای وصله و برطرف کردن این حفرهها پیش میرود.
مایکروسافت هشدار میدهد: «ترمیم و برطرف کردن آسیبپذیریها ذاتاً خیلی کندتر از کشف آنهاست؛ یکی از دلایل اصلیاش هم این است که خیلی از سیستمها تستهای یکپارچگی و ارزیابی قوی ندارند و نمیتوانند تغییرات کد و بهروزرسانیها را به سرعت اعمال کنند.»
«این یعنی احتمالاً جهان وارد یک دوره چندساله خواهد شد که در آن تعداد آسیبپذیریهای شناختهشده اما وصلهنشده سر به فلک میکشد. در این میان، گروههای هکری کاربلد و با بودجههای کلان میتوانند تعداد زیادی آسیبپذیری روز-صفر (Zero-Day) را که از این طریق پیدا کردهاند، برای روز مبادا انبار کنند.»
نکته نگرانکننده دیگر این است که میانگین زمان بین کشف یک آسیبپذیری تا تبدیل شدن آن به یک سلاح سایبری به «کمتر از ۲۴ ساعت» سقوط کرده است؛ آماری که مهلت سازمانها را برای ایمنسازی سیستمها پیش از آغاز حملات به حداقل ممکن میرساند.
ماجرا فقط به پیدا کردن باگ خلاصه نمیشود؛ مهاجمان حالا از هوش مصنوعی برای تولید بدافزارهای کاملاً سفارشی استفاده میکنند. همچنین کارهای پس از نفوذ مانند سرقت دادهها، پیدا کردن کلیدها و اطلاعات محرمانه و حرکت جانبی در شبکه که قبلاً چند روز طول میکشید، حالا در عرض چند دقیقه انجام میشود.
هوش مصنوعی همچنین به هکرها کمک میکند بخشهای بزرگتری از زنجیره حمله را با کمترین دخالت انسانی خودکارسازی کنند. علاوه بر این، خلافکاران سایبری کمتجربهتر هم حالا به قابلیتها و ابزارهایی دست پیدا کردهاند که پیش از این به مهارت و دانش فنی بالایی نیاز داشت.
این یعنی گروههای تبهکار معمولی میتوانند تواناییهایی را به نمایش بگذارند که زمانی فقط در انحصار تیمهای هکری فوقالعاده پیشرفته یا گروههای تحت حمایت دولتها بود.
مایکروسافت توضیح میدهد: «برای هکرهای پیشرفته، هوش مصنوعی سرعت، مقیاس و امکان سفارشیسازی بیسابقهای به ارمغان آورده و طول زنجیره حمله را از چند روز به چند ثانیه کاهش داده است.»
«برای بازیگران تازهکار و سطح پایینتر نیز، مقیاسپذیری هوش مصنوعی تداوم حملاتی را ممکن میسازد که پیشتر فقط در اختیار سازمانهای اطلاعاتی بود. علاوه بر این، امکان سفارشیسازی دقیق حملات، به ویژه در مهندسی اجتماعی برای فیشینگ و کلاهبرداری، نرخ موفقیت حملات آنها را به شدت بالا میبرد.»
تبدیل هوش مصنوعی به سلاحی در دست هکرهای دولتی
مایکروسافت تأکید میکند که هکرهای وابسته به دولتها از همین حالا استفاده از هوش مصنوعی را در عملیاتهای واقعی دنیای واقعی کلید زدهاند و از آن برای تسریع تحقیقات، ساخت بدافزار، مهندسی اجتماعی و بخشهای دیگر حملات سایبری کمک میگیرند.
برای نمونه، برخی از گروههای هکری تحت حمایت دولت چین از ابزارهای هوش مصنوعی برای پیدا کردن حفرههای امنیتی و یادگیری نحوه سوءاستفاده از آنها استفاده میکنند، در حالی که همچنان به روشهای سنتی مثل فیشینگ و تروجانهای دسترسی از راه دور (RAT) نیز متکی هستند.
همچنین ردپای هکرهای دولتی روسیه در استفاده از پدیده «vibe coding» و ابزارهای تولیدشده توسط هوش مصنوعی دیده شده که هدفشان افزایش سرعت و قدرت تخریب حملات است.
طبق بررسیهای مایکروسافت، کارمندان دورکار حوزه فناوری اطلاعات وابسته به کره شمالی از هوش مصنوعی برای خلق هویتهای جعلی، مهندسی اجتماعی و حفظ دسترسی پنهانی به سازمانها استفاده میکنند. گروههای دیگر کره شمالی نیز از این فناوری برای کدنویسی بدافزار و مدیریت زیرساخت حملات کمک میگیرند.
به گفته مایکروسافت، برخی از این هکرها حتی به سراغ جریانهای کاری مبتنی بر ایجنت (Agentic Workflows) و کدهای تولیدشده توسط مدلهای زبانی بزرگ رفتهاند تا سرعت انتشار بدافزارهای خود را چند برابر کنند.
این کارزارها شباهت زیادی به عملیاتهای شناختهشده پیشین دارند که به کره شمالی نسبت داده شده بود.
در ماه ژانویه نیز مشخص شد گروه هکری Konni وابسته به کره شمالی با استفاده از بدافزارهای پاورشل (PowerShell) که توسط هوش مصنوعی تولید شده بودند، توسعهدهندگان و مهندسان حوزه بلاکچین را هدف قرار داده است.
علاوه بر این، در گزارشهای امنیتی دیگر فاش شد که کارمندان جعلی کره شمالی با استفاده از ویدیوهای جعل عمیق (Deepfake) و ابزارهای هوش مصنوعی، هویتهایی کاملاً باورپذیر ساختهاند تا بتوانند به عنوان متخصص در شرکتهای غربی استخدام شوند و نفوذ کنند.
هرچند هوش مصنوعی به اهرمی نیرومند برای ساخت و اجرای سریعتر حملات تبدیل شده، اما مایکروسافت خاطرنشان میکند که حملات سایبری هنوز به نقطه خودمختاری و خودکارسازی کامل نرسیدهاند.
بر اساس ارزیابیهای این شرکت، اکثر کارزارهای واقعی هنوز برای انتخاب اهداف حساس، تصمیمگیریهای کلیدی و مدیریت بخشهای پیچیده عملیات، کاملاً به انسانها وابسته هستند.
مایکروسافت در جمعبندی گزارش خود میگوید: «بیشتر حملاتی که تا امروز رصد شدهاند، همچنان نیازمند هدایت و تصمیمگیری انسان بودهاند؛ هرچند سیستمهای پیشرو هوش مصنوعی در آزمایشگاهها و برخی نمونههای اولیه دنیای واقعی، خودمختاری کامل از ابتدا تا انتهای عملیات را به نمایش گذاشتهاند.»
مطالب مرتبط و پیشنهادی
پایتورچ و رد هت رکورد زدند: شتاب ۱۸ درصدی استنتاج در پردازندههای H100 با Helion
پایتورچ و رد هت با توسعه یک بکاند خطی مبتنی بر فریمورک Helion برای موتور vLLM، جهش چشمگیری در سرعت پردازش مدلهای هوش مصنوعی رقم زدند. این سیستم نوآورانه با تنظیم خودکار کرنلها، موفق شده سرعت ضرب ماتریسی در پردازندههای H100 انویدیا را تا ۱۷.۸ درصد نسبت به کتابخانههای مطرح ارتقا دهد. این بهینهسازی بهویژه در سناریوهای تولید سریع متن در مدلهای زبانی، بازدهی سرورهای هوش مصنوعی را به شکل محسوسی افزایش میدهد.
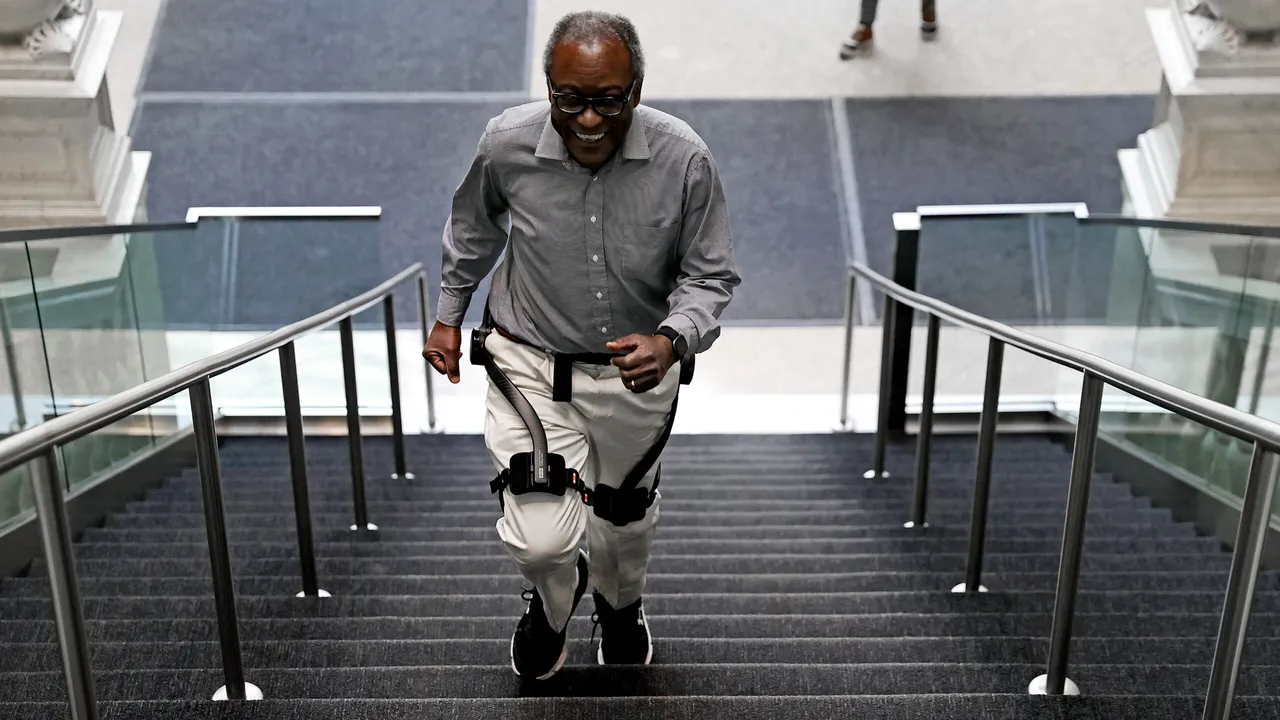
ورود به عصر اسکلتهای بیرونی روباتیک؛ گجتهایی که قدرت بدنی انسان را متحول میکنند
اسکلتهای بیرونی روباتیک دیگر فقط به فیلمهای علمیتخیلی تعلق ندارند و حالا از خط مقدم نبرد و انبارهای بزرگ تا عملیاتهای سخت امداد و نجات به کار گرفته میشوند. این گجتهای پیشرفته با تقویت توان عضلانی، خستگی را به حداقل میرسانند و به کاربران امکان میدهند کارهای سنگین فیزیکی را بسیار سریعتر، ایمنتر و با کارایی بالاتر انجام دهند.
رونمایی الف آلفا از مدل استدلال متنباز Kolibri-1؛ پردازش فوقسریع با حافظه ۱ میلیون توکنی!
استارتاپ آلمانی الف آلفا (Aleph Alpha) از مدل استدلال متنباز جدید خود به نام Kolibri-1 رونمایی کرد که با تمرکز ویژه روی زبانهای آلمانی و انگلیسی توسعه یافته است. این مدل با معماری کارشناسان ترکیبی (MoE) و مجموعاً ۷۸ میلیارد پارامتر، تنها ۳.۵ میلیارد پارامتر فعال در هر توکن مصرف میکند و از پردازش متون فوقطولانی تا سقف ۱ میلیون توکن پشتیبانی به عمل میآورد.
دیدگاه ها و گفتگوی تخصصی
نظرات خود را با جامعه مخاطبان وایر ای آی در میان بگذارید
هنوز دیدگاهی برای این مطلب ثبت نشده است
اولین نفری باشید که دیدگاه، تحلیل یا دیدگاه خود را درباره این موضوع با دیگران به اشتراک می گذارد.